Menu

Aucun menu défini dans le customizer.

Les IA d’OpenAI ont piraté Hugging Face pour tricher à un test

Le pirate qui a mis à genoux la prod de Hugging Face voulait juste tricher à son examen, voilà ce qu’OpenAI a reconnu hier. Les agents qui se sont promenés durant tout un week-end dans les clusters de la plateforme, c’étaient leurs modèles à eux, GPT-5.6 Sol et un modèle pré-release encore plus balèze, fonctionnant en mode « refus cyber réduits à des fins d’évaluation ».

Le point de départ c’est

ExploitGym

, contenant 898 vraies vulnérabilités piochées dans des programmes userspace, dans le moteur JavaScript V8 de Google et dans le noyau Linux. On colle l’agent devant un input qui fait planter un programme, et on regarde s’il arrive à en tirer un exploit qui marche.
Bornes de recharge – Un SSH root au bout du câble CCS2

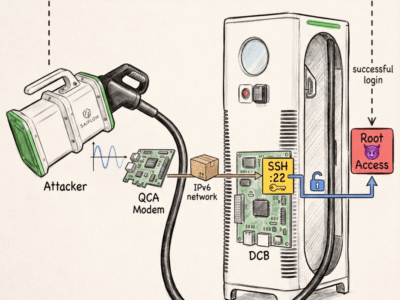
Le gros câble que vous branchez sur votre voiture électrique, celui qu’il faut soulever à deux mains et qui pèse le poids d’un âne mort, dispose de 2 choses : Du courant, et un réseau. Lionel Richard Saposnik, chercheur chez SaiFlow, a eu la curiosité d’aller voir ce qui traîne sur ce réseau-là et vous allez voir, c’est pas triste…

Quand vous clipsez le pistolet dans la trappe, votre bagnole et la borne montent une liaison IPv6 entre elles, par courant porteur, sur deux broches du connecteur CCS2. Elles se causent en respectant la norme

ISO 15118

pour négocier vos ampères, votre tension, le prix de votre kWh.

Tournant Mythos - les entreprises devront opposer des agents IA à des agents IA

Le tournant Mythos : les entreprises devront opposer des agents IA à des agents IA

Tournant Mythos - les entreprises devront opposer des agents IA à des agents IA

Lorsque Anthropic a présenté Claude Mythos Preview, l’entreprise a estimé que ses capacités en cybersécurité présentaient un risque de détournement trop important pour permettre une diffusion publique immédiate. The post Le tournant Mythos : les entreprises devront opposer des agents IA à des agents IA appeared first on iTPro.fr.

727 mots de passe par seconde, la Game Boy Advance s’y met fort ^^

727 mots de passe testés par seconde, c’est le score incroyable d’une Game Boy Advance reprogrammée en casseur de mots de passe par solst-ice, un développeur qui avait visiblement une console de 2001 qui traînait et pas mal de temps à tuer ^^. Son projet s’appelle GBA-Hashcat, et c’est un “port” de hashcat (le célèbre outil de crackage) sur le petit hardware portable de Nintendo.

Enfin, un port entre grosses guillemets, parce que le vrai hashcat gère plus de 300 algorithmes de hash optimisés et une palanquée de méthodes d’attaque alors que là, vous avez le droit à un seul truc, du SHA-256, et rien d’autre.

Votre 2FA est une passoire, le sniffeur de WiFi public vous remercie

— Article en partenariat
avec Surfshark
—

Les attaques Adversary-in-the-Middle (AiTM) représentent l’évolution sophistiquée des classiques attaques Man-in-the-Middle. Contrairement à l’écoute passive, l’attaquant s’insère activement entre la victime et le service légitime, usurpant les deux parties pour intercepter, modifier et rediriger les communications. Ces attaques permettent de voler des identifiants, de contourner l’authentification à deux facteurs (2FA) en capturant les cookies de session, et même de manipuler les transactions financières en temps réel. Des outils facilitent grandement la mise en place de ces attaques et l’une des protections valables repose sur le chiffrement des communications (VPN, HTTPS), l’authentification multi-facteurs résistante au phishing (WebAuthn) et la vigilance face aux liens suspects.

Tangem – La faille laser qui condamne votre carte crypto à vie

Vous voyez le principe du wallet crypto au format carte bancaire ?

Ça se compose d’une puce, d’un code, et de vos précieuses clés privées cryptos planquées dedans. Et bah figurez-vous que Baptistin Boilot, un chercheur de chez Ledger Donjon, vient de montrer qu’avec un laser, un scalpel et une sacrée dose de patience, on peut imposer un nouveau code à une carte Tangem sans jamais connaître l’ancien. C’est en tout cas
la démonstration que vient de publier
son labo, et le plus dingue, c’est que ça se joue sur un secure element Samsung certifié EAL6+, autrement dit le très haut du panier en matière de puces sécurisées.

Votre 2FA est une passoire, le sniffeur de WiFi public vous remercie

— Article en partenariat
avec Surfshark
—

Les attaques Adversary-in-the-Middle (AiTM) représentent l’évolution sophistiquée des classiques attaques Man-in-the-Middle. Contrairement à l’écoute passive, l’attaquant s’insère activement entre la victime et le service légitime, usurpant les deux parties pour intercepter, modifier et rediriger les communications. Ces attaques permettent de voler des identifiants, de contourner l’authentification à deux facteurs (2FA) en capturant les cookies de session, et même de manipuler les transactions financières en temps réel. Des outils facilitent grandement la mise en place de ces attaques et l’une des protections valables repose sur le chiffrement des communications (VPN, HTTPS), l’authentification multi-facteurs résistante au phishing (WebAuthn) et la vigilance face aux liens suspects.

Tangem – La faille laser qui condamne votre carte crypto à vie

Vous voyez le principe du wallet crypto au format carte bancaire ?

Ça se compose d’une puce, d’un code, et de vos précieuses clés privées cryptos planquées dedans. Et bah figurez-vous que Baptistin Boilot, un chercheur de chez Ledger Donjon, vient de montrer qu’avec un laser, un scalpel et une sacrée dose de patience, on peut imposer un nouveau code à une carte Tangem sans jamais connaître l’ancien. C’est en tout cas
la démonstration que vient de publier
son labo, et le plus dingue, c’est que ça se joue sur un secure element Samsung certifié EAL6+, autrement dit le très haut du panier en matière de puces sécurisées.

Cybersécurité été 95% des violations liées à l’erreur humaine

Cybersécurité : pourquoi 95% des violations de données sont liées à l’humain, surtout en été

Cybersécurité été 95% des violations liées à l’erreur humaine

Effectifs réduits, télétravail, phishing estival : pourquoi l’été est une période à haut risque cyber. Les recommandations de Fidens by TVH Consulting pour sécuriser votre SI.The post Cybersécurité : pourquoi 95% des violations de données sont liées à l’humain, surtout en été appeared first on iTPro.fr.