Relapse – Le jailbreak qui libère presque toutes les PS5
L’exploit Relapse débloque l’homebrew sur les PS5 restées en firmware 7.00 à 13.60, mais l’accès reste volatile et déjà refermé sur la 14.00.

Ajout automatique par WPeMatico

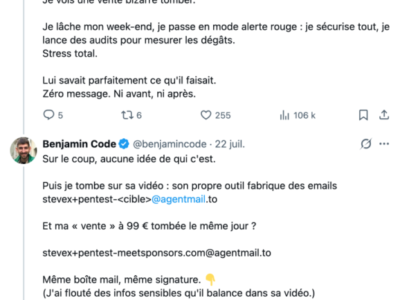
, le développeur préféré de votre développeur préféré, a reçu ce week-end un e-mail d’achat bidon avec le mot pentester dedans. En grattant un petit peu, il a découvert que quelqu’un s’amusait à trifouiller l’un de ses SaaS sans le prévenir.
Visiblement, c’est un autre créateur,
(melvynx), qui lui propose des formations autour de l’IA, qui pour les besoins d’une vidéo a fait tourner Kimi 3 en mode “hack” afin de poutrer certains sites dans le but d’utiliser les services gratuitement.
727 mots de passe testés par seconde, c’est le score incroyable d’une Game Boy Advance reprogrammée en casseur de mots de passe par solst-ice, un développeur qui avait visiblement une console de 2001 qui traînait et pas mal de temps à tuer ^^. Son projet s’appelle GBA-Hashcat, et c’est un “port” de hashcat (le célèbre outil de crackage) sur le petit hardware portable de Nintendo.
Enfin, un port entre grosses guillemets, parce que le vrai hashcat gère plus de 300 algorithmes de hash optimisés et une palanquée de méthodes d’attaque alors que là, vous avez le droit à un seul truc, du SHA-256, et rien d’autre.
Vous branchez une clé USB sur un PC, vous démarrez dessus, et le temps de vous servir un petit café, hop, tout le contenu de la mémoire vive est recopié sur la clé. Le rêve pour les gens qui font du forensic, car dans la RAM on trouve des mots de passe, des clés de chiffrement et tout ce qui traîne. De quoi choper de sérieux indices !
Parce que oui, si vous pensiez être bien tranquille avec votre disque chiffré grâce à BitLocker, FileVault ou LUKS, sachez que la clé de déchiffrement se balade en clair dans la RAM. Pas la peine de casser de la crypto quand il suffit d’aller cueillir la clé là où elle traîne. C’est cet angle mort qu’
ElcomSoft exploitait déjà en 2012 pour cracker TrueCrypt et BitLocker
.

Il y a des gens qui se détendent en regardant une petite série. Aaron Christophel, lui, se détend en désossant des bracelets connectés Xiaomi pour leur faire cracher du code qu’aucun ingénieur de la marque n’avait prévu.
Ce bidouilleur allemand, plus connu sous le pseudo atc1441, vient de s’attaquer au Mi Band 10, et il en a tiré ce que la communauté du hack matériel considère comme le sacre suprême depuis trente ans: un portage de Doom, le jeu de tir sorti en 1993.
Le FBI possède sa propre ville, sauf que personne n’y habite, et pour cause, elle a été montée de toutes pièces dans un hangar de Huntsville, en Alabama, avec ses maisons meublées, son hôtel, sa station-service, son épicerie, son tribunal, son hôpital et jusqu’à sa compagnie d’électricité, le tout dans un seul but assez vertigineux, la pirater dans tous les sens sans jamais déranger âme qui vive.
Le décor porte d’ailleurs un nom, le Kinetic Cyber Range, près de 2 000 mètres carrés de fausse bourgade américaine ouverte en février 2025 et pensée comme un gigantesque bac à sable pour cyberattaques en conditions réelles.

Si vous faites un peu de renseignements (OSINT) et que ce que vous cherchez, c’est des pseudos de cybercriminels, spmedia a un truc qui devrait vous plaire. Son repo GitHub
Threat-Actor-Usernames-Scrape
rassemble environ 773 000 pseudos uniques récupérés sur des forums de cybercriminels. C’est gratuit, en accès libre. Et ça peut vous faire gagner pas mal de temps si vous faites de l’
OSINT
.
Son délire, c’est de scraper les sections “Who’s Online“, les threads et les réponses de forums comme HackForums, DarkForums, BreachForums, XSS.pro, Dread, OGUsers et une vingtaine d’autres, ou de récupérer des extraits de fuites. L’intérêt de ce genre de truc, c’est de capter ces données pour ensuite les réutiliser dans vos propres projets. Ça vous permet par exemple de préparer un fichier texte propre par forum, qui est prêt à être ingéré dans un
TIP
(Threat Intelligence Platform) ou croisé avec vos données.