Menu

Aucun menu défini dans le customizer.

Linux sur PS5 Pro n’arrivera pas tout de suite

Andy Nguyen a annoncé le 15 septembre qu’il quittait la scène PS5 et arrêtait PS5 Linux, emportant avec lui le support de la PS5 Pro et la sortie visée pour 2027. Il avait demandé qu’on attende GTA 6 avant de signaler la dernière faille d’hyperviseur à Sony ; deux jours plus tard, c’était fait. Ce qui tourne déjà sur les Phat et les Slim, lui, ne s’arrête pas.

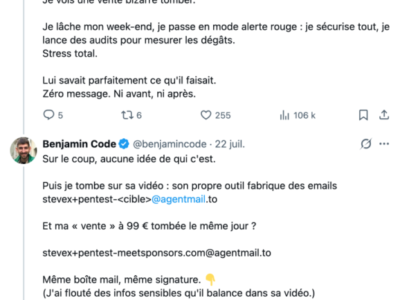
Pentest sauvage à base d’IA, que dit la loi ?

Benjamin Code

, le développeur préféré de votre développeur préféré, a reçu ce week-end un e-mail d’achat bidon avec le mot pentester dedans. En grattant un petit peu, il a découvert que quelqu’un s’amusait à trifouiller l’un de ses SaaS sans le prévenir.

Visiblement, c’est un autre créateur,

Melvyn

(melvynx), qui lui propose des formations autour de l’IA, qui pour les besoins d’une vidéo a fait tourner Kimi 3 en mode “hack” afin de poutrer certains sites dans le but d’utiliser les services gratuitement.

727 mots de passe par seconde, la Game Boy Advance s’y met fort ^^

727 mots de passe testés par seconde, c’est le score incroyable d’une Game Boy Advance reprogrammée en casseur de mots de passe par solst-ice, un développeur qui avait visiblement une console de 2001 qui traînait et pas mal de temps à tuer ^^. Son projet s’appelle GBA-Hashcat, et c’est un “port” de hashcat (le célèbre outil de crackage) sur le petit hardware portable de Nintendo.

Enfin, un port entre grosses guillemets, parce que le vrai hashcat gère plus de 300 algorithmes de hash optimisés et une palanquée de méthodes d’attaque alors que là, vous avez le droit à un seul truc, du SHA-256, et rien d’autre.

Relay attack – Ils volent une voiture avec un babyphone

Vous vous souvenez du streamer Twitch qui s’était fait piquer sa caisse en plein live, à cause d’un boîtier bizarre posé contre sa porte d’entrée ?

Tout le monde a crié au fake évidemment, sauf que dans une certaine mesure, c’était vrai ! Et le voleur, c’était Mark Rober en personne, l’ex-ingénieur de la NASA devenu YouTubeur, qui a inventé toute cette mise en scène pour démontrer une bonne fois pour toutes comment on vole une voiture récente sans même toucher à la serrure.

Relay attack – Ils volent une voiture avec un babyphone

Vous vous souvenez du streamer Twitch qui s’était fait piquer sa caisse en plein live, à cause d’un boîtier bizarre posé contre sa porte d’entrée ?

Tout le monde a crié au fake évidemment, sauf que dans une certaine mesure, c’était vrai ! Et le voleur, c’était **Mark Rober **en personne, l’ex-ingénieur de la NASA devenu YouTubeur, qui a inventé toute cette mise en scène pour démontrer une bonne fois pour toutes comment on vole une voiture récente sans même toucher à la serrure.

MiniPlasma – La faille Windows que Microsoft croyait corrigée

Si vous tournez sur un Windows 11 à jour, sachez qu’il existe une faille qui permet à un programme local spécialement conçu de grimper tranquillou jusqu’au compte SYSTEM. Pour rappel, c’est le compte tout-puissant de la machine, c’est à dire celui qui passe même au-dessus de l’administrateur ! Et cette faille elle s’appelle MiniPlasma, et elle vient d’être balancée en public sur GitHub par un chercheur planqué derrière le pseudo Nightmare-Eclipse.

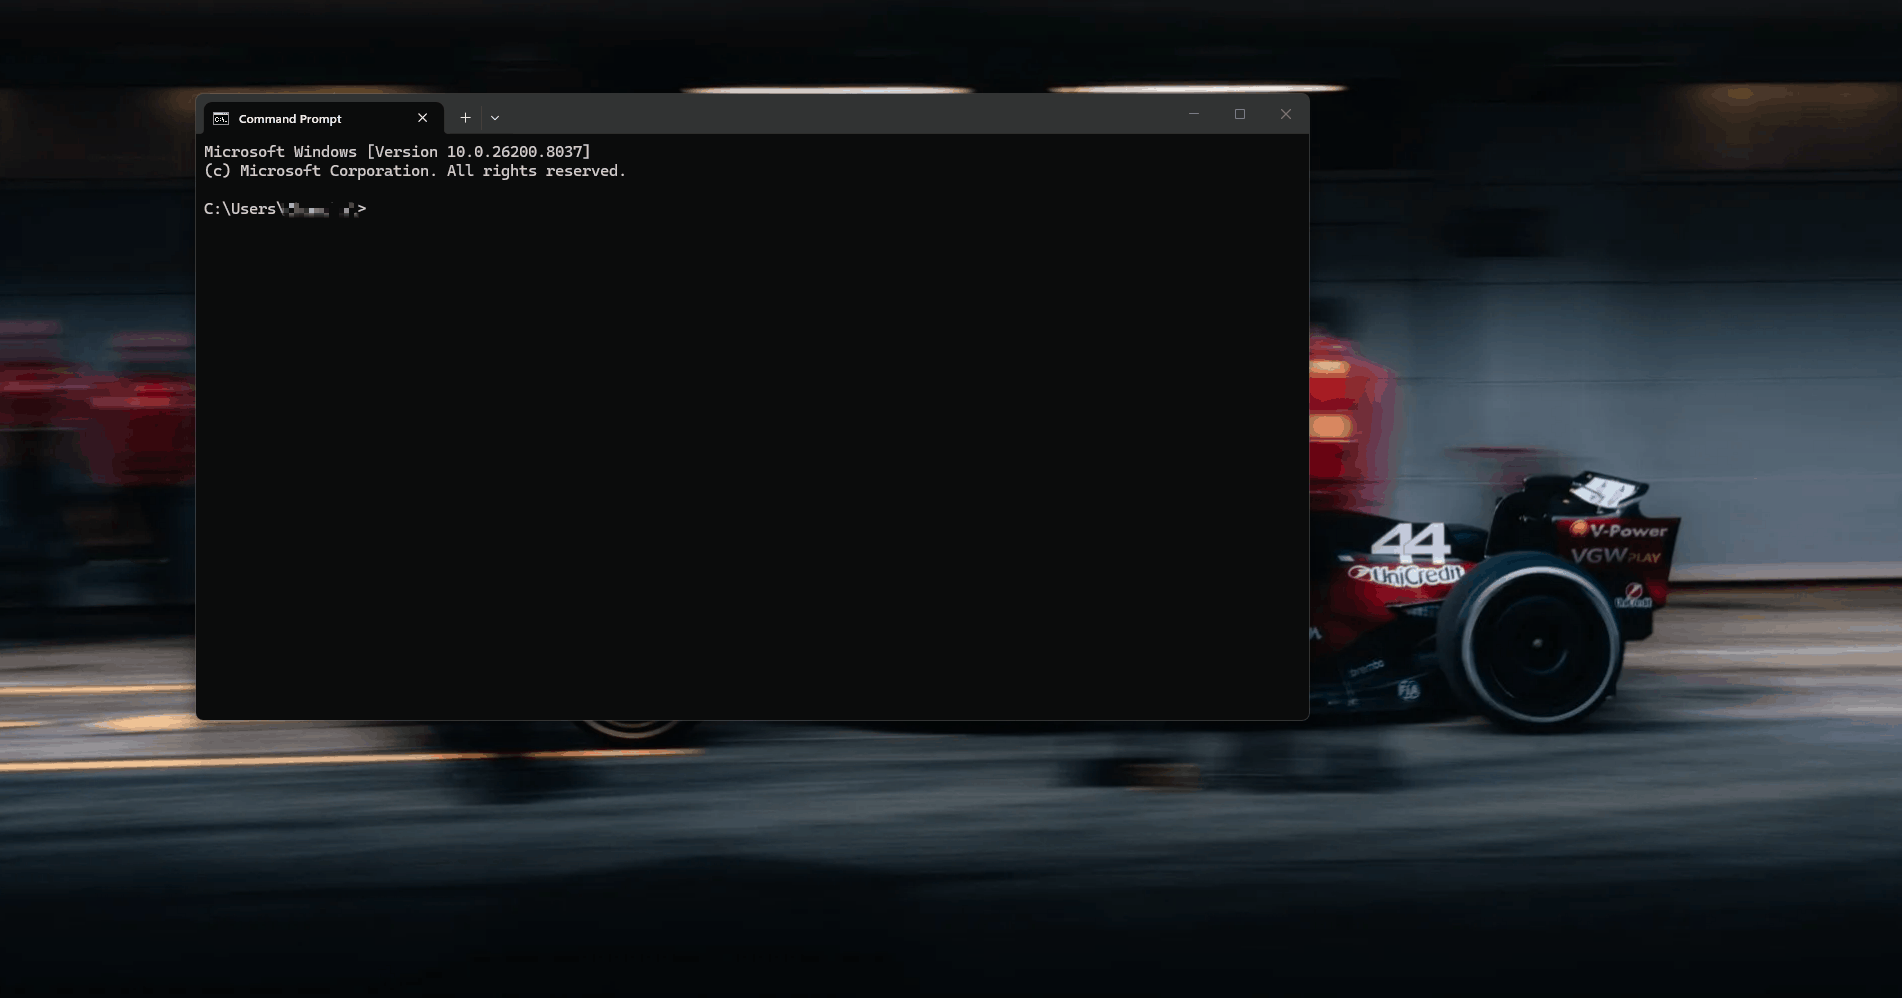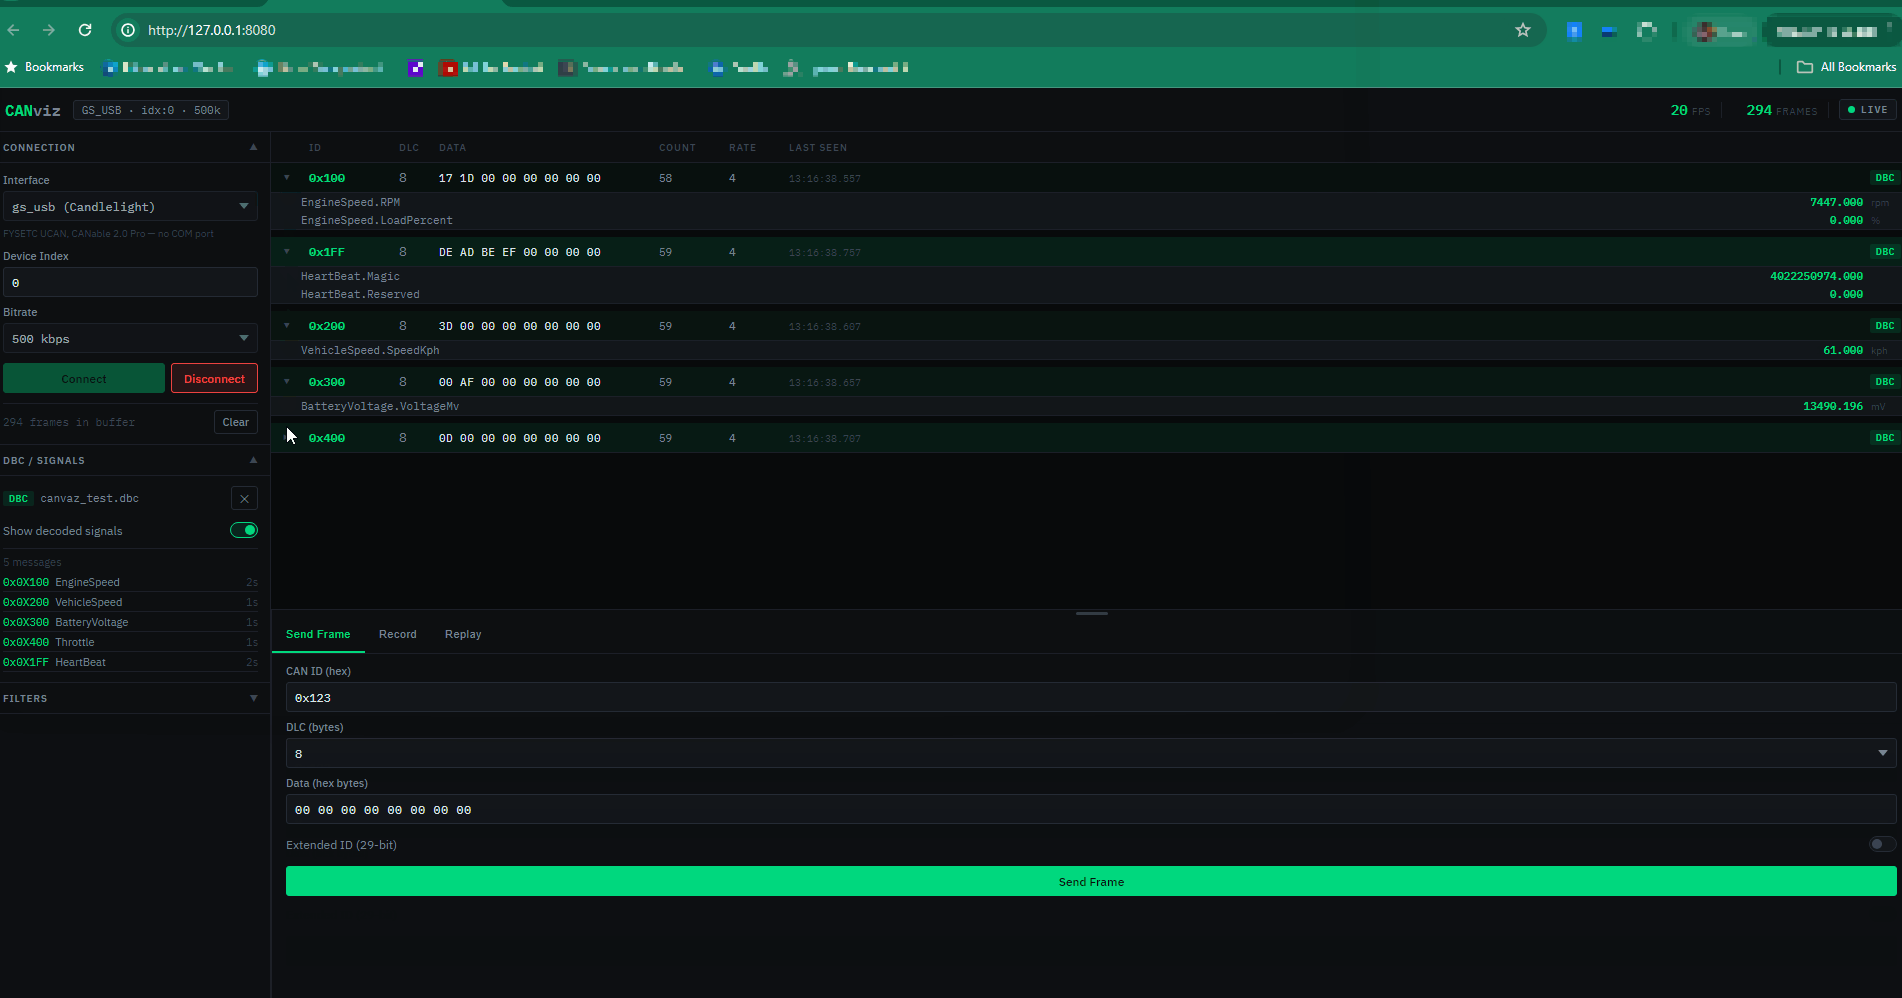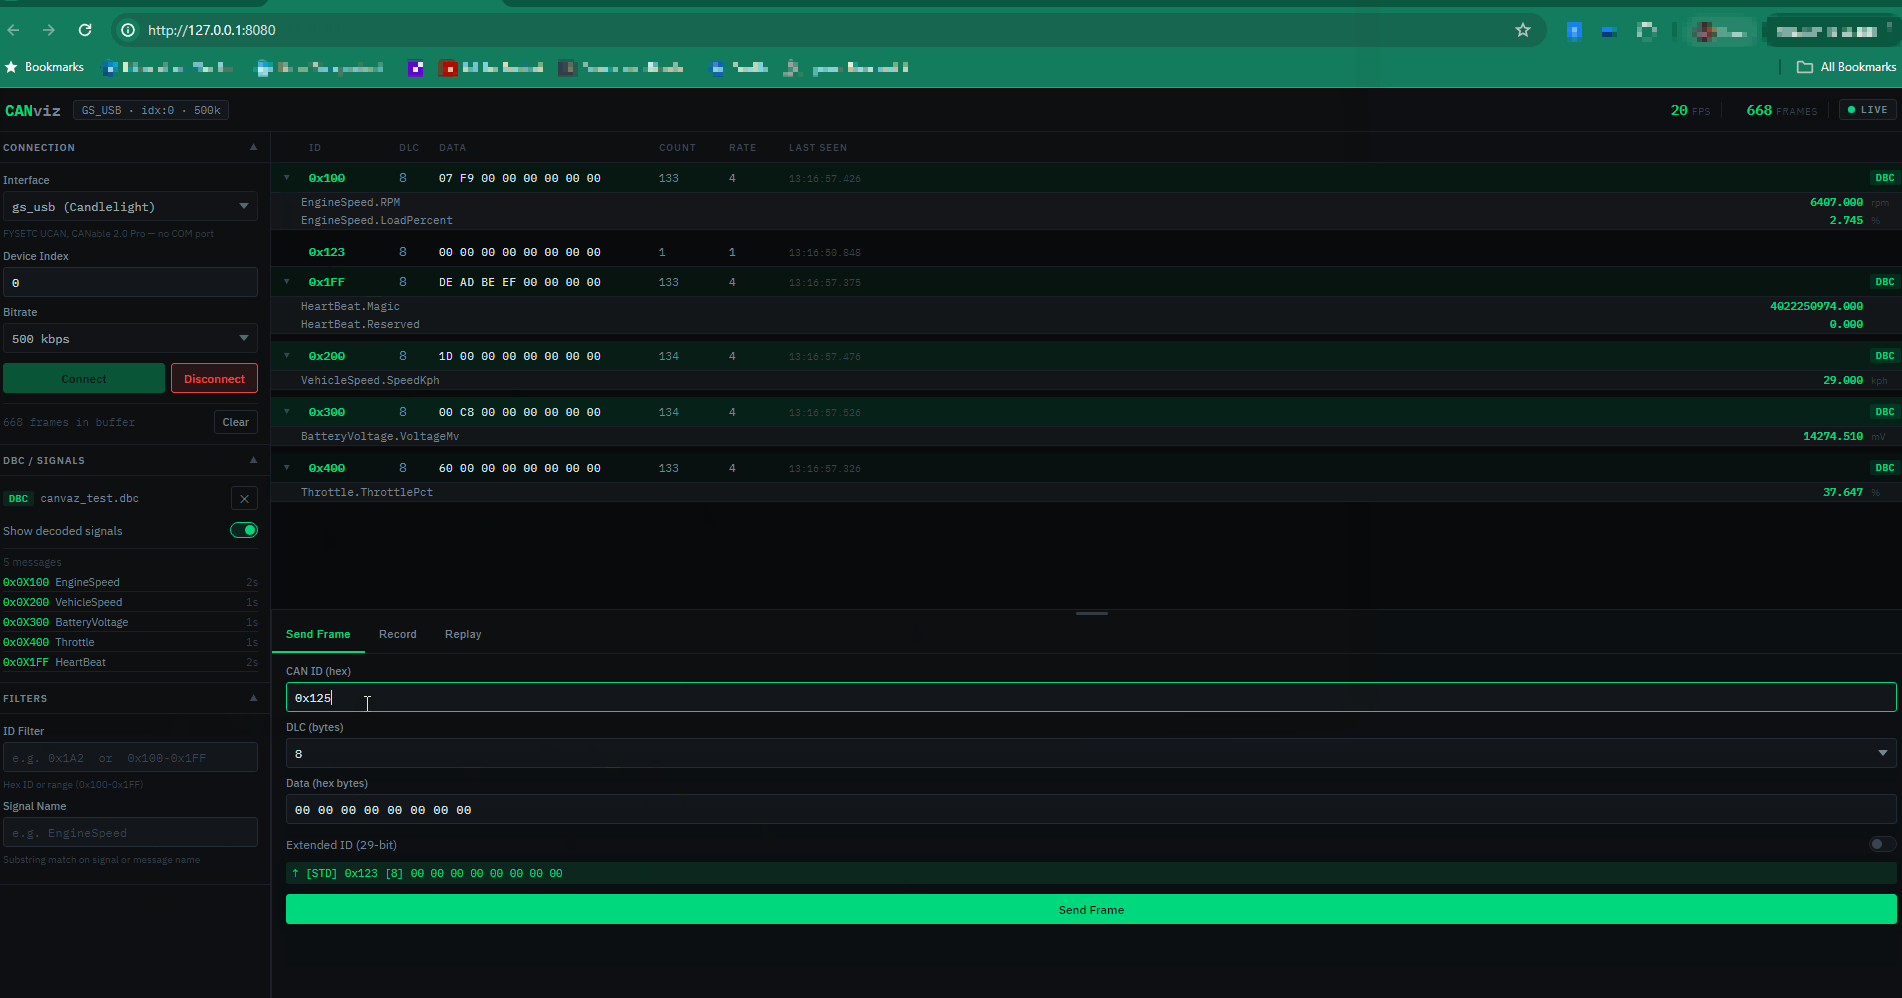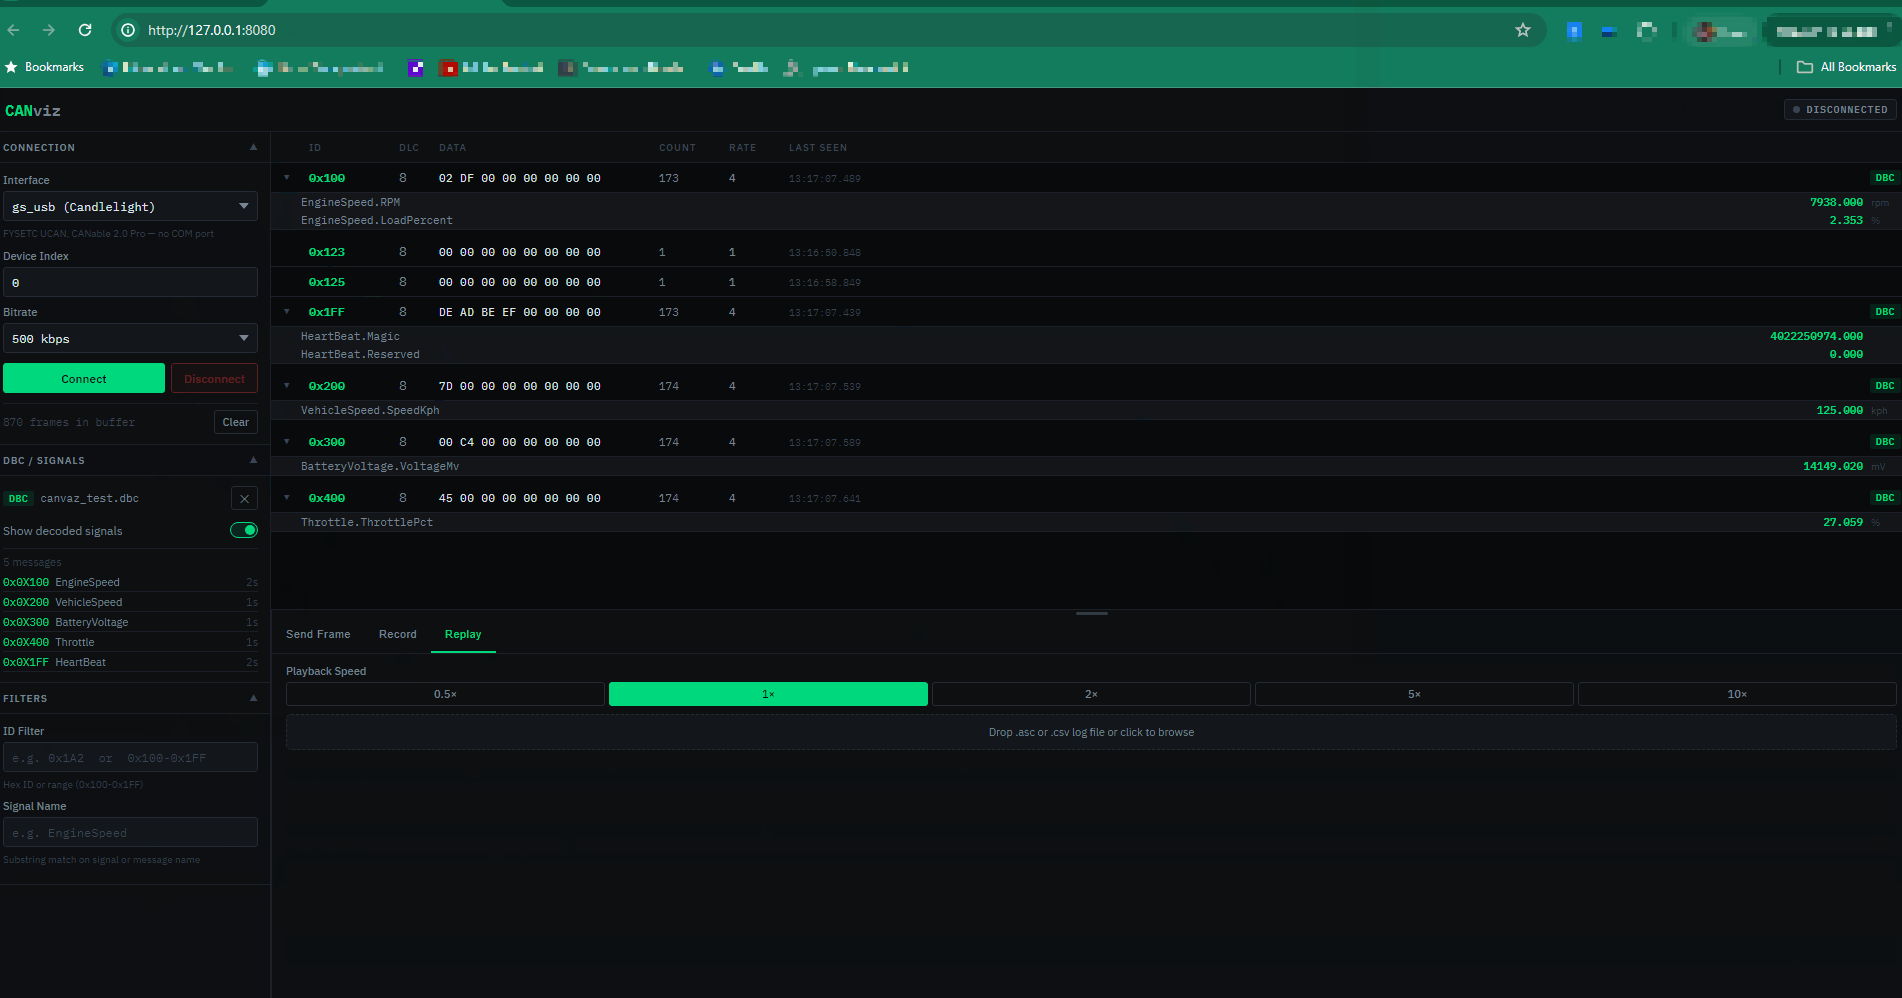
CANviz – Analyser le bus CAN de sa voiture dans le navigateur

Vous voulez comprendre ce qui se passe dans le cerveau de votre bagnole ? Hé bien pour cela avant, il fallait du matos pro et des suites logicielles à licence annuelle. Mais maintenant, y’a
CANviz
.

Un pip install canviz, un module USB à quelques balles branché sur le bus CAN de la voiture, et hop, vous accédez à tous les secrets de votre voiture simplement en ouvrant votre navigateur sur localhost:8080. Toutes les trames qui circulent sur le réseau interne du véhicule s’affichent en direct dans un tableau qui défile sans ramer à 2000 fps si j’en crois le README, donc ça envoie !