Catégorie : cve
Ajout automatique par WPeMatico
GitLab – Encore une faille CVSS 10 #FautPatcher
Citrix NetScaler – Et c’est reparti pour un patch !
Veeam Agent pour Windows – Une faille qui donne les droits SYSTEM
Une faille cPanel distribue des accès root
GitLab – la faille qui a fait rouvrir une version morte
Zimbra pas à jour ? Un APT russe lit peut-être déjà vos mails
Hier, le 23 juillet 2026, la CISA, la NSA et le FBI ont sorti une alerte conjointe avec une douzaine d’agences alliées, et pour une fois leur message est assez court : Si vous auto-hébergez un serveur de messagerie Zimbra pas à jour, considérez que des espions russes lisent peut-être déjà vos mails !!
Voilà, le groupe s’appelle Laundry Bear (aussi connu sous le nom Void Blizzard chez Microsoft, ou TA488 chez Proofpoint), il est lié à l’État russe, et il exploite une faille connue de Zimbra depuis juillet 2025.
Unitree – Le firmware que personne ne signe
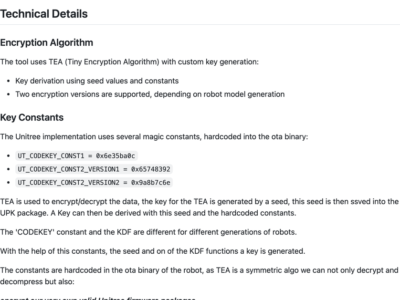
Le 26 février dernier, lors d’une réunion d’Austin Hackers Anonymous au Texas, le chercheur Andreas Makris a fait la démo d’un outil qui permet de générer de faux firmwares Unitree, que le robot avale sans broncher comme s’ils sortaient de l’usine de Hangzhou…
Car oui, Mesdames et Messieurs, les robots Unitree ne sont pas capables de déterminer si le firmware avec lequel ils se mettent à jour a été créé par Unitree ou par quelqu’un d’autre.
Bornes de recharge – Un SSH root au bout du câble CCS2
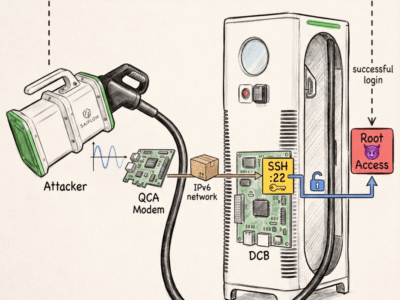
Le gros câble que vous branchez sur votre voiture électrique, celui qu’il faut soulever à deux mains et qui pèse le poids d’un âne mort, dispose de 2 choses : Du courant, et un réseau. Lionel Richard Saposnik, chercheur chez SaiFlow, a eu la curiosité d’aller voir ce qui traîne sur ce réseau-là et vous allez voir, c’est pas triste…
Quand vous clipsez le pistolet dans la trappe, votre bagnole et la borne montent une liaison IPv6 entre elles, par courant porteur, sur deux broches du connecteur CCS2. Elles se causent en respectant la norme
pour négocier vos ampères, votre tension, le prix de votre kWh.
WP2Shell – La faille qui permet de pirater WordPress sans aucun plugin
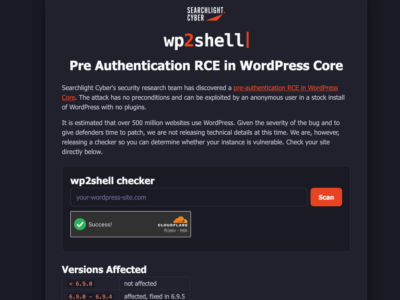
Vous avez un site sous WordPress ? Alors lâchez tout ce que vous faites deux minutes, parce que là c’est du sérieux !!
Cette nouvelle attaque baptisée WP2Shell permet de compromettre une installation Wordpress sans passer par le moindre plugin. Heureusement, un patch est sorti en urgence le 17 juillet !
En temps normal, quand une alerte sécu tombe sur WordPress, le fautif c’est un
, un truc installé un soir de flemme et oublié depuis des lustres. Mais cette fois, rien de tout ça puisque le trou de sécu se trouve dans le cœur de WordPress lui-même.