Menu

Aucun menu défini dans le customizer.

GitLost – Un seul mot suffit pour faire cracher ses dépôts privés à l’IA de GitHub

Et c’est reparti pour un tour ! Qu’est-ce que vous pensez d’un dépôt privé sur Github qui serait capable d’exfiltrer tout seul son propre code dans une section commentaire visiblement publiquement par tout le monde. Ce serait ouf non ?

Hé bien c’est le tour de passe-passe que Sasi Levi, de chez Noma Security, vient de réussir grâce à l’agent IA de GitHub. Et vous allez voir, c’est tout con, donc c’est hyper flippant.

TrojPix – Et votre câble vidéo devient une radio qui balance vos secrets

En matière de sécurité, quand on parle de air gap, en général, on ne peut pas faire mieux. Si vous ne connaissez pas le concept, l’idée c’est d’empêcher un ordinateur d’avoir accès à tout type de réseau, que ce soit du wi-fi, de l’Ethernet, etc. etc. C’est un peu le Graal en matière de sécurité.

Et pourtant, des chercheurs de l’université de Shandong viennent de trouver un moyen de transmettre quand même des datas, même si la machine n’a pas accès au réseau. Leur technique s’appelle TrojPix et elle consiste à transformer un câble vidéo en antenne radio. Je vous explique la technique !

Un ESP32 à quelques euros pour éviter le clavier Touch ID d’Apple

Posez votre doigt sur un capteur et hop, votre session s’ouvre. Sur un Mac, ce petit confort passe par exemple par le
Magic Keyboard avec Touch ID
(lien affilié) parce qu’Apple réserve la biométrie à son propre matériel. Mais le bidouilleur Zimeng Xiong a trouvé ça un peu chéros, alors il a bricolé la même chose avec un
ESP32-S3 à quelques euros
.

Le tout tient dans un boîtier imprimé en 3D contenant un capteur d’empreinte ZW101 qui lit votre doigt, et une carte ESP32-S3 (une
Seeed Studio XIAO
– lien affilié) qui se fait passer pour un clavier USB. Ensuite, si l’empreinte correspond, elle tape votre mot de passe suivi d’Entrée. Vu de l’ordinateur, l’engin n’est qu’un clavier qui tape à votre place, et n’est donc liée à aucun système d’exploitation en particulier.

Pegasus a espionné l’eurodéputé qui enquêtait sur Pegasus

Stelios Kouloglou, ancien eurodéputé grec, et journaliste d’investigation, siégeait à la commission PEGA du Parlement européen et à l’époque, son cheval de bataille c’était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group.

Et bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus !

C’est Citizen Lab, un labo planqué à l’université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en octobre 2022, et la suivante en mars 2023. Pile au moment où la commission PEGA bossait sur son rapport, donc…

Claude Opus a écrit seul l’exploit qui a éventré la billetterie de Live Nation

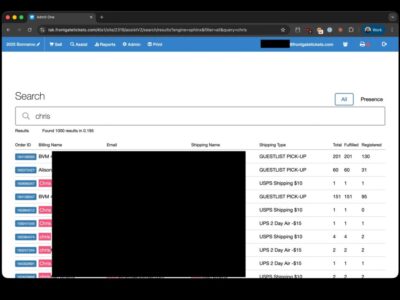
Un chercheur en sécurité nommé Ian Carroll s’est amusé à lâcher Claude Opus sur la billetterie de Live Nation, afin d’y trouver des failles de sécurité, et l’IA lui a carrément écrit toute la chaîne d’exploitation sans aucune aide. Lui n’a eu qu’à le lancer…

Tout démarre avec une session de fuzzing sur l’API des terminaux, fgtapi.frontgatetickets.com. Carroll repère un truc… chaque endpoint qui contient le mot “device” réclame un paramètre deviceUID, et ce paramètre ne demande aucune authentification. Il colle un simple guillemet à la fin, la requête se met à ramer, et là, signe classique, le paramètre file direct dans une requête SQL sans le moindre échappement.

iOS 27 veut bloquer les arnaqueurs en temps réel

Le scénario est toujours le même. Un faux conseiller bancaire au bout du fil, avec un ton pressant qui vous répète de valider vite, et vous confirmez un virement que vous regretterez très fort avant la fin de la journée. C’est précisément cette mécanique qu’Apple veut enrayer avec Trust Insights, une brique d’iOS 27 dévoilée sans tambour à la WWDC de juin, la grande conférence développeurs où la marque montre ses futurs systèmes, et détaillée dans une session technique baptisée « Meet Trust Insights ».

Un ransomware dans le navigateur ? Suffit de demander à DeepSeek

Dans la série “Qu’est-ce qu’on se marre avec les LLMs”, des chercheurs en cybersécurité de Check Point ont tenté une expérience plutôt fun (enfin, je trouve ^^) : Demander à DeepSeek de leur coder un ransomware capable de tourner directement dans le navigateur.

Et bah croyez le ou non mais le machin l’a fait sans broncher ^^ Quand je repense à tout ce foin qu’on vient de vivre avec les américains avec Mythos et Fable 5 d’Anthropic, j’avoue je rigole quand je vois ça.

JaiLIP – L’image piégée qui débride les IA qui voient

Md Jueal Mia et Hadi Amini, deux chercheurs de
Florida International University
, ont mis au point une méthode qu’ils ont baptisée JaiLIP qui permet de forger une image capable de contourner les gardes fous des LLM pour les jailbreaker.

Pour cela, ils utilise 2 techniques en simultanée. La première dit à l’image « reste identique à l’originale, qu’aucun humain ne voie la moindre différence » et la seconde dit « pousse le modèle à cracher la réponse interdite ». Ainsi, en poussant ces 2 curseurs d’un coup, ils obtiennent une photo qui au premier abord a l’air normale mais qui fait dérailler les modèles IA.