Menu

Aucun menu défini dans le customizer.

Conteneurs Linux – Quand l’isolation ne tient plus

La société de sécurité depthfirst juge qu’il faut désormais supposer qu’un attaquant sait sortir d’un conteneur quand il veut, l’IA ayant fait chuter le prix d’entrée. Sa parade, les microVM, réduit la surface d’attaque sans l’annuler : Firecracker s’appuie encore sur KVM.
Un seul abonnement Surfshark, une infinité d’appareils protégés pour la rentrée

— Article en partenariat avec Surfshark — Vous savez ce qui est pire qu’un cousin qui vous demande votre mot de passe Netflix ? C’est quand ledit cousin vous demande aussi un VPN pour sa boîte, sa copine, son chien et sa PlayStation. Et là, vous devez lui expliquer que la plupart des VPN c’est 10 appareils max, et que non, vous allez pas payer trois abonnements différents pour que toute la famille puisse regarder Koh Lanta en sécurité. Surfshark, lui, a compris le problème. Connexions…
IA et Cybersécurité - Augmentation des attaques et Exposition des identités non gouvernées

L’IA accélère les attaques et expose les identités non gouvernées

IA et Cybersécurité - Augmentation des attaques et Exposition des identités non gouvernées

Le rapport Sophos 2026 sur la sécurité de l’IA révèle un basculement : les cybercriminels industrialisent l’intelligence artificielle pour réduire drastiquement les cycles d’attaque et cibler en priorité les identités d’IA en entreprise. Une évolution qui met sous pression les équipes de sécurité.The post L’IA accélère les attaques et expose les identités non gouvernées appeared first on iTPro.fr.

Identités machines et supply chain - erreur stratégique en cybersécurité - IoT

Identités machines et supply chain : l’erreur stratégique des entreprises en cybersécurité

Identités machines et supply chain - erreur stratégique en cybersécurité - IoT

Ces dernières années, la cybersécurité s’est réorganisée autour de deux priorités devenues incontournables : la gestion des identités et la sécurisation de la supply chain. The post Identités machines et supply chain : l’erreur stratégique des entreprises en cybersécurité appeared first on iTPro.fr.

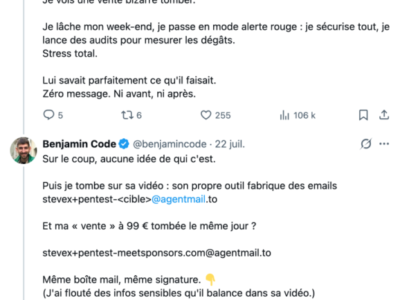
Pentest sauvage à base d’IA, que dit la loi ?

Benjamin Code

, le développeur préféré de votre développeur préféré, a reçu ce week-end un e-mail d’achat bidon avec le mot pentester dedans. En grattant un petit peu, il a découvert que quelqu’un s’amusait à trifouiller l’un de ses SaaS sans le prévenir.

Visiblement, c’est un autre créateur,

Melvyn

(melvynx), qui lui propose des formations autour de l’IA, qui pour les besoins d’une vidéo a fait tourner Kimi 3 en mode “hack” afin de poutrer certains sites dans le but d’utiliser les services gratuitement.

PyPI verrouille vos vieilles releases contre les tokens volés

Bonne nouvelle pour tous ceux qui balancent du code sur PyPI. L’index officiel des paquets Python refuse désormais tout nouveau fichier ajouté à une release qui a plus de 14 jours. Le correctif vient de Seth Larson, développeur sécurité en résidence à la Python Software Foundation, et il colmate un trou que personne n’avait encore exploité sur PyPI… mais qui traînait là, grand ouvert.

Jusqu’ici, un mainteneur pouvait ajouter un fichier à n’importe quelle release, même sortie il y a 3 ans. Pratique pour livrer une nouvelle wheel, dangereux si un token de publication se fait voler. Un attaquant avec vos clés pouvait glisser un binaire vérolé dans une version stable que tout le monde télécharge depuis des lustres, sans déclencher la moindre alerte. Larson le dit sans détour : si ça n’a pas encore été abusé, c’est juste que les pirates n’avaient pas réalisé que c’était possible.