Menu

Aucun menu défini dans le customizer.

NomadNet – Votre site et vos fichiers sur Reticulum

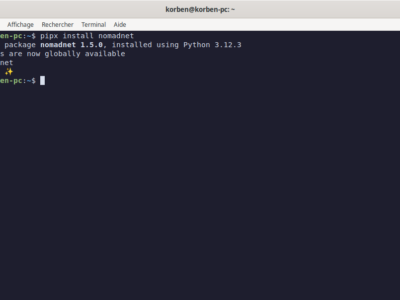
Installer NomadNet, activer un nœud, écrire sa page index.mu et proposer des fichiers sur Reticulum, tuto testé sur deux machines Ubuntu 24.04. Avec ce qu’il faut savoir avant d’allumer le nœud : il annonce son nom, partage l’identité de votre messagerie, et Reticulum n’a fait l’objet d’aucun audit de sécurité externe.

Un zéro mal interprété dans le firmware Coldcard a rendu les clés Bitcoin devinables pendant cinq ans

Le 30 juillet, un attaquant a vidé 1 196 adresses Bitcoin en 41 minutes. Un peu plus de 1 082 bitcoins, environ 70 millions de dollars. Aucune des victimes n’avait cliqué sur quoi que ce soit. Elles avaient acheté un Coldcard, le portefeuille matériel de la société canadienne Coinkite, l’appareil que les puristes du bitcoin recommandent depuis des années précisément parce qu’il ne se connecte jamais à Internet. Un portefeuille matériel fabrique une seed, la suite de mots dont dérivent toutes vos…

Phantomdrive – La clé USB déverrouillée par un fichier texte

Ryan Walker, le gars derrière Rootkit Labs, vient de sortir un truc que je trouve super malin. C’est une clé USB, baptisée Phantomdrive, qui se déverrouille en écrivant dans un simple fichier texte stocké dessus. Vous la branchez, vous ouvrez un bloc-notes, vous tapez password:votremotdepasse dans un fichier que vous enregistrez à la racine, et hop, une partition cachée apparaît.

Et y’a pas de logiciel pour faire tourner ça ! Au branchement, votre système voit une clé de 8 Go tout ce qu’il y a de plus banale, et il est incapable de deviner qu’il existe le moindre octet au-delà. Le firmware, lui, n’a aucune notion de système de fichiers, et se contente d’intercepter les commandes USB brutes (les WRITE10 et READ10 que votre ordi envoie pour lire et écrire des blocs) et de les traduire pour la carte SD planquée à l’intérieur.

Hoodik – Le cloud perso qui n’a jamais vu vos fichiers en clair

Votre Nextcloud sait tout de vous. L’admin du serveur (vous, ou pire, quelqu’un d’autre) peut ouvrir n’importe quel fichier stocké dessus, parce que le chiffrement de bout en bout reste une option planquée dans un plugin.

C’est pourquoi
Hoodik
, un projet de Tibor Hudik prend le problème à l’envers. Parce que chez lui, le chiffrement, ce n’est pas une case à cocher, c’est l’architecture au complet.

Grâce à sa solution, vos fichiers sont chiffrés dans votre navigateur, avant même de partir sur le réseau, et à aucun moment le serveur ne voit vos fichiers en clair, ni ne reçoit les clés de chiffrement.

Hoodik – Le cloud perso qui n’a jamais vu vos fichiers en clair

Votre Nextcloud sait tout de vous. L’admin du serveur (vous, ou pire, quelqu’un d’autre) peut ouvrir n’importe quel fichier stocké dessus, parce que le chiffrement de bout en bout reste une option planquée dans un plugin.

C’est pourquoi
Hoodik
, un projet de Tibor Hudik prend le problème à l’envers. Parce que chez lui, le chiffrement, ce n’est pas une case à cocher, c’est l’architecture au complet.

Grâce à sa solution, vos fichiers sont chiffrés dans votre navigateur, avant même de partir sur le réseau, et à aucun moment le serveur ne voit vos fichiers en clair, ni ne reçoit les clés de chiffrement.

Cold boot attack – Dumper la RAM d’un PC avec 5 Ko d’assembleur

Vous branchez une clé USB sur un PC, vous démarrez dessus, et le temps de vous servir un petit café, hop, tout le contenu de la mémoire vive est recopié sur la clé. Le rêve pour les gens qui font du forensic, car dans la RAM on trouve des mots de passe, des clés de chiffrement et tout ce qui traîne. De quoi choper de sérieux indices !

Parce que oui, si vous pensiez être bien tranquille avec votre disque chiffré grâce à BitLocker, FileVault ou LUKS, sachez que la clé de déchiffrement se balade en clair dans la RAM. Pas la peine de casser de la crypto quand il suffit d’aller cueillir la clé là où elle traîne. C’est cet angle mort qu’
ElcomSoft exploitait déjà en 2012 pour cracker TrueCrypt et BitLocker
.

Arnaque au bot crypto IA – Comment ils vident votre wallet

Je me baladais sur les réseaux sociaux (ouais, c’est pas bien, je sais) quand je suis tombé sur un post X en reco avec un tuto Youtube où un mec explique comment gagner un petit peu d’ethers chaque jour. Évidemment, je flaire l’arnaque parce que dans la vie y’a que 3 façons de devenir riche : 1/ Monter sa boite 2/ Etre né dans une famille déjà fortunée 3/ Ou se faire adopter par un vieux riche sans enfant afin de faire une magnifique captation d’héritage.

Hash MD5 – 60% des mots de passe craqués en moins d’une heure

60% des mots de passe hashés en MD5 peuvent être cassés en moins d’une heure… C’est ce que dit en tout cas
une étude de Kaspersky
publiée cette semaine qui se base sur +231 millions de mots de passe qu’on peut trouver sur le dark web et tirés de fuites ayant eu lieu entre 2023 et 2026. D’après leurs tests, 48% sont craqués en moins d’une minute et 60% en moins d’une heure. C’est pas très rassurant, surtout si votre base tourne encore au MD5.