Menu

Aucun menu défini dans le customizer.

GitHub hack – Une extension VS Code piège un employé

Alors celle-là, elle est incroyable les copains !

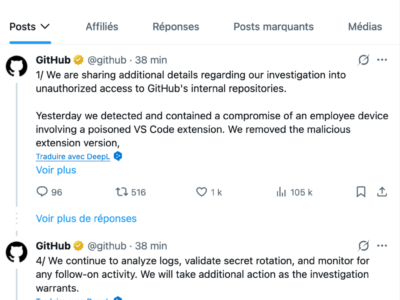
Le piratage du jour vient d’être confirmé par la plateforme qui héberge une bonne moitié du code de la tech mondiale ! En effet, Github a subit un accès non autorisé à ses propres dépôts internes, à cause d’une extension VS Code piégée installée sur l’ordi d’un employé !

L’annonce officielle est tombée sur le compte X de l’entreprise à l’instant et c’est comme ça que je suis tombé dessus.
GitHub commit spoofing – Quand n’importe qui peut être Linus

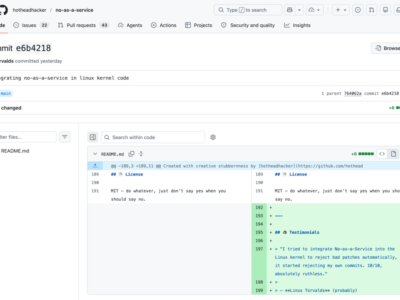
Vous avez confiance dans le nom qui est affiché à côté d’un commit GitHub ?

Bah vous pouvez arrêter tout de suite car le chercheur Shani Lavi a documenté il y a quelques années ce que les devs Git sérieux savent depuis longtemps : N’importe qui peut publier un commit avec n’importe quelle identité, et bien sûr, on peut systématiquement compter sur GitHub pour lier ce commit au profil correspondant sans broncher.

Scrapling – Le scraper Python qui se répare tout seul

Le scraping web, c’est un combat permanent contre les sites qui changent leur HTML toutes les deux semaines. Vous vous emmerdez à coder vos sélecteurs CSS, ça marche pendant un mois, puis le site refait son design et hop, votre script s’eteint en silence. C’est pourquoi Karim Shoair (alias D4Vinci sur GitHub) a sorti Scrapling, un framework Python qui s’adapte tout seul quand le DOM bouge.

La clé c’est adaptive=True sur n’importe quel sélecteur. Vous lui dites “je cherchais .product“, Scrapling sauvegarde alors la signature de l’élément (texte, attributs, position dans l’arbre), et la prochaine fois que le site a renommé sa classe, il retrouve l’élément via similarité.

parallel-rsync – Empiler les rsync en parallèle sans galère

Vous synchronisez 4 ou 5 dossiers vers plusieurs serveurs avec rsync ? Alors vous connaissez ce sketch quand un job mouline pendant que les autres font la queue, parce que rsync de base c’est mono-thread et ça avance en file indienne.

Hé bien y’a un petit utilitaire Python qui dégoupille tout ça, pondu par overflowy. Ça s’appelle
parallel-rsync
et le nom annonce la couleur !

L’idée c’est de pouvoir empiler plusieurs jobs rsync en parallèle, avec une config YAML pour piloter le tout. Vous décrivez vos sources et destinations dans sync.yml, vous lancez parallel-rsync -c sync.yml --workers 4 --max-per-host 2, et hop, ça parallélise.

GitHub active par défaut la télémétrie sur son outil en ligne de commande

Depuis la version 2.91.0 du CLI GitHub publiée mardi, chaque commande que vous tapez dans gh envoie des données de télémétrie vers GitHub par défaut. L’activation est silencieuse, sans message au premier lancement, sans consentement explicite, et il faut fouiller dans la doc pour tomber sur la page dédiée au sujet.

GitHub décrit la collecte comme pseudonyme côté client. Concrètement, le payload embarque le nom de la commande lancée, un identifiant d’invocation, un identifiant d’appareil, l’OS, l’architecture, l’agent et quelques drapeaux.

Le code qui a posé Apollo 11 sur la Lune est libre d’accès sur GitHub

Le logiciel qui a piloté la descente du module lunaire Eagle le 20 juillet 1969 dort tranquillement dans un dépôt GitHub que n’importe qui peut cloner, lire, voire compiler chez soi. Deux gros paquets d’assembleur AGC : Comanche055 pour le module de commande, Luminary099 pour le module lunaire. Tout est dans le domaine public, puisque développé par la NASA.

Le dépôt
chrislgarry/Apollo-11
existe depuis 2016, mais il faut imaginer ce qu’il y a dedans : des dizaines de milliers de lignes d’assembleur écrites à la main entre 1965 et 1969, assemblées sur les mainframes d’époque, puis gravées physiquement dans de la mémoire tissée, la fameuse rope memory, par des ouvrières chez Raytheon qui cousaient le code à l’aiguille. Oui, cousaient, vous voyez le genre en illustration de cet article, ou la photo ci-dessous signée
Martin Hertig
.

GitHub envahi par de fausses alertes VS Code qui propagent un malware

Des milliers de faux messages imitant des notifications de sécurité Visual Studio Code ont été postés sur GitHub. Le but : rediriger les développeurs vers un site malveillant qui collecte leurs données système. La méthode est franchement vicieuse.

Une campagne massive sur GitHub Discussions

Les chercheurs en sécurité de Socket viennent de mettre le doigt sur une opération d’ampleur. Des centaines, voire des milliers de messages quasi identiques ont été publiés en quelques minutes sur la section Discussions de nombreux dépôts GitHub.

GitHub va utiliser vos données Copilot pour entraîner ses modèles d’IA

À partir du 24 avril, GitHub activera par défaut la collecte des données d’interaction Copilot pour les utilisateurs Free, Pro et Pro+. Le gros sujet ici, c’est que le code, les suggestions acceptées et même la structure de vos dépôts pourront servir à améliorer les modèles d’IA de la plateforme.

Ce qui change à partir du 24 avril

GitHub vient d’annoncer une mise à jour de sa politique de confidentialité qui concerne directement Copilot. À compter du 24 avril 2026, la plateforme collectera par défaut les données d’interaction de ses utilisateurs pour entraîner ses modèles d’intelligence artificielle.

Microsoft DevX Summit EMEA - Dev Next Gen @itpro.fr

DevX Summit EMEA : les développeurs au cœur de la révolution de l’IA

Microsoft DevX Summit EMEA - Dev Next Gen @itpro.fr

Le DevX Summit EMEA démarre ce mercredi 25 mars 2026 pour deux jours d’échanges, de démonstrations et d’ateliers consacrés aux technologies qui façonnent le futur du développement logicielThe post DevX Summit EMEA : les développeurs au cœur de la révolution de l’IA appeared first on iTPro.fr.

Un malware invisible se cache dans des caractères Unicode sur GitHub, npm et VS Code

La société Aikido Security a découvert une campagne de malware baptisée Glassworm qui utilise des caractères Unicode invisibles pour dissimuler du code malveillant.

Plus de 150 dépôts GitHub, des paquets npm et des extensions VS Code sont touchés, et le malware utilise la blockchain Solana comme serveur de commande. L’objectif : voler les identifiants de portefeuilles crypto.

Des caractères invisibles qui cachent du code

Le principe est assez fourbe. Les attaquants utilisent des caractères Unicode dits PUA (Private Use Area), qui ne s’affichent pas du tout à l’écran, mais qui contiennent quand même des valeurs exploitables.