Catégorie : cybersecurite/malwares-menaces
Ajout automatique par WPeMatico
Brancher un écran LG suffit à vous coller une pub McAfee
32 redémarrages d’affilée, 31 pubs pour McAfee, c’est le résultat du test mené par la chaîne Youtube Gamers Nexus sur un écran LG UltraGear 34GX900A-B branché à un PC tournant sous Windows. Puis au 32e démarrage, l’écran a eu la délicatesse de faire la promo d’un autre utilitaire LG, histoire de varier les plaisirs.
Sauf que personne n’a installé quoi que ce soit. L’app s’appelle « LG Monitor App Installer », elle débarque toute seule quand vous branchez le moniteur, et sa fiche technique sur le Microsoft Store réclame deux permissions qui piquent un peu : « toutes les ressources système » et « l’accès à votre connexion Internet ». Pour un truc censé régler la luminosité de votre écran, on repassera donc sur la discrétion…
Tecno, itel et Infinix cachent un mouchard système impossible à virer
Si vous lisez ça depuis Abidjan, Dakar, Douala ou Kinshasa, y’a une chance sur deux que votre téléphone soit un Tecno, un Infinix ou un itel. Trois marques, mais un seul patron : Transsion, qui trône sur près de la moitié des smartphones vendus en Afrique.
Et si je vous parle de ça aujourd’hui, c’est parce qu’un chercheur en sécu, Buchodi, vient de décortiquer ce que ces appareils racontent dans votre dos et c’est pas joli, joli.
Un ransomware dans le navigateur ? Suffit de demander à DeepSeek
Dans la série “Qu’est-ce qu’on se marre avec les LLMs”, des chercheurs en cybersécurité de Check Point ont tenté une expérience plutôt fun (enfin, je trouve ^^) : Demander à DeepSeek de leur coder un ransomware capable de tourner directement dans le navigateur.
Et bah croyez le ou non mais le machin l’a fait sans broncher ^^ Quand je repense à tout ce foin qu’on vient de vivre avec les américains avec Mythos et Fable 5 d’Anthropic, j’avoue je rigole quand je vois ça.
Adblock for YouTube – 10 millions d’installs et un piège dormant
Si vous avez installé une extension qui s’appelle “Adblock for YouTube” pour virer les pubs de vos vidéos, prenez deux minutes pour lire mon article.
Les chercheurs Oleg Zaytsev et Shachar Gritzman, de la boîte de sécurité Island, viennent de passer au peigne fin une de ces extensions installée par plus de 10 millions de personnes, et ce qu’ils ont trouvé dedans n’est pas très joli joli. Le truc affiche fièrement un badge “Featured” sur le Chrome Web Store, fait bien le boulot promis (il bloque les pubs), mais il embarque aussi de quoi exécuter n’importe quel bout de JavaScript sur n’importe quel site que vous visitez.
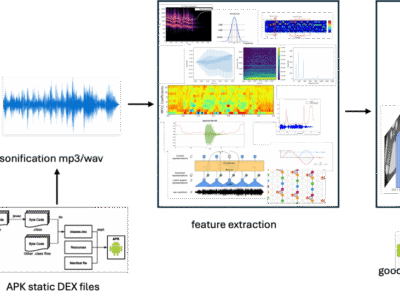
RAMwavDroid – Et si on écoutait les malwares Android ?
Si vous faites un peu de reverse engineering sous Android, vous savez que les malwares modernes font absolument tout ce qu’ils peuvent pour planquer leurs mauvaises intentions, un peu comme vos parents toxiques… Code obfusqué, chargement dynamique, packing…etc, etc.
Mais c’était sans compter sur une équipe de chercheurs italiens menée par Giorgio Giacinto ont carrément changé de stratégie avec RAMwavDroid qui au lieu de
désassembler le code
, permet de le transformer en son et ensuite, laissent une IA l’écouter. Et cela permet d’obtenir un niveau de 98% de détection des malwares.
AUR Arch Linux – 400 paquets vérolés, êtes-vous touché ?
Si vous tournez sous Arch Linux et que vous piochez vos paquets dans l’AUR, lâchez ce que vous faites 2 minutes et lisez mon article. Car plus de 400 paquets de l’Arch User Repository ont été vérolés ce 11 juin, et le truc qu’ils embarquent ne rigole pas du tout. En effet, des chercheurs de
Sonatype
ont repéré une campagne baptisée Atomic Arch où un seul attaquant a réussi à glisser un stealer (un voleur d’identifiants quoi) dans des centaines de paquets d’un coup.
Un ver informatique qui raisonne tout seul
La crainte n’est pas neuve. Mais cette fois la démonstration existe : une équipe réunissant l’université de Toronto, le Vector Institute, l’université de Cambridge et la division recherche de ServiceNow a dévoilé un logiciel malveillant capable de raisonner et de s’adapter seul à mesure qu’il progresse dans un réseau, là où les attaques automatisées classiques se bornaient à dérouler un scénario écrit à l’avance.
Le mot choisi par les chercheurs est parlant. Un ver, en informatique, désigne un programme qui se recopie d’une machine à l’autre sans la moindre action de l’utilisateur, à la différence du virus traditionnel qui réclame l’ouverture d’un fichier piégé pour s’activer.
GitHub désactive 73 dépôts Microsoft en 105 secondes pour stopper le ver Miasma
GitHub a désactivé 73 dépôts appartenant à Microsoft en l’espace de 105 secondes, le temps de couper la propagation d’un ver baptisé Miasma.
Un ver, vous le savez, c’est ce genre de logiciel malveillant qui se recopie tout seul d’un projet à l’autre, sans la moindre intervention humaine. Celui-là s’attaque directement aux développeurs, et plus précisément à leurs outils.
Tout est parti du dépôt Azure/durabletask. Un compte de contributeur compromis y a poussé un commit piégé, qui déposait au passage quelques fichiers de configuration. Anodin, en apparence.