Menu

Aucun menu défini dans le customizer.

GTFOBins – 478 binaires Unix qui font tomber root

478 binaires Unix peuvent servir à devenir root sur un système mal configuré.

C’est ce que recense
GTFOBins
, le projet open source monté par Emilio Pinna et Andrea Cardaci, qui est devenu LE bookmark obligatoire de tout pentester Linux.

Ce ne sont pas des exploits, hein, mais juste des fonctions parfaitement légitimes de programmes installés partout, et qui dans le bon contexte (genre un bit SUID oublié, qui fait tourner un binaire avec les droits du propriétaire, souvent root) permettent de spawner un shell, lire un fichier protégé, ou grimper d’un cran dans la hiérarchie des privilèges. Petit rappel quand même, faut déjà avoir un pied sur la machine, ce n’est pas une porte d’entrée magique depuis Internet.

PegaProx – Un dashboard pour les gouverner tous

L’interface web de Proxmox (l’outil de virtualisation que tout bon homelabber connaît), c’est bien… pour UN serveur. Dès que vous commencez à empiler les nodes et les clusters, ça devient vite le bazar avec 15 onglets ouverts.
PegaProx
, c’est tout simplement un dashboard open source qui unifie tout ça dans un seul écran. Et vous allez voir, le truc cool, c’est que ça gère aussi les clusters XCP-ng !

L’interface de PegaProx – une vue unifiée de tous vos clusters Proxmox et XCP-ng

Linux 7.0 débarque avec un XFS qui se répare tout seul

Linus Torvalds a officialisé Linux 7.0 le 12 avril, et le passage à la version 7 a d’ailleurs été expliquée. Torvalds a dit dans son mail de release qu’il préférait simplement incrémenter le numéro majeur quand les mineures dépassaient la dizaine, histoire de ne pas se retrouver avec un Linux 6.23. Pas de révolution philosophique, juste du bon sens de mainteneur donc.

Derrière cette numérotation, le noyau embarque quand même un paquet de nouveautés qui vont directement impacter les utilisateurs AMD, Intel et ARM64, sans parler d’une petite révolution côté système de fichiers XFS.

Un driver Linux contre les périphériques USB piégés

Vous vous souvenez de BadUSB ? Mais siiii, c’est ce truc dévoilé en 2014 à la Black Hat qui avait foutu la trouille à tout le monde. Ça montrait qu’un simple périphérique USB pouvait se faire passer pour un clavier et balancer des commandes à votre place. Hé bien depuis, les attaques se sont bien raffinées et c’est pourquoi un dev vient de proposer un module kernel Linux capable de détecter ces saloperies.

Data-Shield – La blocklist qui vire les IPs pourries

Quand on gère un serveur, y’a un truc qui rend dingue, c’est le bruit de fond de ces dizaines de milliers d’IPs qui scannent vos ports, qui tentent du bruteforce sur le port 22, qui cherchent des failles WordPress ou des phpMyAdmin oubliés… et surtout qui font tourner Fail2ban à plein régime dans les logs pour stopper ce qui peut l’être.

Fail2ban est d’ailleurs hyper réactif mais il attend qu’une IP fasse une connerie dans vos logs Apache ou SSH avant de la bloquer. Donc c’est quand même un peu tard.. Alors si on pouvait carrément virer le gros du trafic pourri avant même qu’il arrive à nos services ? Ce serait pas mieux ?

Boîtiers KVM IP – Les 9 failles qui vous offrent un accès root OKLM

Les boîtiers KVM IP, c’est le genre de matos qu’on branche dans un rack et qu’on oublie dans un coin pendant des années. Hé bien va falloir vous souvenir de où vous les avez mis les copains parce que des chercheurs d’Eclypsium viennent de retourner de fond en comble 4 modèles populaires… et c’est pas joli joli. A l’intérieur il y on trouvé pas moins de 9 failles, dont une qui score à 9.8 sur 10 en gravité CVSS. Autant dire qu’on n’est plus dans le “petit bug rigolo oh oh” qui fait marrer votre admin sys.

Faille telnetd – Accès root avant même le login

Telnet en big 2026… bah oui ça existe encore les amis ! Et surtout c’est toujours aussi troué ! J’en veux pour preuve le daemon telnetd de GNU InetUtils qui vient de se prendre une 2ème faille critique en l’espace de deux mois, et celle-là, elle pique de fou !

Il s’agit de la
CVE-2026-32746
, elle permet d’obtenir un shell root sur n’importe quel serveur Linux ou BSD exposant le port 23, et l’attaque se fait avant même que le prompt de login n’apparaisse. Pas besoin de mot de passe, pas besoin de compte. Juste une bonne vieille connexion TCP et un paquet SLC malformé et c’est parti mon kiki !

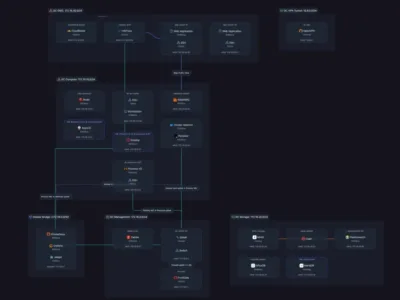
Scanopy – Quand votre réseau se documente tout seul

Faut le reconnaitre, la doc et qui plus est, la doc réseau, c’est un peu le parent pauvre du homelab. Tout le monde sait qu’il faudrait la tenir à jour sur un petit wiki tout mignon mais personne le fait parce qu’on n’est pas cinglé et qu’on aime trop la vie pour ça. Heureusement, pour nous aider, y’a maintenant
Scanopy
qui est un outil open source qui scanne automatiquement votre réseau pour générer une topologie interactive incroyable qui se met à jour toute seule !

SSH dans l’initramfs – Rebootez vos serveurs chiffrés sans stress

Le chiffrement complet du disque, tout le monde vous dit que c’est la base. LUKS sous Linux, BitLocker sous Windows, FileVault sous macOS… sauf que personne vous dit quoi faire quand votre serveur reboot à 3h du mat et qu’il attend sagement sa passphrase.

Là, vous êtes coincé !!!!

Parce que oui, le truc vicieux avec le chiffrement intégral, c’est qu’au démarrage, le système ne peut pas lire le disque tant que vous n’avez pas tapé le mot de passe. Du coup, si votre machine est dans un datacenter ou chez un hébergeur, ben… faut se déplacer physiquement. Et ça c’est bien relou !!!

TheFly – Téléportez votre shell sur n’importe quel serveur

Si vous bossez sur des serveurs distants, vous connaissez cette douleur… D’un côté, vous avez votre terminal local aux petits oignons, vos alias, vos plugins… et hop, un petit ssh root@serveur et vous vous retrouvez avec un shell tout pourri, tout basique. Mais c’était sans compter sur Joknarf qui a pondu
TheFly
, un gestionnaire de plugins shell qui téléporte votre environnement via SSH ou sudo en un instant.

Le principe est pas bête du tout vous allez voir. En fait, vous installez vos plugins et dotfiles dans ~/.fly.d/ sur votre machine, et quand vous lancez flyto user@serveur, tout est empaqueté et envoyé dans /tmp/.fly.$USER/ distant. Prompt perso, alias, fonctions… tout débarque avec vous, un peu comme un sac à dos pour votre shell.