Menu

Aucun menu défini dans le customizer.

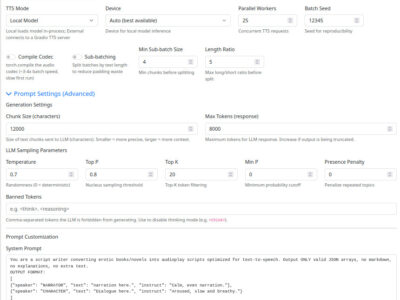
Alexandria – Vos ebooks en livres audio multi-voix, en local

Je ne suis pas très client des livres audio parce que mon cerveau, en général, part faire des trucs dans son coin et je me retrouve à rien écouter du tout. Je préfère un petit podcast où ça rigole qu’une œuvre littéraire qui demande de la concentration.

Mais je sais que vous appréciez beaucoup les livres audio et il arrive très souvent qu’un bouquin n’ait pas sa version audio. Un vieux roman qui n’est plus édité, un PDF technique, une fanfiction de 800 pages, un article de korben.info ou juste un truc que personne chez Audible ne prendra le temps d’enregistrer parce que ça n’intéresse que vous.

JaiLIP – L’image piégée qui débride les IA qui voient

Md Jueal Mia et Hadi Amini, deux chercheurs de
Florida International University
, ont mis au point une méthode qu’ils ont baptisée JaiLIP qui permet de forger une image capable de contourner les gardes fous des LLM pour les jailbreaker.

Pour cela, ils utilise 2 techniques en simultanée. La première dit à l’image « reste identique à l’originale, qu’aucun humain ne voie la moindre différence » et la seconde dit « pousse le modèle à cracher la réponse interdite ». Ainsi, en poussant ces 2 curseurs d’un coup, ils obtiennent une photo qui au premier abord a l’air normale mais qui fait dérailler les modèles IA.

La faille d’Amazon Q : ouvrir un projet suffisait à se faire voler ses accès au cloud

Amazon Q, l’assistant de programmation dopé à l’IA que propose Amazon, pouvait se faire piéger d’une manière aussi simple qu’embarrassante.

Petit rappel pour situer. Amazon Q se greffe dans Visual Studio Code, l’éditeur de code de Microsoft que les développeurs utilisent au quotidien, et sert à écrire ou corriger du code à votre place.

Des chercheurs de Wiz, une société spécialisée dans la sécurité du cloud, ont découvert que cet assistant exécutait des commandes cachées à la simple ouverture d’un projet. La faille a reçu un identifiant officiel, CVE-2026-12957, et une note de gravité de 8,5 sur 10, ce qui est sérieux.

Dropbox se branche à Claude Code et lui permet de lire vos fichiers

Dropbox
vient de sortir
un plugin pour Claude Code
, et leur idée c’est de pouvoir brancher vos fichiers Dropbox directement dans vos sessions de dev Claude Code / Cowork.

Alors je me suis demandé à quoi ça pouvait bien servir et voici ce que j’ai compris. Une fois que le plugin est en place, ça permet à Claude Code d’aller piocher dans votre Dropbox vos docs techniques, vos cahiers des charges, votre code…etc pour s’en faire du contexte. Tout devient de la matière fraiche pour corriger ou générer du code et quand c’est fini, ce qui est produit peut être à son tour stocké sur Dropbox.

Un bug qui gèle l’écran des portables AMD sous Linux traîne depuis 2017, et c’est Claude qui a aidé à le corriger

Si vous utilisez un ordinateur portable à puce graphique AMD Radeon sous Linux, vous avez peut-être déjà vu l’écran se figer d’un coup, sans raison apparente, à peu près une fois par semaine. Ce bug agace les utilisateurs depuis des années, et un correctif vient enfin de pointer le bout de son nez.

Le coupable se cache dans AMDGPU, le pilote graphique libre qu’AMD maintient pour Linux. On parle ici du logiciel qui fait le lien entre la carte graphique et le système d’exploitation.

DiffusionGemma : le nouveau modèle de Google écrit son texte d’un bloc, et 4 fois plus vite

Plus de 1 000 tokens par seconde sur une seule carte H100, l’accélérateur que Nvidia vend aux centres de données, et environ 700 sur une RTX 5090, sa carte gaming haut de gamme. C’est le débit que Google DeepMind annonce pour DiffusionGemma, son nouveau modèle d’IA ouvert, à peu près quatre fois ce que produisent les modèles Gemma classiques de taille comparable.

Toute la différence se joue dans la façon de générer le texte. Les modèles de langage habituels sont autorégressifs : ils écrivent de gauche à droite, un token à la fois, le token étant le petit morceau de mot que manipule une IA. DiffusionGemma fait tout autrement.

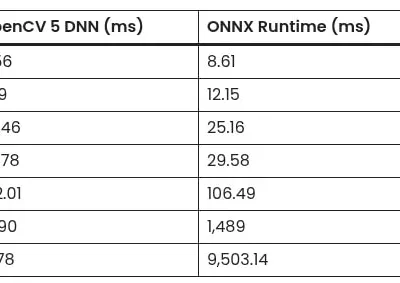
OpenCV 5.0 sait maintenant faire tourner des IA façon ChatGPT directement dans son moteur

OpenCV, vous l’utilisez sans doute déjà sans le savoir. Cette bibliothèque open source de vision par ordinateur, autrement dit une grosse boîte à outils qui apprend aux logiciels à analyser images et vidéos, se cache derrière la reconnaissance de visages de votre téléphone, les caméras d’usine ou les yeux des robots. Née chez Intel à la fin des années 90, elle vient de franchir un cap avec sa version 5.0, dévoilée autour de la conférence CVPR de Denver et rendue installable en un clic.

Sur le serveur X.Org, neuf nouvelles failles de sécurité dont huit débusquées par une IA

Neuf failles de sécurité viennent d’être corrigées d’un coup sur le serveur X.Org, le vieux logiciel qui dessine les fenêtres, gère la souris et le clavier sur une grande partie des machines Linux. Et le plus marquant, c’est qui les a trouvées.

Huit des neuf ont été repérées par une intelligence artificielle. Plus précisément par TrendAI, l’outil maison du programme de chasse aux bugs de l’éditeur de sécurité Trend Micro, la Zero Day Initiative, qui rémunère depuis des années la découverte de failles. La neuvième, elle, a été dénichée à l’ancienne par Peter Hutterer, un développeur de Red Hat qui travaille sur la gestion clavier et souris de X.Org depuis bien longtemps.