Menu

Aucun menu défini dans le customizer.

Jean-Baptiste Artignan - Cofondateur et CEO de BlueSecure

BlueSecure repense la sensibilisation à la cybersécurité avec des formats immersifs et engageants
Jean-Baptiste Artignan - Cofondateur et CEO de BlueSecure

À mesure que les cyberattaques exploitent davantage les failles humaines et les techniques d’ingénierie sociale, la formation des collaborateurs devient un levier stratégique. Lors de Ready For IT 2026, Jean-Baptiste Artignan, cofondateur et CEO de BlueSecure, présente son approche innovante, centrée sur l’utilisateur et fondée sur l’interactivité.The post BlueSecure repense la sensibilisation à la cybersécurité avec des formats immersifs et engageants appeared first on iTPro.fr.
Régie des eaux US piratée – Le bluff iranien de Handala

Handala, un groupe de hackers liés à l’Iran, vient d’annoncer qu’il aurait pu couper l’eau de 2 millions de Californiens. Le groupe a en effet piraté California Water Service et balancé 5 Go de données pour le prouver…. Mais bon, peu importe ce qu’ils disent, la vérité c’est que non, il n’aurait pas pu.

Et c’est tout l’intérêt de cette histoire que je m’en vais vous conter….

Tout d’abord, quand on regarde ce qu’ils ont vraiment chopé, je vous avoue, on est trèèèèès loin du robinet. Leur point d’entrée, visiblement, c’est un serveur RTKBase, un outil open-source de correction GPS pour les équipes de terrain. Le truc traînait sur Internet, accessible en HTTP sur le port 10000, avec les identifiants admin et les mots de passe en clair. Comme à peu près tous les sites de l’administration française quoi… loool #troll #
dataleakasaservice
.

RAMwavDroid – Et si on écoutait les malwares Android ?

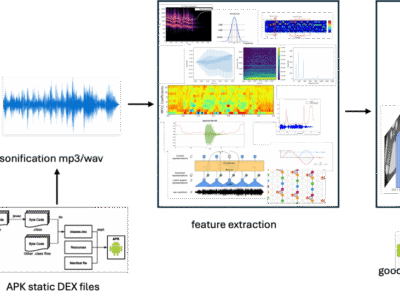
Si vous faites un peu de reverse engineering sous Android, vous savez que les malwares modernes font absolument tout ce qu’ils peuvent pour planquer leurs mauvaises intentions, un peu comme vos parents toxiques… Code obfusqué, chargement dynamique, packing…etc, etc.

Mais c’était sans compter sur une équipe de chercheurs italiens menée par Giorgio Giacinto ont carrément changé de stratégie avec RAMwavDroid qui au lieu de
désassembler le code
, permet de le transformer en son et ensuite, laissent une IA l’écouter. Et cela permet d’obtenir un niveau de 98% de détection des malwares.

Des listes de cybercriminels à télécharger

Si vous faites un peu de renseignements (OSINT) et que ce que vous cherchez, c’est des pseudos de cybercriminels, spmedia a un truc qui devrait vous plaire. Son repo GitHub
Threat-Actor-Usernames-Scrape
rassemble environ 773 000 pseudos uniques récupérés sur des forums de cybercriminels. C’est gratuit, en accès libre. Et ça peut vous faire gagner pas mal de temps si vous faites de l’
OSINT
.

Son délire, c’est de scraper les sections “Who’s Online“, les threads et les réponses de forums comme HackForums, DarkForums, BreachForums, XSS.pro, Dread, OGUsers et une vingtaine d’autres, ou de récupérer des extraits de fuites. L’intérêt de ce genre de truc, c’est de capter ces données pour ensuite les réutiliser dans vos propres projets. Ça vous permet par exemple de préparer un fichier texte propre par forum, qui est prêt à être ingéré dans un
TIP
(Threat Intelligence Platform) ou croisé avec vos données.

GreatXML – BitLocker contourné en quelques clics via WinRE

BitLocker, je le rappelle c’est quand même le truc censé protéger vos données en cas de vol de votre bécane. Sauf que voilà, la théorie et Redmond, ça fait parfois deux… Le chercheur en sécurité Chaotic Eclipse (déjà
à l’origine de BlueHammer
) vient de balancer une nouvelle vulnérabilité zero-day baptisée
GreatXML
, qui réduit cette promesse en miettes.

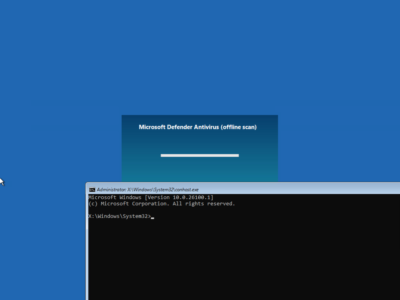
Le truc tourne autour de la façon dont Windows Recovery Environment (WinRE) traite les fichiers de configuration lors du démarrage. Plus précisément, la faille exploite des résidus laissés par l’outil d’analyse hors ligne de Microsoft Defender.

Benoit Grünemwald -expert en cybersécurité chez ESET France - ITW Ready For IT 2026

ESET accélère en France et mise sur l’IA face à la montée des cybermenaces

Benoit Grünemwald -expert en cybersécurité chez ESET France - ITW Ready For IT 2026

Présent à Ready For IT à Monaco début juin, ESET affiche une actualité particulièrement dense, entre croissance soutenue, évolution stratégique et renforcement de ses capacités technologiques. Benoit Grünemwald, expert en cybersécurité chez ESET France & Afrique francophone, revient sur les grandes tendances qui structurent aujourd’hui l’éditeur.The post ESET accélère en France et mise sur l’IA face à la montée des cybermenaces appeared first on iTPro.fr.

La chaîne d’approvisionnement, point de rupture récurent du SI - iTPro.fr

La chaîne d’approvisionnement, point de rupture récurent du SI

La chaîne d’approvisionnement, point de rupture récurent du SI - iTPro.fr

Pendant des années, la cybersécurité a été abordée comme un enjeu technique : protéger les systèmes, durcir les infrastructures, sécuriser les données. Aujourd’hui, cette vision ne suffit plus. The post La chaîne d’approvisionnement, point de rupture récurent du SI appeared first on iTPro.fr.

C0XMO – le botnet qui squatte vos vieux routeurs DD-WRT

Un vieux routeur DD-WRT qui prend la poussière et que vous n’avez pas mis à jour depuis des lustres, c’est pile poil ce que recherche C0XMO. C’est un nouveau botnet repéré par les chercheurs de Fortinet qui enrôle les machines via une faille de 2021 que beaucoup n’ont jamais bouchée. Et une fois dedans, il dégage les autres malwares déjà présents pour rester seul maître à bord.

La faille, c’est la CVE-2021-27137, un débordement de tampon planqué dans le service UPnP de DD-WRT. En clair, le composant qui gère les requêtes UPnP encaisse mal certains paquets envoyés sur le port UDP 1900, et ça suffit à un attaquant distant pour balancer son code sans même avoir besoin d’un mot de passe.

Anthropic – L’entreprise éthique qui hacke pour la NSA

Anthropic, c’est la boite qui nous rabâche le plus les oreilles avec l’importance de l’éthique dans les IA. Sauf que d’après le Financial Times, la société a “discrètement” embarqué une demi-douzaine d’ingénieurs environ au cœur de la NSA. Et leur job, c’est d’aider l’agence à manier Mythos, son modèle capable de dénicher et d’exploiter des failles informatiques quasiment tout seul. Voilà… Du 100% en mode offensif quoi…

Petit rappel sur
Mythos
, parce que cette bêbête vaut le détour… Ce modèle est conçu pour dénicher des vulnérabilités zero-day en quelques heures, pour quelques dizaines de dollars la tentative, sur à peu près tous les OS, logiciels et navigateurs du marché. Il a même débusqué un bug vieux de 27 ans dans OpenBSD, un système pourtant réputé pour sa sécurité béton. Anthropic l’a d’ailleurs jugé tellement balèze qu’au départ, la boîte le présentait comme trop dangereux pour être rendu public, l’intégrant côté défense via son projet
Glasswing
imaginé pour trouver les failles avant les méchants, quoi.

Temps d’arrêt IT - 600 milliards de dollars de coût de pour les entreprises du Global 2000 - Splunk - iTPro.fr

Temps d’arrêt IT : un coût de 600 milliards de dollars pour les entreprises du Global 2000

Temps d’arrêt IT - 600 milliards de dollars de coût de pour les entreprises du Global 2000 - Splunk - iTPro.fr

Selon le dernier rapport de Splunk, intitulé « Les coûts cachés des temps d’arrêt », les interruptions de service représentent aujourd’hui un enjeu critique pour les entreprises du Global 2000. The post Temps d’arrêt IT : un coût de 600 milliards de dollars pour les entreprises du Global 2000 appeared first on iTPro.fr.