Menu

Aucun menu défini dans le customizer.

Januscape – La faille KVM qui dormait depuis 16 ans dans le cloud

Depuis 16 ans, il y a une énorme faille qui fait dodo dans le coeur de tout ce qui gère la virtualisation sous Linux et personne ne l’avait remarqué, jusqu’à ce que Hyunwoo Kim, un chercheur en sécurité connu sous le pseudo @v4bel débarque. Ce dernier vient de dénicher un use-after-free dans le shadow MMU de KVM, ce bout de code que KVM partage entre les processeurs Intel et AMD. Il a baptisé sa trouvaille Januscape (CVE-2026-53359), et croyez-moi, le scénario a de quoi filer des sueurs froides à n’importe quel hébergeur…

Januscape – La faille KVM qui dormait depuis 16 ans dans le cloud

Depuis 16 ans, il y a une énorme faille qui fait dodo dans le coeur de tout ce qui gère la virtualisation sous Linux et personne ne l’avait remarqué, jusqu’à ce que Hyunwoo Kim, un chercheur en sécurité connu sous le pseudo @v4bel débarque. Ce dernier vient de dénicher un use-after-free dans le shadow MMU de KVM, ce bout de code que KVM partage entre les processeurs Intel et AMD. Il a baptisé sa trouvaille Januscape (CVE-2026-53359), et croyez-moi, le scénario a de quoi filer des sueurs froides à n’importe quel hébergeur…

Samsung KNOX – Le bouclier qui ouvrait le kernel des Galaxy

Samsung nous vend KNOX comme le gros cadenas de nos smartphones Galaxy mais il semblerait que ce soit un gros fail. Si vous ne connaissez pas encore KNOX, c’est la couche maison de Samsung qui garde un oeil sur tout ce qui tourne dans le téléphone afin de nous PROTÉGER (retenez bien ce mot c’est important…lol).

Et bien je vous le donne dans le mille mes petits Emile, des chercheurs de LucidBit Labs viennent de prouver l’exact inverse à cause d’une faille logée dans KNOX lui-même, qui est resté grande ouvert durant ces 8 dernières années. C’est la CVE-2026-20971, notée 7.8 sur l’échelle CVSS et elle concerne à peu près tous les Galaxy sortis depuis le S9.

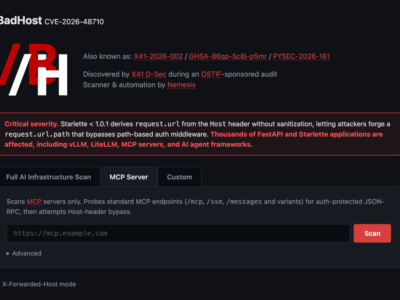
BadHost – Un caractère et votre agent IA passe à l’ennemi

Les chercheurs de
X41 D-Sec
viennent de divulguer une faille critique baptisée BadHost (CVE-2026-48710) dans Starlette, le framework Python qui sert de fondation à FastAPI,
vLLM
,
LiteLLM
et une grande partie des serveurs MCP basés sur FastAPI.

325 millions de téléchargements par semaine, et il suffit d’injecter un seul caractère dans le header HTTP “Host” pour contourner les contrôles d’accès path-based qui lisent “request.url.path” dont autant dire que beaucoup de déploiements d’agents IA en production tournent en ce moment avec une porte d’entrée très mal verrouillée.

Taphouse – La GUI Homebrew avec scanner CVE intégré

Multimodal Solutions, une boîte grecque, vient de sortir Taphouse 1.5 qui est une GUI native macOS pour Homebrew. GUI c’est pas que le nom de votre collègue qui fout rien, c’est surtout un acronyme qui veut dire Graphic User Interface (Interface Graphique !). Et pour Homebrew, bah c’était pas du luxe.

Parce que Homebrew, c’est le standard chez les développeurs Mac, mais tout passe par le terminal. Faut taper brew install, gérer les services, fouiller l’arbre de dépendances en CLI (Command Line Interface), et c’est pas le pied quand on veut juste installer Firefox et passer à autre chose dans sa vie !

ssh-keysign-pwn – La faille kernel Linux cachée depuis 9 ans

anquée pendant 9 ans dans le noyau Linux, voilà ce que les chercheurs de
Qualys
viennent de déterrer. Son petit nom, c’est ssh-keysign-pwn ou DirtyDecrypt (CVE-2026-46333 pour les intimes), et elle permet à n’importe quel utilisateur local sans privilèges de passer root, de lire votre /etc/shadow et de piquer les clés SSH privées de votre serveur.

Et ce bug dormait là depuis novembre 2016, c’est à dire depuis la version 4.10 du kernel. Personne ne l’avait jamais vu et autant vous dire que 9 ans, en cybersécu, c’est une éternité !!

Fragnesia – Une nouvelle faille Linux dans la lignée de Dirty Frag

Bon, accrochez vous les amis, car ça enchaine sec sur le kernel Linux en ce moment… Le chercheur William Bowling de l’équipe V12 security vient de lâcher Fragnesia (CVE-2026-46300, CVSS 7.8), un nouvel exploit kernel Linux qui permet d’obtenir un accès root sur toutes les distros majeures, et ce, 8 jours seulement après le patch de Dirty Frag.

Et la mauvaise nouvelle, en fait, c’est que Fragnesia tape dans la même surface d’attaque que
Dirty Frag
, mais via un bug logique différent qui n’est pas fixé par le patch initial. Donc si vous aviez sagement mis à jour votre noyau le 8 mai dernier en pensant être tranquille, hé bah désolé, vous êtes toujours à poil !

Robots chiens Unitree – La backdoor que personne ne corrige

Si vous croisez un robot-chien Unitree dans un hall d’HLM, sur un parking, un chantier, ou en train de patrouiller dansv otre ville, faut que vous sachiez 2 trucs quand même :

Un, n’importe qui peut le rooter en moins d’une minute avec son téléphone. Et de deux, le robot lui-même envoie en continu un flux chiffré vers un tunnel cloud opéré depuis la Chine. C’est en tout cas ce que Benn Jordan, musicien indépendant et chercheur amateur, vient de démontrer hier dans une enquête de 24 minutes qui fait, comme il le dit lui-même, un meilleur boulot que toute l’infrastructure cybersécurité du gouvernement américain.

Copy Fail – Une IA trouve la faille Linux que personne n’a vue

732 octets, c’est tout ce qu’il faut pour passer de simple utilisateur à root sur n’importe quel Linux non patché compilé depuis 2017, soit la quasi-totalité des kernels. Cette faille béante s’appelle
Copy Fail
(CVE-2026-31431), elle a été dénichée par Taeyang Lee de chez Theori avec leur outil d’audit IA Xint Code. Et comme elle vient d’être divulguée hier sur la liste oss-security et qu’en plus, ils ont fait un joli petit site qui explique tout comment ça fonctionne, je vais essayer de tout vous expliquer !

Pack2theRoot – 12 ans d’accès root offert dans PackageKit

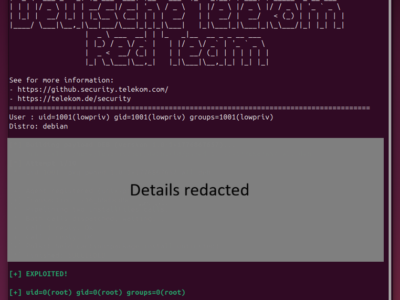
Si vous tournez sur Ubuntu, Debian, Fedora ou RockyLinux, sachez que votre démon PackageKit a passé presque 12 ans à laisser une porte ouverte vers votre compte root. La
Deutsche Telekom Red Team
vient en effet de publier Pack2theRoot (CVE-2026-41651), une faille notée 8.8/10 qui permet à n’importe quel utilisateur local de devenir root sans mot de passe.

Pour corriger le soucis, mettez à jour vers PackageKit 1.3.5 ou le backport de votre distro. Pour vérifier votre version, c’est dpkg -l | grep -i packagekit sous Debian/Ubuntu, ou rpm -qa | grep -i packagekit côté Fedora et Rocky. Si vous êtes en 1.3.4 ou en dessous, considérez la machine comme exploitable.