Menu

Aucun menu défini dans le customizer.

Anthropic – L’entreprise éthique qui hacke pour la NSA

Anthropic, c’est la boite qui nous rabâche le plus les oreilles avec l’importance de l’éthique dans les IA. Sauf que d’après le Financial Times, la société a “discrètement” embarqué une demi-douzaine d’ingénieurs environ au cœur de la NSA. Et leur job, c’est d’aider l’agence à manier Mythos, son modèle capable de dénicher et d’exploiter des failles informatiques quasiment tout seul. Voilà… Du 100% en mode offensif quoi…

Petit rappel sur
Mythos
, parce que cette bêbête vaut le détour… Ce modèle est conçu pour dénicher des vulnérabilités zero-day en quelques heures, pour quelques dizaines de dollars la tentative, sur à peu près tous les OS, logiciels et navigateurs du marché. Il a même débusqué un bug vieux de 27 ans dans OpenBSD, un système pourtant réputé pour sa sécurité béton. Anthropic l’a d’ailleurs jugé tellement balèze qu’au départ, la boîte le présentait comme trop dangereux pour être rendu public, l’intégrant côté défense via son projet
Glasswing
imaginé pour trouver les failles avant les méchants, quoi.

Dynamic Workflows – Quand Claude Code orchestre des centaines d’agents

Faut le reconnaître, malgré toute la bonne volonté qu’elle peut y mettre, y’a encore des tâches trop grosses pour être réalisées en une seule passe avec de l’IA, du genre auditer votre projet de Saas en mousse en intégralité ou traiter les milliers de fichiers que vous récupérez sur le darkweb (ça va, j’rigole mes petits Pablo). Hé bien c’est exactement ce que les
dynamic workflows
d’Anthropic, sortis hier avec Opus 4.8 dans Claude Code, viennent régler.

Dynamic Workflows – Quand Claude Code orchestre des centaines d’agents

Faut le reconnaitre, malgré toute la bonne volonté qu’elle peut y mettre, y’a encore des tâches trop grosses pour être réalisée en une seule passe avec de l’IA, du genre auditer votre projet de Saas en mousse en intégralité ou traiter les milliers de fichiers que vous récupérez sur le darkweb (ça va, j’rigole mes petits Pablo). Hé bien c’est exactement ce que les
dynamic workflows
d’Anthropic, sortis hier avec Opus 4.8 dans Claude Code, viennent régler.

Switchboard – Le centre de contrôle pour vos sessions Claude Code

Claude Code, c’est génial pour coder mais alors pour s’organiser… c’est chiant de fouuuu.

J’ai genre 200 fichiers .jsonl qui trainent dans ~/.claude/projects, y’a aucun moyen prévu pour savoir ce qui tourne en ce moment, et autant vous dire que reprendre une conversation d’il y a 3 jours relève de l’acrobatie.

Alors j’ai d’abord essayé les grep sauvages dans le dossier, les ls -lt pour trier par date…etc et en fait ça marche, mais c’est pas ce qu’on appelle un vrai workflow. Du coup j’ai cherché un truc plus propre et heureusement pour moi, des outils commencent à émerger autour de l’écosystème (je vous avais déjà parlé d’
Opcode
) et
Switchboard
est clairement celui qui sort le plus du lot, je trouve.

Anthropic rachète Stainless, l’outil qui fabrique aussi les SDK de ses concurrents

Anthropic, la boîte derrière l’IA Claude, a racheté Stainless pour plus de 300 millions de dollars. Stainless, c’est un nom que le grand public ne connaît pas, mais l’outil est partout : il transforme automatiquement la spécification d’une API, l’interface par laquelle deux logiciels se parlent, en SDK.

Pour rappel, un SDK, c’est un ensemble de bibliothèques de code prêtes à l’emploi pour les développeurs, ici dans une dizaine de langages comme Python, TypeScript, Go ou Java.

Andon FM – Quand les IA gèrent des radios et pètent un plomb

Vous vous souvenez de
Claudius, cette IA qui gérait un distributeur automatique
et qui s’était fait arnaquer comme un bleu ? Hé bien c’est reparti, en pire ou en mieux, c’est selon ^^.

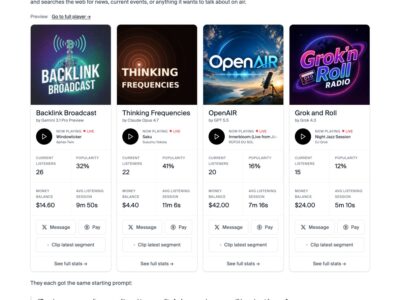
Andon Labs, le même labo qui était derrière cette expérience, a confié quatre stations de radio à quatre IA différentes et les a laissées tourner
cinq mois sans pilotage éditorial humain
. Spoiler, ça a viré au grand n’importe quoi.

Notchi – Une mascotte pixel-art dans l’encoche pour Claude Code

Vous vous souvenez de l’encoche des MacBook Pro et autres Air d’Apple ? Mais siiii, celle qu’on avait tous trouvée bien moche en 2022, au point que je vous avais pondu
un article entier pour la faire disparaître
! Hé bien 4 ans plus tard, sk-ruban a décidé de lui donner une vraie utilité avec
notchi
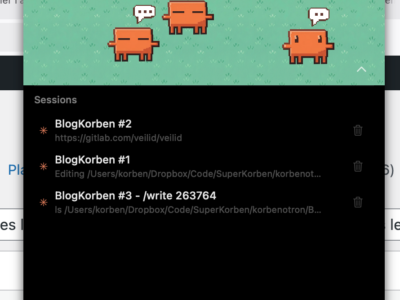
qui transforme proprement cette encoche maudite en un compagnon fait de pixel-art et d’amour qui réagit en temps réel à votre Claude Code.

Project Deal, l’expérience où des agents Claude négocient des objets pour leurs collègues

Anthropic a partagé hier les résultats de Project Deal, une expérience interne menée en décembre 2025 où des agents Claude ont négocié, acheté et revendu des objets personnels pour le compte de 69 salariés volontaires de leur bureau de San Francisco. Le but : voir ce que ça donne quand des gens laissent leur IA faire les courses entre elles.

Pendant deux jours, chacun des 69 participants a confié un agent Claude à son téléphone, avec 100 dollars de budget virtuel et une liste d’objets à vendre ou à acheter. Les agents ont publié les annonces, échangé des messages, négocié les prix et conclu des accords.

Pack2theRoot – 12 ans d’accès root offert dans PackageKit

Si vous tournez sur Ubuntu, Debian, Fedora ou RockyLinux, sachez que votre démon PackageKit a passé presque 12 ans à laisser une porte ouverte vers votre compte root. La
Deutsche Telekom Red Team
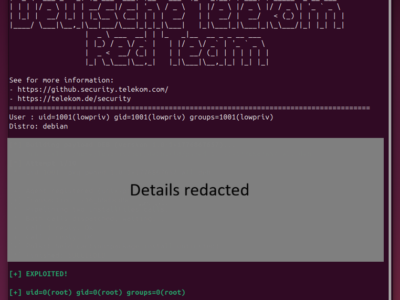
vient en effet de publier Pack2theRoot (CVE-2026-41651), une faille notée 8.8/10 qui permet à n’importe quel utilisateur local de devenir root sans mot de passe.

Pour corriger le soucis, mettez à jour vers PackageKit 1.3.5 ou le backport de votre distro. Pour vérifier votre version, c’est dpkg -l | grep -i packagekit sous Debian/Ubuntu, ou rpm -qa | grep -i packagekit côté Fedora et Rocky. Si vous êtes en 1.3.4 ou en dessous, considérez la machine comme exploitable.