Menu

Aucun menu défini dans le customizer.

Pedro de Ayala – Sa lettre chiffrée de 1498 enfin décodée

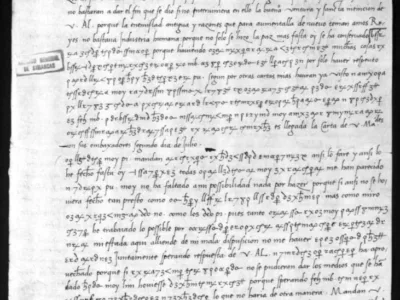
Adrian William Jaime, Valeria Tapia Cruz et Mairi Cowan, 3 chercheurs de l’Université de Toronto, viennent de boucler le déchiffrement complet d’une lettre que personne n’avait jamais réussi à lire en entier depuis sa redécouverte en 1860. C’est
Bruce Schneier qui relaye l’info sur son blog
, et c’est pil poil une histoire qui prouve que l’infosec ne date pas d’hier.

La lettre fait 11 pages, elle a été écrite à Londres le 25 juillet 1498 par Pedro de Ayala, un noble de Tolède en mission diplomatique en Angleterre pour le compte de Ferdinand d’Aragon et Isabelle de Castille.
Nullroom – Un chat P2P qui s’efface en 15 minutes

Utiliser une conversation WhatsApp pour partager un mot de passe à un pote, c’est un peu comme écrire son code de carte bleue au marker dans des chiottes publics. Sauf que les messages, eux, restent des années dans l’historique car y’a personne qui viendra nettoyer ça. Heureusement,
Nullroom
vient régler ce genre de bricole en mode radical, avec un chat P2P chiffré qui s’autodétruit au bout d’un quart d’heure, sans avoir à vous créer de compte et sans laisser de trace côté serveur.

25 ans de catch WCW verrouillé par un DRM en carton

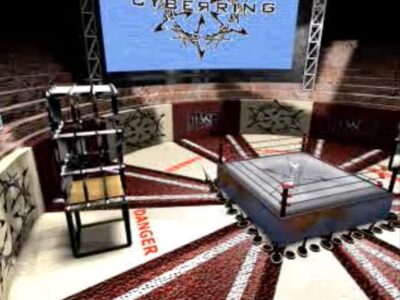
C’est fou hein, mais un CD-ROM de catch sorti en 1999 a gardé ses vidéos sous DRM durant 25 piges et tout ça juste parce que le serveur qui filait les clés de déchiffrement a disparu. Du coup personne pouvait plus rien lire.

Jusqu’à maintenant.

Le WCW Internet Powerdisk, c’était un disque promo glissé dans le magazine WCW. 61 clips vidéo de catch dessus, des matchs Hogan vs Goldberg, des profils de Sting, des intros Monday Nitro… le tout en MPEG-1 à 320×240, 30 fps, et audio MP2 mono à 64 kbps. Pour lire ces vidéos, fallait passer par UlPlayer.exe qui allait chercher une clé sur un serveur distant. Et quand le serveur a disparu vers 2000, 51 minutes de contenu sont devenues inaccessibles. Du jour au lendemain. Verrouillé pour TOUJOURS… enfin presque.

Proton Mail a aidé le FBI à démasquer un manifestant anonyme

Proton Mail, le service de messagerie chiffré qui vend de la confidentialité à tout prix, a transmis des données de paiement aux autorités suisses. Ces données ont ensuite atterri entre les mains du FBI, qui a pu identifier la personne derrière un compte mail anonyme lié au mouvement Stop Cop City à Atlanta.

Une carte bancaire et c’est plié

Le FBI enquêtait sur Defend the Atlanta Forest, un groupe affilié au mouvement Stop Cop City qui s’opposait à la construction d’un centre d’entraînement de police dans un parc d’Atlanta. Pour identifier qui se cachait derrière une adresse Proton Mail utilisée par le groupe, les Américains sont passés par un traité d’entraide judiciaire avec la Suisse (le MLAT).

SSH dans l’initramfs – Rebootez vos serveurs chiffrés sans stress

Le chiffrement complet du disque, tout le monde vous dit que c’est la base. LUKS sous Linux, BitLocker sous Windows, FileVault sous macOS… sauf que personne vous dit quoi faire quand votre serveur reboot à 3h du mat et qu’il attend sagement sa passphrase.

Là, vous êtes coincé !!!!

Parce que oui, le truc vicieux avec le chiffrement intégral, c’est qu’au démarrage, le système ne peut pas lire le disque tant que vous n’avez pas tapé le mot de passe. Du coup, si votre machine est dans un datacenter ou chez un hébergeur, ben… faut se déplacer physiquement. Et ça c’est bien relou !!!

ITYLOS – Quand vos messages s’autodétruisent après lecture

Envoyer un mot de passe par email en clair, on l’a tous fait au moins une fois dans notre vie (oui, oui vous aussi !!). C’est pourquoi
ITYLOS
propose une alternative radicale où vos messages s’autodétruisent après lecture afin que personne, pas même le serveur, ne puisse les lire.

Vous écrivez votre message sur itylos.com, vous choisissez une durée de vie (1h, 24h ou 7 jours), et youpla, vous récupérez un lien unique à envoyer. Et ensuite, une fois lu, le message est détruit ! Tout ça, sans compte à créer, sans app à installer… Vous ouvrez juste le site, vous collez votre texte et c’est parti.

Reticulum – Le réseau mesh chiffré qui n’a besoin de rien

Si vous avez lu
mon article sur Meshtastic
, vous savez déjà que les réseaux mesh LoRa, c’est le genre de truc qui fait rêver tous les geeks en manque de hors-piste numérique. Mais y’a un cran au-dessus, et ça s’appelle
Reticulum
.

En gros, c’est une stack réseau chiffré de bout en bout qui fonctionne sur n’importe quel support physique : LoRa, WiFi, Ethernet, liaison série, radio amateur en packet… TOUT y passe. Du coup, là où Meshtastic reste avant tout taillé pour les messages texte sur LoRa, ici vous pouvez faire transiter des fichiers, des appels vocaux, des pages web et même un shell distant à travers votre mesh. En fait au début je pensais que c’était juste un Meshtastic sous stéroïdes, mais non… c’est carrément une couche réseau complète.

Deadhand – Le testament qui transmet vos cryptos après votre mort

Vous mourrez. Votre crypto meurt avec vous. Et votre famille n’a aucune idée de comment récupérer vos Bitcoins, vos Ethereum ou vos autres actifs numériques. Sympa l’héritage !

C’est exactement le problème que
Deadhand
vient résoudre avec une approche plutôt bien pensée : le partage de secret de Shamir (Shamir’s Secret Sharing pour les intimes). En gros, au lieu de refiler votre seed phrase à quelqu’un en lui faisant confiance les yeux fermés, l’outil la découpe en 3 morceaux qu’il éparpille intelligemment.

Microsoft file les clés BitLocker au FBI sur simple mandat

Microsoft vient de confirmer qu’ils filent les clés de chiffrement BitLocker au FBI quand celui-ci débarque avec un mandat. Et même si on s’en doutait fooort, c’est
la première fois
qu’on a la preuve que ça arrive vraiment.

L’affaire s’est passée à Guam (une île américaine dans le Pacifique), où des agents fédéraux enquêtaient sur une histoire de fraude. Ils avaient besoin d’accéder aux ordis de suspects, sauf que les disques étaient chiffrés avec
l’outil BitLocker
, le chiffrement intégré à Windows. Du coup, ni une ni deux, le FBI a envoyé un mandat à Microsoft pour récupérer les clés de récupération stockées dans le cloud.

LockTransfer et LockFiles – La sécurité des fichiers en entreprise, version française

— Article en partenariat avec LockSelf —

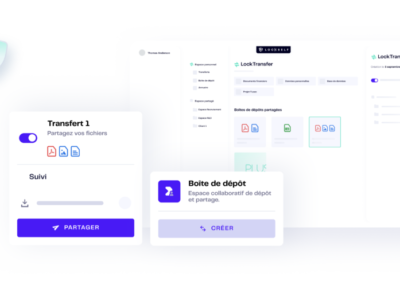
Il faut bien se rendre à l’évidence qu’une bonne partie des fuites de données en entreprise passent par des fichiers mal sécurisés. Par exemple ce fameux document Excel avec les salaires qui traîne sur le serveur depuis 2019, le ZIP envoyé via WeTransfer “parce que c’est plus simple”, ou encore le dossier client partagé sur Google Drive avec le lien accessible à quiconque a l’URL.