Menu

Aucun menu défini dans le customizer.

SilentGlass, le boîtier du NCSC britannique qui bloque les attaques par câble HDMI

Le NCSC, l’agence de cybersécurité du Royaume-Uni rattachée au GCHQ (l’équivalent britannique de la NSA américaine, qui s’occupe du renseignement électronique pour l’État), a sorti un boîtier qui s’intercale entre un ordinateur et son écran pour bloquer les attaques transitant par le câble HDMI ou DisplayPort.

e produit s’appelle SilentGlass, il se branche sans configuration, et il a été présenté à la conférence CYBERUK. Première mondiale, dit-elle.

Première surprise pour qui n’y a jamais pensé : le câble qui relie votre PC à votre écran ne sert pas qu’à faire passer l’image. Il transporte aussi des données dans les deux sens (réglages de l’écran, infos sur la résolution, anti-copie sur les contenus protégés), et il émet des ondes électromagnétiques qui peuvent fuiter loin du bureau.
Linux 7.1-rc1 sort avec un nouveau pilote NTFS deux fois plus rapide

La première release candidate de Linux 7.1 est sortie, avec un tout nouveau pilote NTFS écrit pour le noyau, qui annonce des écritures multi-thread deux fois plus rapides et un montage de disque jusqu’à quatre fois plus véloce que l’ancien.

La sortie stable est prévue pour la mi-juin selon le calendrier de Linus Torvalds. Au total, la fenêtre de merge a vu passer plus de 13 000 commits, ce qui en fait une release plutôt costaude.

Un malware qui pourrait être la toute première cyberarme de l’histoire

SentinelOne a publié une analyse qui peut redessiner la chronologie connue de la cyberguerre. Baptisé FAST16, ce framework de sabotage informatique a été compilé en 2005, soit cinq ans avant la découverte de Stuxnet. Si les analyses tiennent la route, ça en fait la plus ancienne cyberarme étatique documentée à ce jour.

Le principe est fourbe. FAST16 ne détruit rien, ne chiffre rien, ne vole rien. Il corrompt des calculs. Le driver kernel (fast16.sys) s’installe silencieusement sur la machine cible, se place dans le flux d’entrée/sortie du système de fichiers, et modifie le code exécutable de certains logiciels de calcul haute précision pendant leur chargement en mémoire.

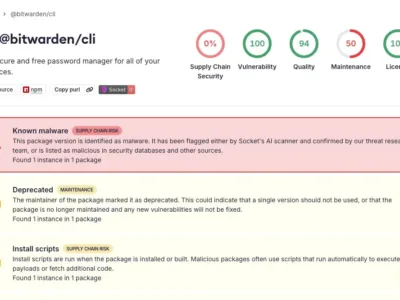
Bitwarden CLI compromis – Shai-Hulud frappe encore

Si vous avez installé Bitwarden CLI via npm entre 17h57 et 19h30 PM (heure de New York) ce 22 avril, faut faire le ménage sur votre machine de toute urgence !! En effet, le package @bitwarden/cli version 2026.4.0 a été compromis durant 93 minutes, et le malware qui s’y trouvait a fait des dégâts chez les 334 personnes qui l’ont téléchargé pendant cette fenêtre.

Mais alors c’est quoi cette histoire encore ?

Lotus, le nouveau wiper qui efface les systèmes des entreprises d’énergie vénézuéliennes

Un logiciel malveillant destiné à effacer définitivement les données de postes informatiques vient de faire surface dans le secteur énergétique vénézuélien.

La bête a été baptisée “Lotus” par les chercheurs de Kaspersky qui l’ont analysé en premier, il a été mise en route en décembre 2025 depuis un ordinateur vénézuélien, et sa cible principale semble être PDVSA, la compagnie pétrolière d’État.

Côté technique, Lotus ne fait pas dans la dentelle. Deux scripts batch préparatoires, OhSyncNow.bat et notesreg.bat, désactivent toutes les défenses, coupent les comptes utilisateurs et ferment les interfaces réseau, histoire de bien tout bloquer.

GitHub active par défaut la télémétrie sur son outil en ligne de commande

Depuis la version 2.91.0 du CLI GitHub publiée mardi, chaque commande que vous tapez dans gh envoie des données de télémétrie vers GitHub par défaut. L’activation est silencieuse, sans message au premier lancement, sans consentement explicite, et il faut fouiller dans la doc pour tomber sur la page dédiée au sujet.

GitHub décrit la collecte comme pseudonyme côté client. Concrètement, le payload embarque le nom de la commande lancée, un identifiant d’invocation, un identifiant d’appareil, l’OS, l’architecture, l’agent et quelques drapeaux.

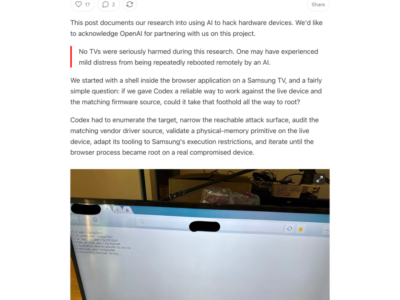
Codex a rooté une TV Samsung tout seul – Faut s’y préparer

Une IA a rooté une télé Samsung tournant sous KantS2, la plateforme logicielle d’un ancien modèle de la marque. C’est Codex, le modèle de code d’OpenAI, qui a trouvé un driver laissé avec des droits d’écriture sur le firmware, mappé la mémoire physique, et est passé root en quelques étapes. Les chercheurs de
califio
lui ont juste fourni un accès shell et le code source du firmware. À partir de là, c’est Codex qui a enchaîné la chaîne d’exploitation tout seul.

Claude Desktop modifie les permissions de navigateurs que vous n’avez même pas installés

Des utilisateurs de Claude Desktop sont en train de découvrir que l’application d’Anthropic se permet d’aller bidouiller les réglages de plusieurs navigateurs, y compris ceux qui ne sont pas installés sur la machine.

L’idée est simple, c’est pré-configurer l’accès pour que, le jour où vous installeriez Chrome, Firefox ou Edge, Claude puisse directement automatiser votre navigation sans avoir à redemander la permission.

Sur le papier, ça part d’une intention louable. Éviter de vous ennuyer avec un prompt de permission à chaque installation, pourquoi pas. Sauf que voilà, personne n’a demandé à ce que Claude Desktop touche aux navigateurs absents, et encore moins à ceux que l’utilisateur a délibérément choisi de ne pas avoir.

Vercel piraté via un outil IA tiers qui avait les clés du royaume

Vercel, c’est la plateforme d’hébergement web utilisée par des milliers de développeurs et d’entreprises pour déployer leurs sites et applications (c’est eux qui font Next.js, entre autres).

Un de leurs employés s’est inscrit sur Context.ai, un assistant IA pour la bureautique, en utilisant son compte professionnel Google. Au moment de l’installation, l’app a demandé l’accès à ses emails, ses fichiers, son agenda, bref tout le Google Workspace de la boîte. Il a cliqué “autoriser tout”. Erreur classique.

GIMP 3.2.4 corrige un bug du format XCF qui traînait depuis 1999

GIMP 3.2.4 est sorti le 19 avril avec une fournée de corrections de bugs, dont une qui remonte à 1999 dans le code de gestion du format XCF, le format natif de GIMP. 26 ans. Le bug traînait dans le code source depuis les premières versions du logiciel et n’avait jamais été repéré ni corrigé.

Pour ceux qui ne connaissent pas, XCF est au GIMP ce que PSD est à Photoshop : le format de fichier natif qui stocke calques, masques, chemins et métadonnées.