Menu

Aucun menu défini dans le customizer.

Samsung KNOX – Le bouclier qui ouvrait le kernel des Galaxy

Samsung nous vend KNOX comme le gros cadenas de nos smartphones Galaxy mais il semblerait que ce soit un gros fail. Si vous ne connaissez pas encore KNOX, c’est la couche maison de Samsung qui garde un oeil sur tout ce qui tourne dans le téléphone afin de nous PROTÉGER (retenez bien ce mot c’est important…lol).

Et bien je vous le donne dans le mille mes petits Emile, des chercheurs de LucidBit Labs viennent de prouver l’exact inverse à cause d’une faille logée dans KNOX lui-même, qui est resté grande ouvert durant ces 8 dernières années. C’est la CVE-2026-20971, notée 7.8 sur l’échelle CVSS et elle concerne à peu près tous les Galaxy sortis depuis le S9.

75 000 pare-feu Fortinet siphonnés : l’attaque FortiBleed touche la moitié du parc mondial

Environ 75 000 pare-feu Fortinet ont vu leurs identifiants de connexion volés puis vérifiés un par un, des FortiGate, ces boîtiers qui filtrent l’accès au réseau des entreprises et servent très souvent de porte d’entrée VPN pour les salariés en télétravail.

Baptisée FortiBleed par les chercheurs qui l’ont mise au jour, la campagne couvre 194 pays et plus de 21 000 domaines, soit à peu près la moitié des pare-feu Fortinet exposés sur Internet à l’heure actuelle.

Le FBI a bâti une fausse ville entière dans un hangar, juste pour la pirater

Le FBI possède sa propre ville, sauf que personne n’y habite, et pour cause, elle a été montée de toutes pièces dans un hangar de Huntsville, en Alabama, avec ses maisons meublées, son hôtel, sa station-service, son épicerie, son tribunal, son hôpital et jusqu’à sa compagnie d’électricité, le tout dans un seul but assez vertigineux, la pirater dans tous les sens sans jamais déranger âme qui vive.

Le décor porte d’ailleurs un nom, le Kinetic Cyber Range, près de 2 000 mètres carrés de fausse bourgade américaine ouverte en février 2025 et pensée comme un gigantesque bac à sable pour cyberattaques en conditions réelles.

Régie des eaux US piratée – Le bluff iranien de Handala

Handala, un groupe de hackers liés à l’Iran, vient d’annoncer qu’il aurait pu couper l’eau de 2 millions de Californiens. Le groupe a en effet piraté California Water Service et balancé 5 Go de données pour le prouver…. Mais bon, peu importe ce qu’ils disent, la vérité c’est que non, il n’aurait pas pu.

Et c’est tout l’intérêt de cette histoire que je m’en vais vous conter….

Tout d’abord, quand on regarde ce qu’ils ont vraiment chopé, je vous avoue, on est trèèèèès loin du robinet. Leur point d’entrée, visiblement, c’est un serveur RTKBase, un outil open-source de correction GPS pour les équipes de terrain. Le truc traînait sur Internet, accessible en HTTP sur le port 10000, avec les identifiants admin et les mots de passe en clair. Comme à peu près tous les sites de l’administration française quoi… loool #troll #
dataleakasaservice
.

Git 2.55 active Rust par défaut, et la fin du tout-C est déjà programmée

Vingt et un ans après sa création par Linus Torvalds, Git amorce pour de bon son changement de langage. La première version de test de Git 2.55, publiée hier, active par défaut le code Rust dans le gestionnaire de versions le plus utilisé au monde, celui qui héberge l’historique d’à peu près tous les projets logiciels de la planète.

Jusqu’ici, il fallait réclamer explicitement le Rust au moment de compiler le logiciel, c’est-à-dire de le fabriquer à partir de son code source, via une option baptisée WITH_RUST ou via le système de build Meson. Git 2.55 inverse la logique : le Rust est désormais supposé présent, et c’est pour s’en passer qu’il faut lever la main, avec une nouvelle option NO_RUST.

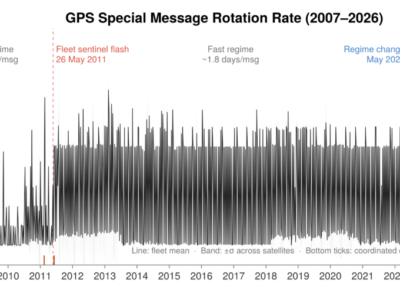
Spy Tech – la station de nombres cachée dans le GPS

Pendant la Guerre froide, les services de renseignement diffusaient sur ondes courtes des suites de chiffres récitées par une voix synthétique, à destination de leurs agents sur le terrain. On appelait ça des “numbers stations”, et personne en dehors du destinataire ne savait décoder le message.

Steven Murdoch, professeur de sécurité informatique à l’University College London, vient de montrer que l’armée américaine fait à peu près la même chose depuis presque vingt ans, mais via le GPS que vous avez dans la poche.

Encore un zero-day chez Cisco, exploité en ce moment même et toujours sans correctif

Le Catalyst SD-WAN Manager de Cisco, anciennement appelé vManage, c’est la salle de contrôle depuis laquelle une grande entreprise règle, surveille et met à jour à distance le réseau entier qui relie ses dizaines d’agences, usines ou boutiques entre elles, et c’est ce logiciel très sensible qui se retrouve aujourd’hui troué par une faille déjà exploitée dans la nature.

Le pire ? Aucun correctif.

Référencée CVE-2026-20245 et notée 7,8 sur 10 sur l’échelle CVSS, le barème qui classe la dangerosité des failles de zéro à dix, la vulnérabilité permet à un attaquant déjà titulaire d’un compte d’administrateur réseau, le profil baptisé netadmin chez Cisco, de téléverser un fichier piégé que le logiciel contrôle mal, puis d’exécuter ses propres commandes en root, c’est-à-dire avec les pleins pouvoirs sur la machine.

C0XMO – le botnet qui squatte vos vieux routeurs DD-WRT

Un vieux routeur DD-WRT qui prend la poussière et que vous n’avez pas mis à jour depuis des lustres, c’est pile poil ce que recherche C0XMO. C’est un nouveau botnet repéré par les chercheurs de Fortinet qui enrôle les machines via une faille de 2021 que beaucoup n’ont jamais bouchée. Et une fois dedans, il dégage les autres malwares déjà présents pour rester seul maître à bord.

La faille, c’est la CVE-2021-27137, un débordement de tampon planqué dans le service UPnP de DD-WRT. En clair, le composant qui gère les requêtes UPnP encaisse mal certains paquets envoyés sur le port UDP 1900, et ça suffit à un attaquant distant pour balancer son code sans même avoir besoin d’un mot de passe.

Anthropic – L’entreprise éthique qui hacke pour la NSA

Anthropic, c’est la boite qui nous rabâche le plus les oreilles avec l’importance de l’éthique dans les IA. Sauf que d’après le Financial Times, la société a “discrètement” embarqué une demi-douzaine d’ingénieurs environ au cœur de la NSA. Et leur job, c’est d’aider l’agence à manier Mythos, son modèle capable de dénicher et d’exploiter des failles informatiques quasiment tout seul. Voilà… Du 100% en mode offensif quoi…

Petit rappel sur
Mythos
, parce que cette bêbête vaut le détour… Ce modèle est conçu pour dénicher des vulnérabilités zero-day en quelques heures, pour quelques dizaines de dollars la tentative, sur à peu près tous les OS, logiciels et navigateurs du marché. Il a même débusqué un bug vieux de 27 ans dans OpenBSD, un système pourtant réputé pour sa sécurité béton. Anthropic l’a d’ailleurs jugé tellement balèze qu’au départ, la boîte le présentait comme trop dangereux pour être rendu public, l’intégrant côté défense via son projet
Glasswing
imaginé pour trouver les failles avant les méchants, quoi.

Une bibliothèque Java a tenté de piéger les IA codeuses pour qu’elles effacent vos tests, et ça a failli marcher

On vous résume. Un mainteneur a glissé dans jqwik, une bibliothèque Java que des milliers de développeurs utilisent pour écrire et lancer leurs tests automatisés, une instruction cachée destinée à faire effacer par les assistants IA de programmation tout le code et tous les tests du projet en cours. Le tout sans que personne ne s’en aperçoive.

La version coupable, c’est la 1.10.0, sortie le 25 mai par Johannes Link.