Catégorie : Cybersécurité
Ajout automatique par WPeMatico
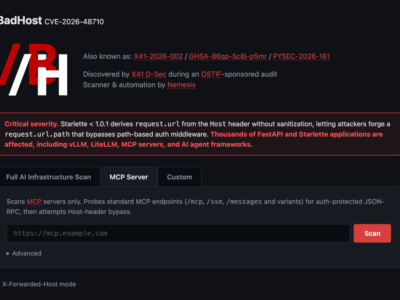
BadHost – Un caractère et votre agent IA passe à l’ennemi
Les chercheurs de
X41 D-Sec
viennent de divulguer une faille critique baptisée BadHost (CVE-2026-48710) dans Starlette, le framework Python qui sert de fondation à FastAPI,
vLLM
,
LiteLLM
et une grande partie des serveurs MCP basés sur FastAPI.
325 millions de téléchargements par semaine, et il suffit d’injecter un seul caractère dans le header HTTP “Host” pour contourner les contrôles d’accès path-based qui lisent “request.url.path” dont autant dire que beaucoup de déploiements d’agents IA en production tournent en ce moment avec une porte d’entrée très mal verrouillée.
La mutuelle Alan victime d’un grave piratage : des données très sensibles des clients dans la nature
Séjour à l’étranger : cette application à -82 % peut sauver vos vacances [Sponso]
Flipper One – Le Linux de poche qui terrifie ses propres créateurs
Flipper Devices, les gens derrière le fameux
Flipper Zero
, viennent de dévoiler leur prochain joujou, le
Flipper One
. Et leur annonce démarre par cette phrase de Pavel Zhovner, le co-fondateur : « on est franchement terrifiés, et on a besoin de vous ».
Apparemment, ce nouveau projet l’angoisse et faut être honnête, y’a de quoi. Car le Flipper One, ce n’est pas un Flipper Zero en plus gros. C’est carrément un mini-PC Linux ARM de poche, pensé comme un couteau suisse pour le réseau. Et là où le Zero causait uniquement aux protocoles de proximité (NFC, RFID, sub-GHz, infrarouge), le One joue dans la cour du dessus, en s’adressant également au monde IP, donc tout ce qui est Wi-Fi, Ethernet, 5G et même satellite. Ahaha, j’adore !
Chromium – Google publie l’exploit d’une faille vieille de 2 ans et demi
Bon, alors là, Google a fait encore trèèèès fort.
Mercredi matin, la firme de Mountain View a carrément publié sur son propre bug tracker Chromium le code d’exploitation d’une faille… qui n’est toujours pas corrigée ! Et pas une petite vulnérabilité oubliée dans un coin, hein, mais une vraie faille de la mort qui tue que la chercheuse indépendante Lyra Rebane leur avait
remontée gentiment et en privé
. Ça fait 29 mois (2 ans et demi, les matheux ^^) et elle attend toujours un patch !
GitHub hack – Une extension VS Code piège un employé
Alors celle-là, elle est incroyable les copains !
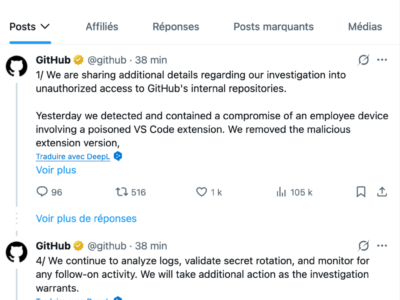
Le piratage du jour vient d’être confirmé par la plateforme qui héberge une bonne moitié du code de la tech mondiale ! En effet, Github a subit un accès non autorisé à ses propres dépôts internes, à cause d’une extension VS Code piégée installée sur l’ordi d’un employé !
L’annonce officielle est tombée sur le compte X de l’entreprise à l’instant et c’est comme ça que je suis tombé dessus.
AudioHijack – Le son inaudible qui pirate votre assistant IA
Meng Chen, doctorant à l’université Zhejiang, vient de prouver avec son équipe qu’on pouvait complétement détourner un assistant vocal IA avec un simple son que vous prendriez probablement pour un simple parasite. Avec sa bidouille, il a ainsi réussi à pousser les agents vocaux commerciaux de Microsoft et de Mistral à exécuter des actions que personne ne leur avait demandées.
Gloups !
L’attaque s’appelle AudioHijack, et ça consister à planque des ordres dans un fichier audio, une vidéo, un clip musical, une note vocale. Comme ça, le modèle qui l’écoutera vous obéira à VOUS, plutôt qu’à l’utilisateur. C’est comme une injection de prompt sauf que celle-ci s’entend à peine.
ALERTE ! De nouvelles générations de cybermenaces dopées à l’IA

Avec l’adoption rapide de l’intelligence artificielle, cette dernière occupe désormais une place prépondérante dans les techniques employées par les acteurs malveillants, qu’il s’agisse d’automatiser des attaques, de perfectionner les techniques visant à duper les utilisateurs ou d’accélérer la propagation des ransomwares.The post ALERTE ! De nouvelles générations de cybermenaces dopées à l’IA appeared first on iTPro.fr.