Menu

Aucun menu défini dans le customizer.

Intercept – Un dashboard SIGINT pour votre clé RTL-SDR

Si vous avez une clé USB RTL-SDR qui traîne dans un tiroir et que vous vous demandez ce que vous pourriez bien en faire, j’ai peut-être trouvé le projet qui va vous occuper pendant quelques soirées.

Ça s’appelle
Intercept
, et c’est un dashboard web qui regroupe les outils de réception radio les plus courants dans une seule interface. Comme ça, au lieu de jongler entre multimon-ng pour décoder les pagers, rtl_433 pour les capteurs météo, dump1090 pour tracker les avions… vous avez tout ça dans une seule interface Flask accessible directement sur votre navigateur.

IoT et cybersécurité les bases que chaque décideur doit maîtriser @itprofr

IoT et cybersécurité : les bases que chaque décideur doit maîtriser

IoT et cybersécurité les bases que chaque décideur doit maîtriser @itprofr

Selon le Baromètre du numérique 2025 du CREDOC (Centre de recherche pour l’étude et l’observation des conditions de vie), les objets connectés occupent aujourd’hui une place essentielle dans le quotidien des Français. The post IoT et cybersécurité : les bases que chaque décideur doit maîtriser appeared first on iTPro.fr.

Balor – Transformez votre Steam Deck en station de pentest discrète

Vous avez un Steam Deck, un Lenovo Legion Go ou un ROG Ally qui traîne dans un coin parce que pas le temps de jouer, vous avez trop de boulot… Je connais bien vous inquiétez pas.

Mais si je vous disais que ce petit truc qui prend la poussière peut devenir votre meilleur allié pour les audits de sécurité discrets ?

Mais siii ! J’vous jure !

C’est en tout cas ce que propose
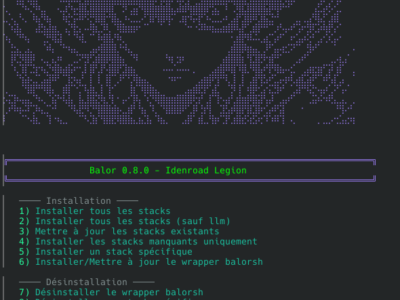
Balor
, un framework offensif fraîchement sorti et développé par
Jean-Claude Charrier
, qui grâce à ça peut d’un coup, transformer votre console gaming en une station de pentest portable.

Piratage au ministère de l’Intérieur : comment des hackers ont accédé aux fiches S

On savait la sécurité de l’État parfois perfectible, mais là, on franchit un cap. Le groupe ShinyHunters revendique l’accès aux bases de données les plus sensibles de Beauvau. Entre le logiciel CHEOPS et les identifiants partagés en clair, le ministère vient de s’offrir une leçon de cybersécurité dont il se serait bien passé.

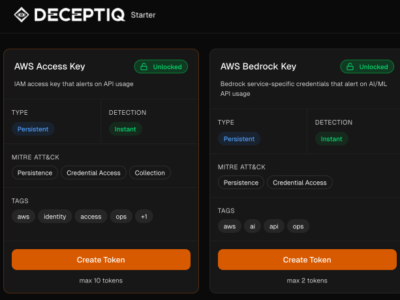
DeceptIQ Starter – Des pièges à hackers pour savoir si on vous a piraté

Si vous me lisez depuis longtemps, vous connaissez forcement le principe des honeypots. Si ce n’est pas le cas, je vous explique. Les honeypots, ce sont ces faux serveurs qu’on laisse traîner pour attirer les pirates afin de mieux étudier leurs techniques. Eh les honey tokens, c’est pareil mais en version credentials. En gros, ce sont des fausses clés AWS, des identifiants SSH bidons, des accès base de données qui n’existent pas… que vous planquez dans votre infra, et si quelqu’un les utilise, vous savez immédiatement que vous avez un problème.

Surfshark One, le kit de survie du digital nomad… même s’il ne bouge jamais

– Article en partenariat
avec Surfshark
–

Le terme « digital nomad » évoque encore souvent l’image du freelance en van aménagé, connecté depuis une plage thaïlandaise ou un café berlinois. Pourtant, la réalité est bien plus large. Même cloué chez soi, on vit déjà comme un nomade numérique : les données voyagent entre appareils, comptes et serveurs distants, exposées à chaque clic sur un Wi-Fi domestique ou une appli tierce. Surfshark One transforme cette vulnérabilité en force, en offrant un arsenal complet pour chiffrer, fragmenter son identité et minimiser son empreinte. Le luxe ultime de disparaître à volonté, sans jamais quitter son fauteuil.[​

3 ans d’audits cybersécu et finalement, c’est une IA qui trouve la faille en 4 jours

Personne ne s’en doutait, mais durant 3 ans, les communications entre la Terre et les sondes de la NASA étaient totalement vulnérables au piratage du moindre script kiddy ! Et personne n’était au courant évidemment, et aucun des multiples audits de code qui se sont succédé depuis 2022 n’avait mis à jour ce problème jusqu’à ce qu’une IA s’en mêle !

La faille découverte au bout de 4 jours d’analyse, se trouvait dans
CryptoLib
, une bibliothèque de chiffrement open source utilisée pour sécuriser les échanges entre les stations au sol et les satellites en orbite. Cette bibliothèque implémente le protocole SDLS-EP (Space Data Link Security Protocol – Extended Procedures) de la norme issue du
CCSDS
, qui est utilisé un peu partout dans le spatial, y compris pour des missions comme les rovers martiens ou le télescope James Webb.