Menu

Aucun menu défini dans le customizer.

Anthropic teste le retrait de Claude Code pour les nouveaux abonnés Pro à 20 dollars

Environ 2% des nouveaux abonnés Pro d’Anthropic ne peuvent plus utiliser Claude Code, le CLI de codage maison. L’info vient de The Register ce mardi, et l’entreprise parle d’un test A/B temporaire.

Sauf que la page tarifaire publique, elle, a bien été modifiée, avec des croix qui remplacent les coches en face de Claude Code sur la ligne Pro à 20 dollars par mois.

Le responsable de la croissance chez Anthropic, Amol Avasare, a tenté de calmer le jeu. Dans une réponse publique, il a confirmé qu’il s’agit d’un test sur environ 2% des nouveaux abonnés, en précisant que les abonnés Pro et Max existants ne sont pas touchés. Il a aussi promis que tout changement qui affecterait les abonnés actuels serait précédé d’un préavis large. Très bien.
Faille MCP : 200 000 serveurs exposés à l’exécution de code, Anthropic dit que c’est normal

200 000 serveurs. C’est le nombre de machines potentiellement exposées à l’exécution de commandes système arbitraires via une faille de conception dans le SDK MCP d’Anthropic, d’après les chercheurs d’OX Security.

L’interface STDIO du protocole permet de créer des sous-processus sans contrôle, ce qui ouvre la porte à n’importe quelle commande OS sur la machine hôte.

Le problème touche tous les langages supportés par le SDK : Python, TypeScript, Java, Rust. Et les packages concernés totalisent plus de 150 millions de téléchargements. Les chercheurs ont documenté quatre classes de vulnérabilité. D’abord de l’injection de commandes non authentifiée, testée sur LangFlow (toutes les versions) et GPT Researcher

Anthropic demande désormais pièce d’identité et selfie pour certains usages de Claude

Pour accéder à certaines fonctionnalités de Claude, Anthropic peut maintenant vous demander une pièce d’identité officielle (passeport, permis de conduire, carte nationale d’identité) et un selfie en temps réel. La vérification est gérée par Persona, un prestataire externe, et les données ne sont ni stockées par Anthropic, ni utilisées pour l’entraînement des modèles. Les photocopies, les cartes étudiantes et les pièces numériques ne sont pas acceptées.

Le mécanisme se déclenche a priori dans plusieurs cas : accès à des capacités spécifiques, vérifications d’intégrité de plateforme, ou mesures de conformité. Anthropic ne détaille pas vraiment les usages qui déclenchent cette vérification, ce qui crée du coup un flou que pas mal d’utilisateurs n’apprécient pas des masses.

Fuite Claude Code – 6 trucs à piquer pour vos hooks

Le code source de Claude Code a fuité hier, et au-delà du buzz, y’a, je trouve, quelques leçons concrètes à tirer de tout ça.

Alors rassurez-vous, je vais pas vous balancer du code TypeScript à copier-coller (on n’est pas des cochons), ni des leçons de morale sur ce qu’on peut ou pas pousser sur un dépôt Git, mais plutôt vous lister des patterns d’architecture / bonnes pratiques que vous pouvez implémenter dès maintenant dans votre fichier settings.json via le système de
hooks de Claude Code
.

Claude Code prend la fuite

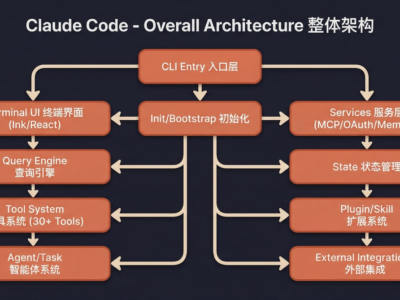
60 Mo de source maps (ces fichiers qui permettent de remonter du code minifié à l’original) ont été oubliés dans un paquet npm. Et voilà comment Anthropic a involontairement balancé en public le code source complet de Claude Code, son outil à 2.5 milliards de dollars de revenus annuels.

Alors qu’est-ce qui s’est passé exactement ?

Hé bien hier, la version 2.1.88 du package @anthropic-ai/claude-code sur le registre npm embarquait un fichier .map de 59.8 Mo. Un truc normalement réservé au debug interne, sauf que ce fichier .map contenait les pointeurs vers les 1 900 fichiers TypeScript originaux, en clair. Chaofan Shou, un développeur chez Solayer Labs, a alors repéré la boulette et l’a partagée sur X. Le temps qu’Anthropic réagisse, le code était déjà mirroré partout sur GitHub, avec 41 500+ forks en quelques heures. Autant dire que le dentifrice ne rentrera pas dans le tube !

ShadowPrompt – N’importe quel site pouvait abuser votre extension Claude

Une faille découverte dans l’extension Chrome de Claude permettait à n’importe quel site web d’injecter silencieusement des prompts dans votre assistant IA. Pas besoin de cliquer, pas besoin de permission… non, fallait juste visiter une page web et c’était réglé. Le chercheur Oren Yomtov de
Koi Security
à l’origine de cette découverte, a baptisé ça “ShadowPrompt” et vous allez voir, c’est dingue.

En fait, cette attaque enchaînait deux failles. La première, c’est que l’extension acceptait les messages de n’importe quel sous-domaine en *.claude.ai, car Anthropic avait mis en place un allowlist trop permissif. Sauf qu’Arkose Labs, le fournisseur de CAPTCHA, hébergeait un composant sur a-cdn.claude.ai et malheureusement, ce composant contenait une jolie faille XSS bien classique. Celui-ci acceptait les postMessage sans vérifier l’origine, et le texte reçu était ainsi injectable via un
dangerouslySetInnerHTML
. Donc y’a bien ZERO validation côté client. Ouééééé !

Claude d’Anthropic a trouvé 22 failles dans Firefox en deux semaines

Anthropic et Mozilla viennent de publier les résultats d’une collaboration menée en février. En deux semaines, le modèle Claude Opus 4.6 a analysé près de 6 000 fichiers C++ du code source de Firefox et découvert 22 vulnérabilités de sécurité, dont 14 classées haute gravité. Toutes sont déjà corrigées dans Firefox 148.

Un chasseur de bugs d’un nouveau genre

C’est l’équipe de red team d’Anthropic qui a contacté Mozilla pour tester son système de détection de failles par IA sur le code source de Firefox. Le modèle Claude Opus 4.6 a d’abord été lâché sur le moteur JavaScript du navigateur, avant d’être étendu au reste de la base de code.

Claude Code – Pilotez votre terminal depuis votre canapé

Claude Code tourne en local et c’est son gros avantage car ça permet par exemple d’agir sur votre machine, de lancer des scripts…etc. Mais c’est aussi sa grosse limite car à cause de ça, vous êtes cloué devant votre terminal. J’étais en quête depuis un moment d’une solution et je vous avais déjà parlé de
Vibe Companion
y’a pas longtemps mais tous ces outils vont disparaitre puisque Anthropic vient de sortir Remote Control, une feature qui transforme claude.ai ou l’app mobile en télécommande pour votre session locale. Comme ça, vos fichiers restent chez vous et seule l’interface voyage.

Le Pentagone pose un ultimatum totalement dingue à Anthropic

Vous allez halluciner… Le Pentagone américain vient de poser un ultimatum à Anthropic. C’est Pete Hegseth, le patron du désormais “Department of War” (oui, Trump a rebaptisé le Pentagone par executive order… no comment…), exige que la boite de Dario Amodei lève toutes ses restrictions éthiques sur Claude d’ici ce vendredi.

Et la menace, c’est pas du bluff puisque ça parle du
Defense Production Act
, une loi de 1950 qui permet au gouvernement de réquisitionner une entreprise privée. Sinon, l’autre option sur la tabled de ces dingos, c’est de coller Anthropic sur une liste noire “supply chain risk”, à côté de Huawei et Kaspersky. Ah ça c’est la classe.