Menu

Aucun menu défini dans le customizer.

Attaques fournisseurs Edge

Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels

Attaques fournisseurs Edge

Une étude conjointe SentinelOne et Tenable met en lumière un changement de paradigme : les attaquants visent désormais les écosystèmes de fournisseurs de dispositifs edge plutôt que des vulnérabilités isolées. The post Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels appeared first on iTPro.fr.

CMO WordPress publie une mise à jour de sécurité d

WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell

CMO WordPress publie une mise à jour de sécurité d'urgence pour corriger wp2shell

Le 20 juillet dernier, WordPress a publié une mise à jour de sécurité d’urgence pour corriger « wp2shell », une vulnérabilité critique affectant le cœur de son CMS. Cette faille permet à un attaquant de prendre le contrôle d’un site web vulnérable sans avoir besoin de s’authentifier. The post WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell appeared first on iTPro.fr.

Les Outils de Sécurité face aux Angles Morts de la Détection

Pourquoi les outils de sécurité ne suffisent plus face aux angles morts de la détection

Les Outils de Sécurité face aux Angles Morts de la Détection

Avec les plateformes de détection, tableaux de bord et systèmes d’alerte aujourd’hui à leur disposition, les équipes de sécurité n’ont jamais été aussi équipées pour surveiller leur environnement. Pourtant, les attaquants continuent de trouver des brèches, en exploitant les angles morts des outils en place.The post Pourquoi les outils de sécurité ne suffisent plus face aux angles morts de la détection appeared first on iTPro.fr.

raude par identité synthétique - comment l’IA peut redonner confiance aux entreprises et à leurs clients - iTPro.fr

Fraude par identité synthétique : comment l’IA peut redonner confiance aux entreprises et à leurs clients

raude par identité synthétique - comment l’IA peut redonner confiance aux entreprises et à leurs clients - iTPro.fr

La fraude par identité synthétique est un fléau pour les institutions financières et les acteurs du e-commerce. Les fraudeurs combinent à la fois des informations réelles et fictives, créant ainsi de fausses identités assez difficiles à détecter. The post Fraude par identité synthétique : comment l’IA peut redonner confiance aux entreprises et à leurs clients appeared first on iTPro.fr.

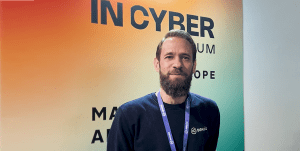
François DERUTY - Chief Intelligence Officer - Sekoia.io #SOCplatform boostée par #IA France et Europe

Sekoia.oi : l’alternative européenne qui s’impose dans la cybersécurité

François DERUTY - Chief Intelligence Officer - Sekoia.io #SOCplatform boostée par #IA France et Europe

Dépendances numériques, alternatives européennes, contrôle des données, IA, autant de sujets au cœur de la montée en puissance de Sekoia.io et abordés avec François Deruty, Chief Intelligence Officer de cet éditeur européen lors d’une rencontre sur le Forum InCyber 2026.The post Sekoia.oi : l’alternative européenne qui s’impose dans la cybersécurité appeared first on iTPro.fr.

Les entreprises détectent les menaces mais peinent à les contenir - iTPro.fr

Cyberattaques : les entreprises détectent les menaces mais peinent à les contenir

Les entreprises détectent les menaces mais peinent à les contenir - iTPro.fr

95% des organisations se disent capables de repérer une attaque, mais près de la moitié avouent échouer à l’arrêter. En cause : la rapidité grandissante des menaces dopées à l’intelligence artificielle et le manque de réactivité dans le confinementThe post Cyberattaques : les entreprises détectent les menaces mais peinent à les contenir appeared first on iTPro.fr.

Navigateurs web canal de Compromission des endpoints - Cyber expert - iTPro.fr

Pourquoi les navigateurs web sont devenus la porte d’entrée des cybercriminels pour compromettre les endpoints ?

Navigateurs web canal de Compromission des endpoints - Cyber expert - iTPro.fr

Les navigateurs web sont au cœur des flux de travail quotidiens des employés. Ils sont la passerelle idéale vers les applications SaaS, les services Cloud et les ressources métier essentielles, ce qui les place en tête des cibles des attaquants. The post Pourquoi les navigateurs web sont devenus la porte d’entrée des cybercriminels pour compromettre les endpoints ? appeared first on iTPro.fr.

TwoFace – Quand les sandbox deviennent inutiles

TwoFace
est un outil développé par
Synacktiv
qui permet de créer des binaires Linux ayant 2 comportements bien distincts. Un comportement parfaitement inoffensif qui s’active dans 99% des cas et un comportement malveillant qui ne se déclenche que sur une machine ciblée spécifiquement pour l’occasion.

Comme ça, votre sandbox verra toujours la version “propre” parce qu’elle n’aura pas le bon UUID de partition.

D’après la doc de Synacktiv,
voici comment ça fonctionne
: Vous avez deux binaires en fait… Y’en a un qui est inoffensif et un autre malveillant. TwoFace les fusionne alors en un seul exécutable. Ainsi, au moment du build, le binaire malveillant est chiffré avec une clé dérivée depuis l’UUID des partitions disque de la machine cible. Cet UUID est unique, difficile à deviner, et stable dans le temps ce qui est parfait pour identifier une machine spécifique.

La progression latérale dans les cyberattaques échappe encore à la détection

La progression latérale dans les cyberattaques échappe encore à la détection !

La progression latérale dans les cyberattaques échappe encore à la détection

88 % des organisations françaises ont subi un incident de cybersécurité impliquant une progression latérale, au cours de l’année écoulée. Quels sont les enseignements pour la France ?The post La progression latérale dans les cyberattaques échappe encore à la détection ! appeared first on iTPro.fr.

Des scientifiques cachent des codes secrets dans la lumière pour piéger les deepfakes

Ce serait cool non, si on pouvait transformer n’importe quelle lampe de bureau en détecteur de deepfakes, non ?

Car le problème avec les deepfakes aujourd’hui, c’est qu’on court constamment après les faussaires. Ils ont accès aux mêmes vidéos authentiques que nous, aux mêmes outils d’édition ultra-sophistiqués, et l’IA apprend tellement vite qu’elle produit des faux quasi-indétectables. Il leur est donc très facile de reprendre une vraie vidéo et de la trafiquer légèrement pour manipuler les opinions.