Menu

Aucun menu défini dans le customizer.

safe-npm – Pour ne plus flipper à chaque ‘npm install’

Après l’attaque massive de septembre 2025 qui a vérolé 18 packages ultra-populaires (coucou
debug et chalk
) et la campagne
Shai-Hulud
2.0 qui a siphonné les credentials cloud de 25 000 dépôts GitHub, on peut le dire, on est officiellement dans la sauce. Surtout si vous êtes du genre à faire un npm install comme on traverse l’autoroute les yeux bandés ! Il est donc temps de changer vos habitudes parce qu’entre les crypto-stealers qui vident vos portefeuilles en 2 heures et les malwares qui exfiltrent vos clés AWS, l’écosystème JavaScript ressemble de plus en plus à un champ de mines.

Faites de 2026 l’année où vos données travaillent enfin pour vous (et plus contre vous)

— Article en partenariat
avec Incogni
—

On parle souvent de “bonnes résolutions” pour le Nouvel An : se remettre au sport, arrêter de scroller la nuit, cuisiner un peu plus… mais jamais d’arrêter de se faire siphonner sa vie par des boîtes dont on n’a jamais entendu parler. 2026 peut être l’année où votre identité numérique arrête de servir de carburant à des data brokers, pour redevenir ce qu’elle aurait toujours dû être : à vous, et à vous seul. Parce qu’il faut savoir être égoiste parfois.

Ehud Tenenbaum – L’ado qui a hacké le Pentagone

Cet article fait partie de
ma série spéciale hackers
. Bonne lecture !

FLASH SPÉCIAL : Un ado de 18 ans vient de cracker la sécurité du Pentagone américain. Ah non pardon, c’est pas une news, c’est de l’histoire ancienne. Mais franchement, quelle histoire ! Ehud Tenenbaum, alias The Analyzer, a réussi ce que bien des services secrets n’osaient même pas rêver : infiltrer les réseaux non classifiés du Département de la Défense américain depuis sa chambre d’adolescent à Hod HaSharon.

Instagram a été piraté : 17,5 millions de comptes dans la nature, comment se protéger ?

Une base de données contenant les informations personnelles de 17,5 millions d’utilisateurs d’Instagram circule actuellement sur le Dark Web. Si Meta n’a pas encore confirmé l’ampleur de l’incident, les experts en cybersécurité tirent la sonnette d’alarme : vos données pourraient être utilisées pour des attaques sophistiquées par réinitialisation de mot de passe.

Proton VPN : le service premium devient ultra-accessible avec cette offre flash lors des soldes d’hiver 2026 [Sponso]

Il est temps de protéger tous vos appareils numériques et de prendre soin de vos données personnelles. Le service premium Proton VPN profite durant les soldes d’hiver 2026 d’une belle remise de 70 % ramenant son prix à tout juste 2,99 euros par mois.

Web-Check – Radiographiez n’importe quel site en un clic

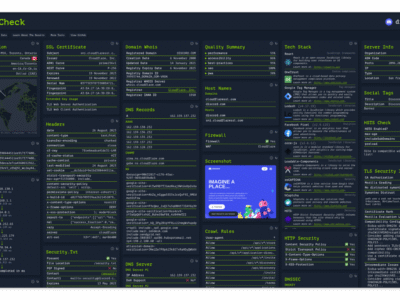
Vous vous êtes déjà demandé ce que cache vraiment un site web ? Genre, au-delà de sa jolie façade ? Hé bien je vous présente
Web-Check
, un scanner OSINT qui va déshabiller n’importe quel domaine pour vous montrer tout ce qui se passe sous le capot.

Je vous ai déjà parlé
d’OSINT.rocks
qui centralise pas mal d’outils d’investigation. Et bien là, c’est un peu le même délire mais orienté analyse de sites web. Vous balancez une URL et hop, le projet vous ressort un rapport complet avec tout ce qu’il y a à savoir : certificat SSL, enregistrements DNS, en-têtes HTTP, géolocalisation du serveur, ports ouverts, stack technique utilisée… Bref, une vraie radio du site.

Star Wars Racer Revenge – Le jeu obscur devenu le Graal des hackers PS5

Un jeu de course Star Wars sorti en 2002 vaut aujourd’hui plus de 400 dollars sur eBay. Pas parce qu’il est devenu culte… mais parce qu’il permet de déverrouiller les PS5.

Vous allez voir, l’histoire est dingue !
Star Wars Racer Revenge
, un titre obscur de l’ère PS2, cachait depuis plus de 20 ans une vulnérabilité dans son code. Et cette faille vient d’être exploitée pour extraire les
clés ROM de la PlayStation 5
, c’est à dire le Saint-Graal des hackers de consoles dont je vous parlais y’a 5 jours…