Menu

Aucun menu défini dans le customizer.

La boulette d’un pirate force tout un gang de rançongiciels à présenter ses excuses

Un affilié du gang Nova, spécialisé dans les rançongiciels (ces logiciels qui chiffrent vos fichiers pour vous réclamer une rançon), a commis la bourde qui restera probablement dans les annales du milieu. Il a verrouillé les serveurs d’Eriell, une grosse société de forage pétrolier dont le siège se trouve en Ouzbékistan et qui garde un bureau à Moscou.

Le souci, c’est la géographie. L’Ouzbékistan fait partie de la CEI, la Communauté des États indépendants, en gros l’ensemble des anciennes républiques soviétiques. Et dans ce métier, on ne s’attaque pas à la CEI. Jamais.

Shai-Hulud : un ver vole les identifiants planqué dans des paquets Red Hat

Du code piégé glissé dans des paquets signés Red Hat, et téléchargé environ 80 000 fois par semaine. C’est le bilan d’une attaque repérée le 1er juin.

Pour bien saisir, il faut d’abord savoir ce qu’est npm. C’est l’immense bibliothèque où les développeurs JavaScript piochent des briques de code toutes prêtes plutôt que de tout réécrire. Des millions de projets en dépendent au quotidien.

Et c’est exactement là qu’un malware s’est faufilé. Plusieurs dizaines de paquets publiés sous le nom de Red Hat (l’éditeur du système Linux du même nom, racheté par IBM) ont été infectés par un ver, c’est-à-dire un logiciel malveillant capable de se propager tout seul d’une machine à l’autre.

De faux utilitaires PC transforment votre carte graphique en mineur de crypto à votre insu

Vous installez CrystalDiskInfo pour surveiller l’état de vos disques, FurMark pour pousser votre carte graphique dans ses retranchements, HWMonitor pour garder un oeil sur les températures… Attention !

Sauf que depuis quelques semaines, certains de ces téléchargements sont piégés. Les équipes Microsoft Defender Experts ont repéré, depuis le mois de mars, plus de 150 faux sites qui se font passer pour ces utilitaires et installent en douce un mineur de cryptomonnaie.

Un développeur de malware ooublie son propre token GitHub dans le code

Voilà qui est rigolo. Un développeur malveillant a essayé de voler les fichiers sensibles des utilisateurs de Claude (l’assistant IA d’Anthropic, concurrent d’OpenAI sur les modèles de langage) en uploadant un package npm piégé.

Sauf que dans son code, il a laissé son propre token d’authentification GitHub privé. Les chercheurs n’ont eu qu’à le récupérer pour remonter jusqu’à lui.

Le package s’appelait mouse5212-super-formatter. Il se présentait comme un utilitaire interne de synchronisation de déploiement, mais en pratique, il scannait le répertoire local de l’utilisateur, encodait tous les fichiers en base64 (un format texte qui permet de transporter des données binaires), puis les uploadait sur un dépôt GitHub contrôlé par l’attaquant via l’API Contents.

Ce kit de phishing ouvre les comptes Microsoft 365 sans voler le mot de passe

Voler un mot de passe ? C’est presque devenu accessoire. Le FBI a lancé une alerte sur Kali365, un kit de piratage qui s’introduit dans les comptes Microsoft 365 d’une entreprise sans jamais avoir besoin du mot de passe, ni du fameux code de la double authentification.

La protection que beaucoup imaginent solide ne sert plus à grand-chose ici. Hélas.

Kali365 n’est pas un virus classique. C’est ce qu’on appelle un kit de phishing en location : un service clé en main, vendu un peu comme un abonnement à un logiciel, sauf qu’il sert à pirater. Repéré depuis avril et distribué via la messagerie Telegram, il permet à n’importe quel apprenti pirate de lancer une campagne sans compétences techniques particulières. Le kit fournit les emails piégés rédigés par une IA, des modèles de campagne tout prêts, et même un tableau de bord pour suivre ses victimes en temps réel, la totale donc.

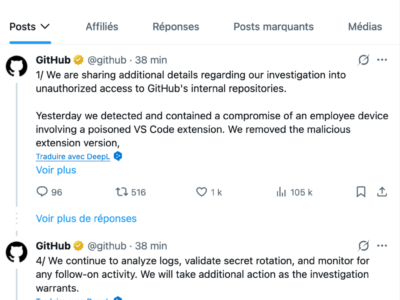
GitHub hack – Une extension VS Code piège un employé

Alors celle-là, elle est incroyable les copains !

Le piratage du jour vient d’être confirmé par la plateforme qui héberge une bonne moitié du code de la tech mondiale ! En effet, Github a subit un accès non autorisé à ses propres dépôts internes, à cause d’une extension VS Code piégée installée sur l’ordi d’un employé !

L’annonce officielle est tombée sur le compte X de l’entreprise à l’instant et c’est comme ça que je suis tombé dessus.

Arnaque au bot crypto IA – Comment ils vident votre wallet

Je me baladais sur les réseaux sociaux (ouais, c’est pas bien, je sais) quand je suis tombé sur un post X en reco avec un tuto Youtube où un mec explique comment gagner un petit peu d’ethers chaque jour. Évidemment, je flaire l’arnaque parce que dans la vie y’a que 3 façons de devenir riche : 1/ Monter sa boite 2/ Etre né dans une famille déjà fortunée 3/ Ou se faire adopter par un vieux riche sans enfant afin de faire une magnifique captation d’héritage.

8 To de données de Foxconn volées

Le gang ransomware Nitrogen a balancé Foxconn sur son site de fuite avec 8 To de données et 11 millions de fichiers volés, selon The Register.

Schémas hardware, instructions d’assemblage, topologies de datacenters côté client. Et comme Foxconn assemble une bonne partie de ce que vous avez dans votre poche ou sur votre bureau (iPhones pour Apple, GPU pour Nvidia, serveurs pour Google, machines pour Intel et Dell), la liste des marques potentiellement exposées fait peur.