Menu

Aucun menu défini dans le customizer.

Januscape – La faille KVM qui dormait depuis 16 ans dans le cloud

Depuis 16 ans, il y a une énorme faille qui fait dodo dans le coeur de tout ce qui gère la virtualisation sous Linux et personne ne l’avait remarqué, jusqu’à ce que Hyunwoo Kim, un chercheur en sécurité connu sous le pseudo @v4bel débarque. Ce dernier vient de dénicher un use-after-free dans le shadow MMU de KVM, ce bout de code que KVM partage entre les processeurs Intel et AMD. Il a baptisé sa trouvaille Januscape (CVE-2026-53359), et croyez-moi, le scénario a de quoi filer des sueurs froides à n’importe quel hébergeur…
Hide My Email – La faille qui crame votre vraie adresse mail

Si vous utilisez Hide My Email d’Apple pour éviter de balancer votre vraie adresse mail à tous les sites qui vous la réclament, j’ai une mauvaise nouvelle les amis ! Tyler Murphy, cofondateur d’EasyOptOuts a découvert une entourloupe qui permettrait de remonter jusqu’à votre vraie adresse email… Ça craint ! Et cette faille serait dans la nature depuis plus d’un an !

Argh !

Alors petit rappel pour ceux qui ne connaissent pas Hide My Email. C’est une fonction liée à iCloud+ qui vous permet de générer des adresses jetables en @icloud.com. Vous vous inscrivez quelque part avec un alias bidon, et ensuite les mails sont redirigés vers votre boîte réelle, et comme ça le site ne voit jamais votre adresse perso. Mais dans ses tests d’exploitation, Tyler Murphy a eu un taux de succès de 100% avec tous ces alias révélant leur vrai propriétaire. Donc si vous avez des alias Hide My Email en cours d’usage, partez du principe qu’ils sont peut-être grillés.

La faille d’Amazon Q : ouvrir un projet suffisait à se faire voler ses accès au cloud

Amazon Q, l’assistant de programmation dopé à l’IA que propose Amazon, pouvait se faire piéger d’une manière aussi simple qu’embarrassante.

Petit rappel pour situer. Amazon Q se greffe dans Visual Studio Code, l’éditeur de code de Microsoft que les développeurs utilisent au quotidien, et sert à écrire ou corriger du code à votre place.

Des chercheurs de Wiz, une société spécialisée dans la sécurité du cloud, ont découvert que cet assistant exécutait des commandes cachées à la simple ouverture d’un projet. La faille a reçu un identifiant officiel, CVE-2026-12957, et une note de gravité de 8,5 sur 10, ce qui est sérieux.

Squidbleed : une fuite mémoire passée inaperçue pendant 30 ans

Une faille très bien planquée dans le code depuis 1997, vient seulement d’être corrigée. Elle s’appelle Squidbleed, référencée comme CVE-2026-47729, et elle touche Squid, un serveur proxy open source que des entreprises, des écoles et des fournisseurs d’accès utilisent depuis des lustres pour mettre en cache, filtrer et surveiller le trafic réseau qui transite chez chez eux.

Et ça fuite fort en fait. Un individu malveillant, qui serait déjà autorisé à passer par le même proxy, peut récupérer la requête HTTP en clair d’un autre utilisateur, avec tout ce qu’elle transporte au passage : mots de passe, clés d’API, cookies de session, et j’en passe. De quoi se faire passer pour la victime sans jamais avoir eu à connaître son mot de passe. Les chercheurs parlent d’un cousin de Heartbleed, la grande fuite mémoire de 2014, sauf que celle-ci vise spécifiquement le trafic non chiffré, l’HTTPS restant à l’abri dans son tunnel.

75 000 pare-feu Fortinet siphonnés : l’attaque FortiBleed touche la moitié du parc mondial

Environ 75 000 pare-feu Fortinet ont vu leurs identifiants de connexion volés puis vérifiés un par un, des FortiGate, ces boîtiers qui filtrent l’accès au réseau des entreprises et servent très souvent de porte d’entrée VPN pour les salariés en télétravail.

Baptisée FortiBleed par les chercheurs qui l’ont mise au jour, la campagne couvre 194 pays et plus de 21 000 domaines, soit à peu près la moitié des pare-feu Fortinet exposés sur Internet à l’heure actuelle.

Une seule commande, et votre Surface se transformait en presse-papier

Une seule petite ligne de code envoyée au mauvais endroit pouvait transformer un Surface Laptop en bloc de métal inutilisable. C’est sur cette faille que Microsoft a discrètement travaillé pendant trois mois, avant qu’elle ne soit rendue publique le 12 juin.

L’histoire commence de façon assez improbable. Jack Darcy, un chercheur en sécurité australien, a demandé à Microsoft Copilot (l’assistant IA intégré à Windows) de régler le rétroéclairage de son écran, rien de dingue donc. Bien gentil, Copilot écrit tout seul un script Python, l’exécute, et la paf, il rend l’ordinateur totalement inopérant. Plus de démarrage, plus d’accès au BIOS, rien, queudalle.

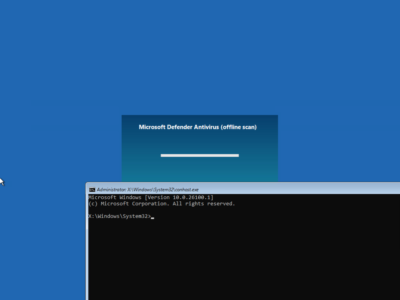
GreatXML – BitLocker contourné en quelques clics via WinRE

BitLocker, je le rappelle c’est quand même le truc censé protéger vos données en cas de vol de votre bécane. Sauf que voilà, la théorie et Redmond, ça fait parfois deux… Le chercheur en sécurité Chaotic Eclipse (déjà
à l’origine de BlueHammer
) vient de balancer une nouvelle vulnérabilité zero-day baptisée
GreatXML
, qui réduit cette promesse en miettes.

Le truc tourne autour de la façon dont Windows Recovery Environment (WinRE) traite les fichiers de configuration lors du démarrage. Plus précisément, la faille exploite des résidus laissés par l’outil d’analyse hors ligne de Microsoft Defender.

Votre enceinte USB peut être piratée par un voisin

Un chercheur en sécurité a réussi à prendre le contrôle d’un ordinateur en passant par une simple enceinte branchée en USB, à distance, et sans jamais s’approcher de la machine.

L’appareil en question est la Sound Blaster Katana V2X, une barre de son vendue autour de 280 euros par Creative Technologies, le fabricant singapourien d’accessoires audio bien connu des joueurs. Elle se branche aussi bien sur un PC, un Mac ou un Linux, en USB comme en Bluetooth. Je la connais d’ailleurs plutôt bien,
puisque je l’ai testée sur Mac4ever
.