Menu

Aucun menu défini dans le customizer.

Pocket ID – L’auth par passkey pour votre homelab

Si vous auto-hébergez déjà des services chez vous, y’a un truc qui revient tout le temps c’est l’authentification. Chaque app a son propre login, ses propres mots de passe, et du coup vous finissez avec une ribambelle de comptes différents pour des trucs qui tournent sur le même serveur. Nextcloud par-ci, Jellyfin par-là, Gitea en prime… C’est con hein, mais c’est comme ça !

Pocket ID
, c’est un provider OpenID Connect (OIDC) qui fait UNE chose et qui la fait bien : vous authentifier avec vos passkeys. Pas de mot de passe, pas de TOTP, pas de SMS… juste votre empreinte digitale via Touch ID, Face ID, Windows Hello, ou votre clé physique type YubiKey. Le projet tourne en Go côté serveur (un seul binaire de ~15 Mo) et SvelteKit pour l’interface, le tout sous licence BSD-2-Clause.
Yolobox – Lâchez vos agents IA sauvages sans flinguer votre home

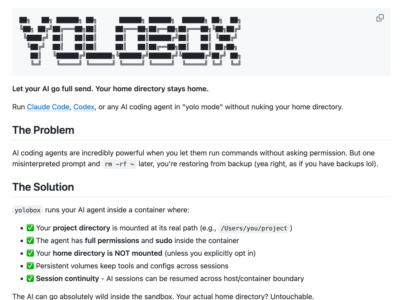
J’avoue que faire tourner un agent IA en mode YOLO sur votre machine, y’a de quoi flipper un peu. Un mauvais prompt et hop, votre répertoire home part en fumée.

Mais heureusement, pour ça y’a
Yolobox
, un outil en Go qui fait tourner vos agents IA dans un conteneur Docker isolé. En gros, l’agent a les pleins pouvoirs dans son bac à sable par défaut comme ça, votre répertoire home reste intouchable. Claude Code, Codex, Gemini CLI, GitHub Copilot, tout est compatible, préconfiguré et prêt à l’emploi.

WiFi DensePose – L’outil qui voit à travers vos murs

π RuView: WiFi DensePose
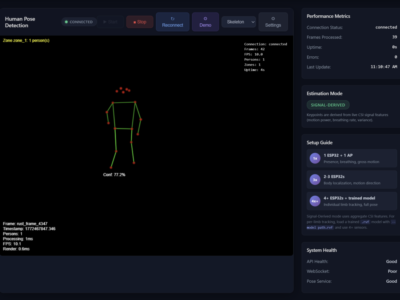
est un projet qui fait un peu flipper puisque ça permet de transformer les ondes de votre box internet en détecteur de corps humains… à travers les murs ! Rythme cardiaque, respiration, posture, tout y passe et le pire (ou le mieux, c’est selon ^^), c’est que c’est open source et que vous pouvez tester ça chez vous.

En fait, le principe c’est que votre routeur WiFi émet des ondes radio en permanence et quand ces ondes traversent ou rebondissent sur un corps humain, elles sont perturbées d’une façon mesurable. Ce projet analyse donc ces perturbations via le CSI (Channel State Information, c’est-à-dire les données de chaque sous-porteuse du signal) et en déduit la position de 17 points du corps. Un peu comme
la vision WiFi dont je vous parlais déjà ici
, sauf que là c’est un vrai outil clé en main que vous pouvez utiliser.

RustFS – L’alternative Rust à MinIO

MinIO, tout le monde ou presque connaît car c’est LE truc quand on veut du stockage objet S3-compatible auto-hébergé sous Linux. Sauf que voilà… la licence AGPL, ça pique pour pas mal de boîtes qui ne veulent pas se retrouver à devoir ouvrir leur code.

Du coup, y’a un nouveau projet qui débarque dans le tiek et qui devrait en intéresser plus d’un. C’est
RustFS
, codé en Rust (comme le nom le laisse deviner mes petits Sherlock) et 100% compatible S3. En gros, vous prenez votre stack MinIO existante, vous remplacez par ce truc, et en fait tout continue de fonctionner pareil… Vos buckets, vos applis, vos scripts Python, boto3… tout pareil !

Podman Desktop – Red Hat dégaine sa version enterprise

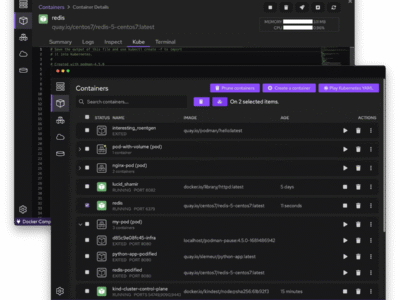
Hey mais on dirait bien que c’est Red Hat qui débarque sur le marché des apps desktop pour conteneurs… mais lol ! Car oui, pendant que Docker Desktop trône depuis des années et qu’OrbStack séduit de plus en plus d’utilisateurs macOS, Red Hat se réveille ENFIN avec sa propre version Enterprise de
Podman Desktop
.

Bah mieux vaut tard que jamais !

Pour ceux qui débarquent (bouuuuh) Podman Desktop, c’est un outil open source qui existe depuis des années pour gérer vos conteneurs, images et pods via une interface graphique. C’est dispo sous Linux, macOS, Windows et le projet a même rejoint la
CNCF
(rien à voir avec les trains… lool) en janvier 2025 en même temps que d’autres briques Red Hat (Buildah, Skopeo, bootc, Composefs… chacun en projet séparé).

FFmpeg – Comment normaliser le volume audio proprement avec loudnorm

Vous avez déjà remarqué comment le volume varie d’une vidéo à l’autre sur YouTube, ou pire, comment certaines pubs sont 10 fois plus fortes que le contenu ? Bah c’est parce que tout le monde n’utilise pas la même norme de volume. Et si vous produisez du contenu audio/vidéo, c’est le genre de détail qui fait la différence entre un truc amateur et un rendu pro.

La bonne nouvelle, c’est que FFmpeg intègre déjà un filtre qui s’appelle loudnorm et qui gère tout ça automatiquement. La norme utilisée, c’est le LUFS (Loudness Units Full Scale), qui est devenue le standard de l’industrie, et YouTube, Spotify, les TV… tout le monde utilise ça maintenant pour mesurer et normaliser le volume audio.

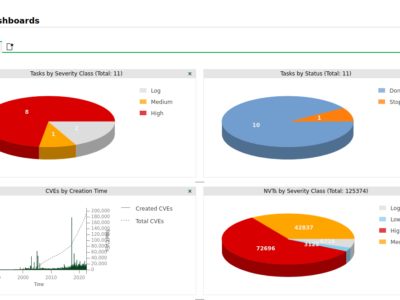
OpenVAS – Le scanner de vulnérabilités open source qui vous dit la vérité sur votre serveur

Vous avez un serveur, un NAS, quelques services qui tournent chez vous ou au boulot, et vous vous demandez si tout ça est bien sécurisé ? Alors plutôt que d’attendre qu’un petit malin vous le fasse savoir de manière désagréable, autant prendre les devants avec un scanner de vulnérabilités.

Attention : si vous scannez le réseau de votre boulot, demandez toujours une autorisation écrite avant car scanner sans permission, c’est illégal et ça peut vous coûter cher. Et ne comptez pas sur moi pour vous apporter des oranges en prison.

Shannon – L’IA qui pentest votre code toute seule

Vous connaissez tous
Kali Linux
,
Metasploit
et compagnie… Mais est-ce que vous avez déjà vu une IA faire un pentest toute seule ? Genre, VRAIMENT toute seule.
Shannon
, c’est un framework open source qui lâche un agent IA sur votre code, et qui enchaîne recon, analyse de vulns, et exploitation, tout ça sans intervention humaine.

En gros, vous lui filez une URL cible et l’accès à votre code source (faut que le repo soit accessible, c’est la base), et l’agent se débrouille. Il commence alors par analyser le code en statique… puis lance des attaques dynamiques sur l’app en live. Pour cela, il déploie plusieurs sous-agents spécialisés qui bossent en parallèle via Temporal, un moteur de workflow.

Coolify – Le PaaS self-hosted qui évite les galères Docker

Coolify, c’est un PaaS open source que vous installez sur vos propres serveurs pour déployer vos apps, vos bases de données et vos services… sans vous farcir Docker à la main. En gros, un Heroku ou un Vercel, mais en version self-hosted sans
enfermement propriétaire
comme on pourrait dire en bon français.

La version auto-hébergée est donc TOTALEMENT gratuite. Pas de limite sur le nombre de serveurs, pas de restriction sur les features, pas de “ah pour les teams faut upgrader“. Y’a R comme disait mon grand-père… Vous avez SSH sur une machine ? Ça suffit. VPS, Raspberry Pi, dédié, vieux laptop qui traîne dans un coin… Hop, une seule commande et c’est installé.

Zerobyte – Enfin un outil de backup auto-hébergé qui ne vous prend pas la tête

Vous faites des sauvegardes régulières de vos données ? Non ?

Bon, je ne vais pas vous faire la morale, mais le jour où votre disque dur décidera de rendre l’âme ou que votre serveur VPS partira en fumée, vous allez vraiment regretter de ne pas avoir investi dix minutes dans un système de backup sérieux.

Alors, ouiiii, c’est vrai, on a souvent la flemme parce que c’est chiant à configurer. Entre les scripts bash qui plantent sans prévenir et les crontabs illisibles, y’a de quoi s’arracher les cheveux. C’est là qu’intervient
Zerobyte
, un projet open source qui veut réconcilier les allergiques du terminal avec la sécurité de leurs données.