Menu

Aucun menu défini dans le customizer.

Floci – L’émulateur AWS open source qui tourne en local

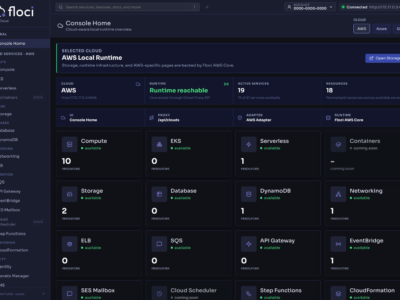
Depuis mars, LocalStack réclame un compte et un jeton, et son offre gratuite interdit l’usage commercial. Floci, un émulateur AWS local sous licence MIT, reprend le port 4566, les variables et les scripts d’init de LocalStack, sans compte ni jeton. Testé avec S3, DynamoDB et Lambda, avec un piège à connaître : le volume de données change de place.
Les compétences cloud à développer dans une équipe IT

Les compétences cloud à développer dans une équipe IT

Les compétences cloud à développer dans une équipe IT

Pour beaucoup de DSI, le cloud a longtemps été réduit à un projet de migration : déplacer des serveurs on-premise vers un fournisseur externe. Une fois cette étape franchie, la réalité est différente : ce sont des compétences durables qu’il faut construire dans l’équipe, bien au-delà du transfert initial.The post Les compétences cloud à développer dans une équipe IT appeared first on iTPro.fr.

dnsweaver – DNS automatique pour Docker, Proxmox et K8s

Si vous hébergez vos propres services derrière une IP dynamique, vous connaissez sans doute des outils merveilleux comme DynDNS, NoIP, ou encore Cloudflare DDNS.

Sauf que dès que votre homelab mélange du Docker, du Proxmox et un cluster Kubernetes, ça devient vite le bordel à maintenir ! Mais Maxfield Allison, un contributeur du projet OPNsense, qui visiblement en avait marre lui aussi de gérer tout ça à la mimine, nous a pondu
dnsweaver
.

ip66.dev – Une base de géoloc IP libre et compatible MaxMind

Hello les amis, voici ma petite trouvaille du jour, idéale pour ceux qui jouent en ce moment avec des adresses IP :
ip66.dev
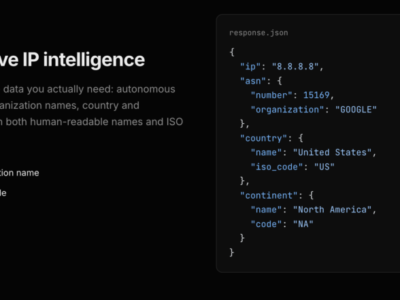
. C’est une base de géolocalisation IP et entièrement libre, livrée au format MMDB (le même que celui de MaxMind) qui permet de remplacer direct un fichier GeoLite2 dans vos libs existantes (Python, Go, Node.js), sans toucher au code.

L’équipe de Cloud 66 maintient cette liste à jour sous licence CC BY 4.0 et tout est utilisable simplement en récupérant le fichier mmdb.

Ghostty quitte GitHub – Hashimoto craque après 18 ans

“GitHub n’est plus un endroit pour faire du travail sérieux.“

C’est signé Mitchell Hashimoto, le créateur de HashiCorp, de Vagrant ou plus récemment de Ghostty, et l’utilisateur numéro 1299 de la plateforme depuis février 2008.

Et quand un mec qui a passé 18 ans à pousser du code presque tous les jours sur Github annonce qu’il se casse, bah ça vaut clairement le coup de comprendre pourquoi.

L’annonce est tombée hier :
Ghostty
, le terminal en Zig pour macOS et Linux va quitter la plateforme. Pas tout de suite, pas brutalement, mais la décision est prise. Hashimoto précise qu’il discute “avec plusieurs fournisseurs (commerciaux comme FOSS)” pour choisir la nouvelle maison pour son code, et qu’un miroir en lecture seule restera accessible sur l’URL GitHub actuelle pour ne pas casser les liens des PRs et des issues. La migration sera, je cite, “aussi incrémentale que possible” pour les contributeurs.

Mocker – Le clone Docker natif pour Mac Apple Silicon

Si vous bossez sur Mac et que Docker Desktop commence à vous prendre la tête, les amis, y’a une alternative super cool qui vient de débarquer. Ça s’appelle
Mocker
, c’est écrit en Swift, c’est sous licence AGPL-3.0, et le principe c’est de remplacer la CLI de Docker à l’identique : mêmes flags, mêmes formats de sortie, même syntaxe pour Compose. mocker run, mocker ps, mocker compose up (…bref, le README annonce 111 commandes et sous-commandes couvertes avec les flags qui matchent).

Votre pipeline CI/CD GitLab a-t-il des fuites

Si vous bossez avec le CI/CD de GitLab, y’a un angle mort que vous n’avez probablement jamais vérifié : La config de votre pipeline elle-même. Celle qui décide quelles images faire tourner et quels secrets exposer sans oublier les jobs à lancer. Et ça personne ne la scanne !

C’est d’ailleurs exactement cet angle d’attaque qu’ont choisi les pirates derrière
l’attaque tj-actions
en mars 2025, qui a touché plus de 23 000 organisations en modifiant simplement des tags de version. Ou encore
l’attaque sur Trivy
, où un scanner de sécurité s’est retrouvé lui-même vérolé. Le schéma est toujours le même : on s’infiltre comme Mario, par la tuyauterie et pas par la porte d’entrée.

Jurassic Park dans votre cluster k8s

Le navigateur 3D de Jurassic Park, vous savez, celui avec lequel Lex hackait le parc en 1993 pendant que les vélociraptors grattaient à la porte… bah quelqu’un vient de le recréer, mais pour Kubernetes.

Le projet s’appelle
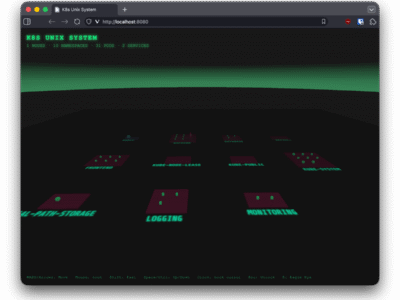
k8s-unix-system
et c’est exactement ce que vous imaginez. Vos namespaces deviennent des îles flottantes roses, vos pods des blocs 3D colorés et vous naviguez dans le tout en vue FPS avec WASD + souris. Genre comme Quake, mais pour surveiller vos pods.

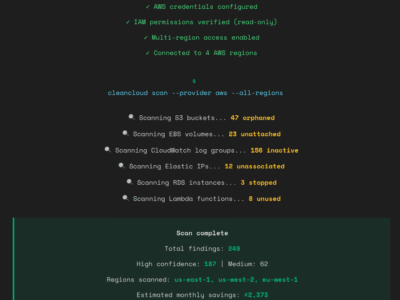
CleanCloud – Le nettoyeur cloud qui ne casse rien

Le gaspillage du cloud, c’est un peu le secret de polichinelle du devops. Tout le monde sait qu’il y a des volumes EBS détachés qui traînent, des snapshots vieux de 6 mois, des Elastic IP à 3,65 $/mois qui servent à rien… mais bon, on nettoie pas. Parce qu’on a trop les miquettes de casser un truc en prod. Mais entre le volume de 500 Go “temporaire” créé en 2024 et le NAT Gateway qui facture 32 $/mois dans le vide, ça chiffre assez vite.

pyinfra – Du Python au lieu du YAML pour gérer vos serveurs

Ansible, c’est bien. Mais du YAML à perte de vue pour configurer trois serveurs c’est pas non plus l’idéal. Hé bien ça tombe bien car y’a maintenant
pyinfra
, qui fait tout pareil sauf qu’on écrit du Python. En gros, votre script de déploiement c’est juste du code Python normal avec des imports, des boucles, des conditions… tout ça, tout ça…

Ce projet existe depuis 2014, il est sous licence MIT et côté perfs, c’est de ce que j’ai lu, jusqu’à 10 fois plus rapide qu’Ansible sur des déploiements massifs (genre plusieurs milliers de machines). Bon, sur le papier c’est bien, mais en fait ça dépend surtout de votre infra SSH et de la latence réseau.