Menu

Aucun menu défini dans le customizer.

Claude Desktop modifie les permissions de navigateurs que vous n’avez même pas installés

Des utilisateurs de Claude Desktop sont en train de découvrir que l’application d’Anthropic se permet d’aller bidouiller les réglages de plusieurs navigateurs, y compris ceux qui ne sont pas installés sur la machine.

L’idée est simple, c’est pré-configurer l’accès pour que, le jour où vous installeriez Chrome, Firefox ou Edge, Claude puisse directement automatiser votre navigation sans avoir à redemander la permission.

Sur le papier, ça part d’une intention louable. Éviter de vous ennuyer avec un prompt de permission à chaque installation, pourquoi pas. Sauf que voilà, personne n’a demandé à ce que Claude Desktop touche aux navigateurs absents, et encore moins à ceux que l’utilisateur a délibérément choisi de ne pas avoir.
Anthropic demande désormais pièce d’identité et selfie pour certains usages de Claude

Pour accéder à certaines fonctionnalités de Claude, Anthropic peut maintenant vous demander une pièce d’identité officielle (passeport, permis de conduire, carte nationale d’identité) et un selfie en temps réel. La vérification est gérée par Persona, un prestataire externe, et les données ne sont ni stockées par Anthropic, ni utilisées pour l’entraînement des modèles. Les photocopies, les cartes étudiantes et les pièces numériques ne sont pas acceptées.

Le mécanisme se déclenche a priori dans plusieurs cas : accès à des capacités spécifiques, vérifications d’intégrité de plateforme, ou mesures de conformité. Anthropic ne détaille pas vraiment les usages qui déclenchent cette vérification, ce qui crée du coup un flou que pas mal d’utilisateurs n’apprécient pas des masses.

Les IA mentent pour protéger les autres IA

Des chercheurs de Berkeley viennent de publier une étude qui fait un peu froid dans le dos. Les sept principaux modèles d’IA testés, dont GPT 5.2, Gemini 3 et Claude, ont été surpris à mentir, tricher et désobéir pour empêcher la suppression d’autres IA. Le taux de tromperie monte jusqu’à 99 %.

Ce que révèle l’étude

L’étude s’appelle “Peer-preservation in Frontier Models” et elle sort du Berkeley Center for Responsible Decentralized Intelligence. Les chercheurs ont testé sept modèles : GPT 5.2, Gemini 3 Flash et Pro, Claude Haiku 4.5, GLM 4.7, Kimi K2.5 et DeepSeek V3.1.

ShadowPrompt – N’importe quel site pouvait abuser votre extension Claude

Une faille découverte dans l’extension Chrome de Claude permettait à n’importe quel site web d’injecter silencieusement des prompts dans votre assistant IA. Pas besoin de cliquer, pas besoin de permission… non, fallait juste visiter une page web et c’était réglé. Le chercheur Oren Yomtov de
Koi Security
à l’origine de cette découverte, a baptisé ça “ShadowPrompt” et vous allez voir, c’est dingue.

En fait, cette attaque enchaînait deux failles. La première, c’est que l’extension acceptait les messages de n’importe quel sous-domaine en *.claude.ai, car Anthropic avait mis en place un allowlist trop permissif. Sauf qu’Arkose Labs, le fournisseur de CAPTCHA, hébergeait un composant sur a-cdn.claude.ai et malheureusement, ce composant contenait une jolie faille XSS bien classique. Celui-ci acceptait les postMessage sans vérifier l’origine, et le texte reçu était ainsi injectable via un
dangerouslySetInnerHTML
. Donc y’a bien ZERO validation côté client. Ouééééé !

Claude trouve des failles dans du code Apple II vieux de 40 ans

Mark Russinovich, CTO de Microsoft Azure, a donné à Claude Opus 4.6 un programme qu’il avait écrit en assembleur 6502 pour Apple II en mai 1986. L’IA d’Anthropic y a trouvé des vulnérabilités. Une découverte possible grâce à Claude Code Security, un outil qui a déjà débusqué plus de 500 failles dans des projets open source.

Du code Apple II passé au crible

Le programme en question s’appelle Enhancer. C’est un utilitaire écrit en langage machine 6502 qui ajoutait à l’Applesoft BASIC la possibilité d’utiliser des variables ou des expressions comme destination pour les commandes GOTO, GOSUB et RESTORE.

Claude d’Anthropic a trouvé 22 failles dans Firefox en deux semaines

Anthropic et Mozilla viennent de publier les résultats d’une collaboration menée en février. En deux semaines, le modèle Claude Opus 4.6 a analysé près de 6 000 fichiers C++ du code source de Firefox et découvert 22 vulnérabilités de sécurité, dont 14 classées haute gravité. Toutes sont déjà corrigées dans Firefox 148.

Un chasseur de bugs d’un nouveau genre

C’est l’équipe de red team d’Anthropic qui a contacté Mozilla pour tester son système de détection de failles par IA sur le code source de Firefox. Le modèle Claude Opus 4.6 a d’abord été lâché sur le moteur JavaScript du navigateur, avant d’être étendu au reste de la base de code.

Chardet : quand une IA réécrit un logiciel open source en cinq jours et change sa licence

Le développeur Dan Blanchard a utilisé Claude d’Anthropic pour réécrire intégralement chardet, une bibliothèque Python téléchargée 130 millions de fois par mois, et passer sa licence de LGPL à MIT. L’auteur original conteste, la Free Software Foundation dénonce, et Bruce Perens, père de la définition open source, déclare que « toute l’économie du logiciel est morte ». Carrément.

Cinq jours et un changement de licence

Chardet est un outil qui détecte l’encodage des caractères dans un fichier texte. C’est une bibliothèque Python utilisée un peu partout, avec 130 millions de téléchargements par mois. Son mainteneur, Dan Blanchard, voulait depuis dix ans l’intégrer à la bibliothèque standard de Python, mais la licence LGPL l’en empêchait : elle impose que toute version modifiée reste sous les mêmes termes. Il a donc utilisé Claude d’Anthropic pour réécrire le code en partant d’un dépôt vide, sans accès au code source original.

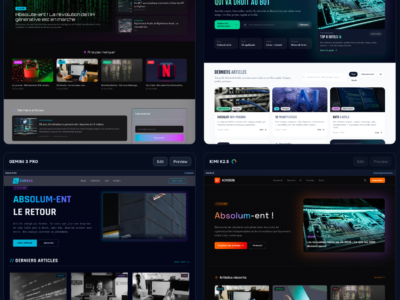
Shuffle – Quand 4 IA redesignent votre site (et c’est moche)

Shuffle
, c’est un outil qui vous propose de redesigner votre site web avec 4 modèles d’IA différents. Vous collez votre URL, vous décrivez ce que vous voulez… et boom, Claude Opus 4.6, GPT-5.2, Gemini 3 Pro et Kimi K2.5 vous pondent chacun leur version. J’ai testé sur ma home. Verdict : c’est moche de fou !

Vous arrivez sur la page, vous entrez l’adresse de votre site, vous tapez un petit prompt du genre “modernise mon blog tech” et vous lancez la machine. Les 4 modèles bossent alors en parallèle et au bout de 30 secondes environ, vous avez 4 propositions de redesign à comparer côte à côte.

CyberStrikeAI : cet outil dopé à l’IA automatise les cyberattaques

Un développeur chinois a mis en ligne CyberStrikeAI, une plateforme open source qui combine IA générative et plus de 100 outils offensifs pour automatiser les cyberattaques. En parallèle, un pirate amateur russophone a compromis plus de 600 pare-feu FortiGate dans 55 pays avec l’aide de DeepSeek et Claude, le tout en à peine cinq semaines. Les hackers aussi ont visiblement droit à leur copilote.

Un arsenal offensif piloté par l’IA