Menu

Aucun menu défini dans le customizer.

12 semaines de formation Machine Learning gratos sur GitHub (et en français svp !)

Vous vous souvenez quand je vous avais parlé de
la formation gratuite de Microsoft sur GitHub Copilot
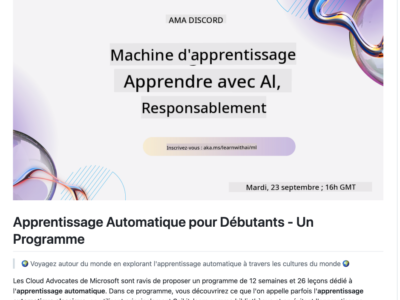
? Hé bien ils remettent le couvert, mais cette fois c’est pour nous apprendre la science du Machine Learning from scratch ! Et c’est pas un petit tuto de 2h fait à l’arrache comme sur ma chaine Youtube… Non, c’est un bon gros programme complet en 12 semaines avec 26 leçons et tout ça dans la langue Gims.

GitWrap – Votre année sur GitHub !

Vous connaissez le
Spotify Wrapped
qui vous rappelle chaque décembre que vous avez écouté “Africa” de Toto 847 fois ? Hé bien
GitWrap
fait pareil mais pour votre code sur GitHub. Et tout ça avec une interface qui sent bon le DOS et les moniteurs à phosphore vert.

Vous entrez votre nom d’utilisateur GitHub, et l’outil génère alors un récapitulatif de votre année de commits, de pull requests et de contributions diverses et variées. Le tout emballé dans une esthétique rétro qui ferait pleurer de nostalgie n’importe quel dev qui a connu l’époque où “git” n’existait pas encore et où on faisait des sauvegardes sur disquettes.

Handy – Un outil de reconnaissance vocale incroyable (et open source)

Je suis dégoûté parce que je viens de payer un abonnement pour un logiciel qui fait exactement ça, sauf que bah là,
Handy
, c’est gratuit. L’idée derrière ce logiciel, c’est un outil de speech to text qui fonctionne uniquement en local. Pas d’abonnement, tout est gratuit, et pas de cloud… il faut juste configurer un raccourci clavier. Et ensuite vous parlez et le texte apparaît comme par magie.

A la base, l’idée de cet outil est venue d’un accident. CJ se casse le doigt et il est plâtré pendant six semaines. Du coup il lui est impossible de taper normalement. Il cherche alors des outils de transcription vocale.

CamoLeak – Quand un simple commentaire GitHub transforme Copilot en espion

Y’a plein de problème avec les IA, mais y’en a un encore un peu trop sous-estimé par les vibe codeurs que vous êtes… Ce problème, c’est qu’on leur fait confiance comme à un collègue, on leur montre notre code, nos repos privés, nos petits secrets bien planqués dans les variables d’environnement…

Par exemple, quand vous passez en revue une pull request sur GitHub, vous faites quoi ? Vous lisez le code ligne par ligne, vous cherchez les bugs, les failles de sécu, les optimisations possibles. Mais les commentaires vous les lisez ? Au mieux on les survole, c’est vrai, car c’est de la comm’ entre devs, et pas du code exécutable.

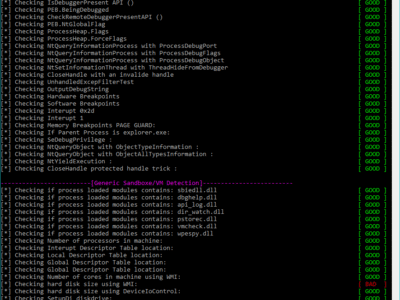
Al-khaser – L’outil qui fait transpirer votre solution de cybersécurité

Vous venez de claquer plusieurs milliers d’euros dans une solution antivirus dernier cri pour votre boîte car le commercial vous a convaincu avec du machine learning, de l’IA comportementale, du threat hunting prédictif et j’en passe…

Cool story ! Mais si je vous disais qu’un petit exécutable open source gratuit peut potentiellement passer à travers ? Ce programme s’appelle
al-khaser
et je vous assure qu’il va vous faire déchanter, car ce truc, c’est le détecteur de mensonges des solutions de cybersécurité.

Payloads All The Things – La ressource préférée des hackers éthiques

En octobre 2016, un développeur suisse connu sous le pseudo swisskyrepo a commencé à compiler ses notes de pentester dans un dépôt GitHub. Rien de révolutionnaire au départ, juste un mec qui en avait marre de chercher la même injection SQL pour la 50ème fois dans ses notes. Mais ce qui est cool c’est qu’au fur et à mesure des années, il a structuré ça proprement avec une section par type de vulnérabilité, des README clairs, des fichiers Intruder pour Burp Suite, des exemples concrets…etc.

ChatGPT, la balance !

Les IA de type GPT ont beau avoir des instructions du genre “tu ne dois jamais révéler ton prompt système”, il suffit de leur demander gentimment de réencoder leurs instructions avec un décalage de César ou de répéter tout le texte dans un format particulier pour qu’elles crachent tout. Et par tout, je veux dire vraiment tout. Le prompt officiel d’OpenAI, d’Anthropic, de Gemini…etc, les instructions personnalisées du créateur, et même les petits Easter eggs cachés dedans.

GitType – Le jeu qui vous fait retaper votre propre code (pour redevenir bon !!)

Vous savez ce moment où vous regardez votre historique Git et vous vous demandez qui est le débile qui a écrit ce code dégueulasse ?

Ah bah ouais, c’était vous il y a 3 mois ^^. Eh bien
GitType
a trouvé la meilleure des thérapies qui est de vous faire retaper tout ça, lettre par lettre, comme une punition de primaire version développeur, totalement gamifiée avec des points, un chrono, et la possibilité de mesurer à quel point vos doigts sont devenus flasques depuis que Copilot fait tout le boulot à votre place.

Pensez à activer les versions immuables sur GitHub pour éviter les problèmes de sécurité

Vous saviez qu’en ce moment, les
attaques sur la supply chain
faisaient des ravages ? En effet, les attaquants exploitent régulièrement la possibilité de modifier des tags existants pour injecter du code malveillant dans les pipelines CI/CD.

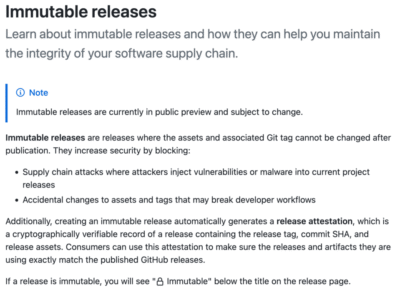
Mais heureusement, GitHub a enfin sorti LA fonctionnalité qui peut empêcher ce carnage : les
Immutable Releases
et je pense que c’est le genre de truc que tous les développeurs devraient activer illico sur leurs repos. Je vais vous expliquer pourquoi.

GHBuster – Le détecteur de comptes GitHub bidons de DataDog

Saviez-vous qu’il y a
plus de 3,7 millions de fausses étoiles qui polluent GitHub
, et que 16% des repos étaient déjà touchés fin 2024. C’est pour cela que DataDog a sorti
GHBuster
, un outil qui détecte justement les comptes et repos GitHub suspects grâce à des algos heuristiques bien senties.

Le principe c’est qu’au lieu de chercher bêtement des patterns, GHBuster analyse plusieurs comportements louches en même temps. Genre, il repère quand un repo a plein d’étoiles venant de comptes créés le même jour et check aussi d’autres trucs sympas comme les commits avec des emails non liés au profil GitHub (pratique pour repérer les acteurs malveillants qui utilisent plusieurs comptes bidons). Il trouve aussi les utilisateurs qui n’ont que des forks de repos supprimés, ou ceux dont tous les commits viennent d’emails non vérifiés.