

Nylon – Le VPN WireGuard qui trouve seul son chemin
A la baaaase, le développeur derrière Nylon voulait juste streamer tranquillou ses jeux depuis son PC de sa chambre d’étudiant. Sauf que les VPN privés comme Tailscale ou Nebula reposent sur de la traversée de NAT, et que sur le réseau très fermé de sa fac, bah ça coinçait. Alors il a codé
, un réseau WireGuard où chaque machine peut relayer le trafic des autres, sans aucun serveur au milieu pour se coordonner.
Pour y arriver, Nylon fait tourner un protocole de routage nommé Babel (
) par-dessus une version modifiée de wireguard-go, et il mesure la latence de chaque lien pour choisir le meilleur chemin. Du coup, vos machines n’ont pas besoin de se voir directement. Par exemple, si votre ordi portable n’arrive pas à joindre le serveur VPN, hé bien le trafic passera par un autre nœud, voire plusieurs. Et quand un lien tombe, l’outil met moins de 10 secondes pour trouver une autre route sur le réseau.
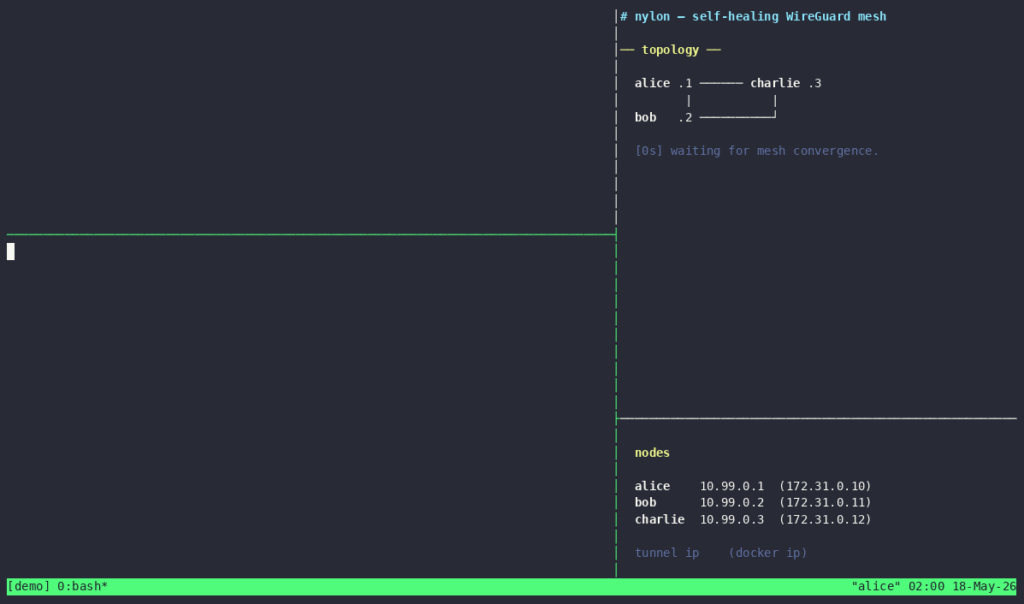
La démo du README : on coupe le lien direct entre alice et charlie, le ping repart par bob, puis le lien direct revient
Côté config, tout repose sur un binaire, le port UDP 57175 ouvert et 2 fichiers YAML que vous pouvez triturer. Le node.yaml contient notamment la clé privée de la machine, et le central.yaml liste tous les nœuds avec leurs adresses + un graphe qui dit qui doit essayer de se connecter à qui. Ce fichier central, vous le recopiez alors à la main sur chaque machine, ou vous l’empaquetez avec nylon seal dans un bundle signé et chiffré, à mettre sur un serveur web pour que les nœuds puissent le relire (en moyenne, ils passent dessus toutes les dix secondes).
Et pour les téléphones, y’a pas d’app maison à installer car les clients WireGuard standard d’iOS et d’Android se branchent sur une passerelle, c’est-à-dire un nœud Nylon normal qui annonce leur présence au reste du réseau. Ces clients passifs ne relaient rien bien sûr, mais avec plusieurs profils VPN qui partagent la même clé privée, ils passent automatiquement d’une passerelle à l’autre OKLM.
Après je vous sens hyper chaud mais il faut remplir 2 conditions avant de tout migrer. En effet, pour passer le NAT, Nylon exige une redirection de port ou un nœud relais public, donc dès que deux machines sont sur des réseaux différents, au moins un nœud doit être joignable depuis Internet. Par exemple, 2 machines derrière deux box différentes, sans aucun port ouvert ailleurs, se retrouvent sur deux “îlots” séparés… La parade, c’est donc de rediriger le port 57175 en UDP sur votre box ou de poser un petit VPS au milieu qui servira de relais à tout le monde.
L’autre condition, c’est la confiance bien sûr.
Le chiffrement se fait saut par saut puisque chaque nœud déchiffre puis rechiffre les paquets qu’il relaie, et l’auteur reconnaît dans
que Nylon fait pour l’instant confiance à tous ses pairs de la même manière. Un nœud compromis pourrait donc annoncer de fausses routes pour attirer le trafic. Alors n’y mettez que des machines à vous, et gardez du TLS par-dessus pour ce qui est sensible !
Après si votre souci, c’est uniquement le NAT, sachez que Tailscale sait maintenant relayer le trafic par une de vos propres machines quand la connexion directe ne passe pas. En effet, ses
sont en version stable depuis février 2026, et dispo dès dans l’offre gratuite, donc pas de quoi se prendre le chou. Et côté libre, il y a aussi
qui perce le NAT sans souci, y compris entre deux NAT4, et choisit lui aussi ses routes en fonction de la latence.
Pour mettre Nylon en place sous Linux, un script permet d’installer le binaire et son service systemd, puis la commande nylon key génèrera les clés de chaque machine. Enfin, nylon verify contrôlera vos fichiers avant le premier lancement :
curl -fsSL https://raw.githubusercontent.com/encodeous/nylon/main/install.sh | sh
nylon key
nylon verify central.yaml --node node.yaml
Voilà, c’est open source (licence Apache 2.0), dispo sous macOS / Linux et pour Windows, sachez que le client de ce dernier a des problèmes connus, donc il vaut mieux pour le moment connecter les PC Windows en client simple WireGuard derrière une passerelle Linux ou Mac.
En tout cas, si vous avez déjà un VPS qui traîne et quelques machines à relier, ça vaut le coup de lui laisser sa chance !
Source :

Leave a Comment